



Glasswall Halo
託管 Kubernetes
Halo 是 Kubernetes 原生的,因此可運行在您本來就在採購的代管控制平面上:Azure AKS、Amazon EKS、Google GKE 或 Oracle OKE。它可隨大量檔案流自動水平擴充,並在檔案原本就經過的路徑上以行內方式完成重建,透過整合 API、Web 閘道整合與 Microsoft 365 儲存空間防護進行整合。
一個引擎,三款產品
Glasswall 將每個檔案都視為不可信,先對照檔案格式規範進行驗證,再重建為安全、符合規範的副本。與防毒軟體、沙箱和 EDR 不同,它不會等待已知威脅被偵測出來。Glasswall 表示在 827 萬個測試檔案中無害化了 100% 的惡意檔案。同一套獲得專利的CDR 引擎,會以符合貴組織信任邊界的模式運行:Genesis、Halo 或 Meteor,並由 AI 威脅預測同時評估風險。引擎由 Glasswall 打造,亞太地區的交付與支援由 Safeware 負責。
Glasswall CDR 的運作原理
Glasswall 不會檢查檔案並判斷是否值得信任。它將檔案拆解,只保留該格式公開規範允許的內容,再據此製造一個新檔案。沒有可能出錯的判定,原始位元組也不會到達您手中。
檔案被拆解為各個組成結構,並對照其製造商公開的規範進行對應,因此檔案中的每一部分要麼是該格式允許的,要麼不是。
未知、無效或毀損的結構會依該規範修復,不會留待他人事後判斷。
高風險主動內容會依您的政策移除:巨集、嵌入指令碼、OLE 物件。移除什麼由您掌控的設定決定,而不是引擎代您做出的判斷。
根據保留下來的內容,依照格式規範從零產生一個新檔案。原始檔案的片段不會被複製進範本。
語意檢查確認重建後的檔案完整無損,並在一秒內以完全可用的狀態送達:CMYK 影像準確、嵌入字型保留、座標不變。
部署模式
判斷框架很簡單:依照檔案真正需要被重建的位置來選擇模式。Halo 涵蓋檔案原本就流經的大流量路徑,其零信任自助服務站則在入口處檢查可攜式媒體,Genesis 是運行在命令列上的引擎本體,Embedded Engine 把重建放進您自己的軟體內部,而 Meteor 則在伺服器觸及不到的地方發揮作用。
Glasswall Halo
Halo 是 Kubernetes 原生的,因此可運行在您本來就在採購的代管控制平面上:Azure AKS、Amazon EKS、Google GKE 或 Oracle OKE。它可隨大量檔案流自動水平擴充,並在檔案原本就經過的路徑上以行內方式完成重建,透過整合 API、Web 閘道整合與 Microsoft 365 儲存空間防護進行整合。
Glasswall Halo
你也可以自己運行叢集。在你自己的資料中心或你自己的雲端訂閱中部署私有 Kubernetes 叢集,運行在你本來就在維運的虛擬主機上:VMware vSphere、Proxmox 或 Amazon EC2。引擎與政策模型完全相同,只是運行在你掌控的硬體上。
Glasswall Halo
對於自己不維運 Kubernetes 的站點,Halo 以密封虛擬機映像的形式交付,可選 OVA 或 VHD:RHEL 9 依 DISA STIG 強化並啟用 FIPS,其上運行單節點 RKE2,可直接投放到你已經在用的虛擬化平台上。引擎與政策模型完全相同,你的團隊無需自行拼裝任何東西。
Glasswall Halo
無需搭建叢集,也沒有需要維運的東西。Safeware 在自有基礎設施中代管 Halo 並負責運行;您可透過整合 API 或 Web 閘道整合進行整合。
Glasswall Halo
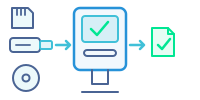
USB 隨身碟、SD 卡與光碟會在入口處接受檢查,其中的檔案才會抵達您的網路。加密磁碟機會在自助服務站解鎖,檔案經過 Halo 與您的其他檢查,再由工程師取走通過檢查的檔案。一台自助服務站可獨立運行 Halo 而無需網路連線,也可由多台自助服務站共用您網路上的中央 Halo。
Glasswall Genesis
CDR 引擎本體,作為一個透過命令列驅動的自足二進位檔交付,也正是 Halo 與 Meteor 所運行的同一套引擎。任何能夠啟動行程的語言都可以呼叫它,因此把它嵌入 OEM 產品,與把它放進建置流水線或容器步驟一樣簡單。支援 Linux、Windows 與 macOS(x64 與 Arm64),且執行階段已編譯在內,無需事先安裝任何東西。
Glasswall Embedded Engine
另一種嵌入方式。Genesis 是被當作行程呼叫的,而 Embedded Engine 則以原生函式庫的形式連結進來:核心為 C/C++,並提供 Java、Python 與 C# 封裝,因此檔案在你自己的二進位檔內部、在行程內完成重建,早於你自己的程式碼開啟它。當行程內執行不只是偏好而是硬性需求時,請選擇它而非 Genesis 命令列。
Glasswall Embedded Engine
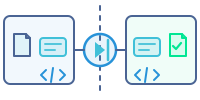
在跨域方案中,Embedded Engine 先重建檔案,再由「轉換為 XML」將其改寫為簡單的 XML,供二極體或閘道在對端依結構描述進行檢查。XML 於抵達時還原為原始格式,並在檔案進入高信任網路之前再次檢查。可對照跨域控制集進行評估,但其本身並未取得認證。
Glasswall Meteor
單一 Windows 安裝程式,配有受監控的輸入與輸出資料夾:放入一個檔案,取回重建後的副本,無需整合工作。檔案在端點上完成淨化,Meteor Pro 則把同一套引擎擴展到 200 多個本地與雲端儲存平台。
Glasswall Meteor
在實體隔離、機密或境內網路中完全離線運行:不依賴網際網路,檔案處理過程中不會回呼雲端,更新與政策以離線套件的形式交付。檔案、政策與稽核日誌始終留在你的邊界之內。
CDR 工具
CDR 引擎本體,作為一個自足二進位檔交付。當重建必須發生在你已經擁有的東西內部時,就單獨採用它:你自己的產品、CI/CD 流水線、跨域閘道,或是運行在戰術邊緣的某個行程。

原生格式重建
地理空間檔案由多個圖層構成:影像、向量疊加層、地形與結構化中繼資料。一旦壓平為 PDF,這一切就塌縮成一張圖片,而那恰恰是分析人員需要保留的東西。Glasswall 則以檔案原本的格式重建它。

伺服器
以服務形式運行的 Genesis,規模符合閘道所需。Halo 將重建內嵌在檔案本來就會經過的路徑上:上傳入口網站、電子郵件、Web 閘道、Microsoft 365,以及零信任自助服務站上的可攜式媒體。
當處理量持續不斷,且政策、儀表板、驗證以及稽核人員可讀的逐檔判定紀錄都需要集中管理時,選擇這個部署形態。

桌面版
把 Genesis 放到端點上,服務那些從不經過閘道的檔案。放入一個檔案,就能取回重建後的副本,桌面端以及本機和雲端儲存都適用。
這是為伺服器觸及不到的邊界準備的部署形態:可攜式媒體自助終端、機密網路內的分析人員工作站,以及事故之前的一切都不應被信任的事後處置作業。

部署模式比較
同一套引擎,三種使用方式。Halo 與 Meteor 都運行 Genesis,因此每一種都依據同一套已發布的格式規範進行重建;差別只在於重建發生的位置,以及它對接的對象。
| 項目 | Genesis |  Halo |  Meteor |
|---|---|---|---|
| 部署模式 | 自足二進位檔或容器 | 雲端、地端或實體隔離,基於 Kubernetes 或作為虛擬機一體機 | 桌面、地端或實體隔離 |
| 適用情境 | 在貴組織自有應用程式或處理流程內部執行 CDR | 入口網站、電子郵件與閘道的大量檔案流通 | 桌面、本機與實體隔離環境的檔案淨化 |
| 典型部署 | OEM 產品、CI/CD、跨網域防護、戰術邊緣 | 上傳入口網站、電子郵件與 Web 閘道、Microsoft 365 環境、可攜式媒體(零信任自助服務站) | 可攜式媒體自助終端、分析人員桌面、事後修復 |
| 整合 | 命令列(CLI) | 整合 API、Web 閘道整合、Microsoft 365 儲存空間防護 | 桌面代理程式、資料夾同步、批次、內嵌 |
| 運行平台 | Windows、Linux、macOS(x86-64 與 Arm64) | 貴組織的 Kubernetes 叢集,地端或貴組織的雲端 | Windows |
| 連線性 | 主應用程式在哪裡運行就在哪裡運行,包括完全離線 | 線上、地端或完全實體隔離 | 連線、離線或完全實體隔離 |
| 檔案涵蓋 | 140 種以上副檔名,三款產品使用同一引擎 | Office、PDF、影像與封存格式 | Office、PDF、影像與封存格式 |
| 核心差異 | 專業格式支援與最高 2 倍處理速度,記憶體安全 | 閘道與 M365 規模下的內嵌 CDR 加上檔案信譽(ReversingLabs)與多引擎防毒掃描 | 資料不離開邊界,沒有遙測外送,也沒有雲端回呼 |
| Safeware 的角色(亞太) | 整合諮詢與品質驗證 | 架構、整合與正式環境支援 | 部署強化與治理 |
支援的檔案格式
三款產品內部使用同一個 Genesis 引擎,因此涵蓋範圍不會因您選擇的部署方式而改變。格式名稱沿用各廠商的寫法。
PDF · OOXML · Legacy Office · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · 巢狀附件處理
NITF(包括 MIL-STD-2500C 與 TRE 分析)· SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
文件回來時仍是文件。我們不會為了讓檔案安全而將其平面化為 PDF。
CMYK 色彩準確、內嵌字型完整、座標未被更動。重建後的檔案無需任何人再來追問。
與重建並行
上述每款產品都會重建檔案。AI 威脅預測回答的是另一個問題:這個檔案當初有多大可能本來就是惡意的。
以 CDR 已經產出的深層檔案結構遙測資料訓練的機器學習模型會為每個 PDF、DOCX 和 XLSX 檔案評分,因而在有人開啟之前顯現未知威脅與零時差威脅,為 SOC 提供研判依據。它與三者中的任一款搭配運行,而非取而代之。
共通能力