42%
ของเหตุการณ์แรนซัมแวร์เริ่มต้นจากไฟล์หรือลิงก์อันตราย
(ที่มา: สถิติแรนซัมแวร์ Comparitech 2025)
 Glasswall Genesisเครื่องมือ CDR
 Glasswall Haloเซิร์ฟเวอร์
 Glasswall Meteorเดสก์ท็อป
การปฏิบัติตามกฎระเบียบรายพื้นที่
องค์กรชั้นนำมากมายไว้วางใจเรา







CDR คืออะไร
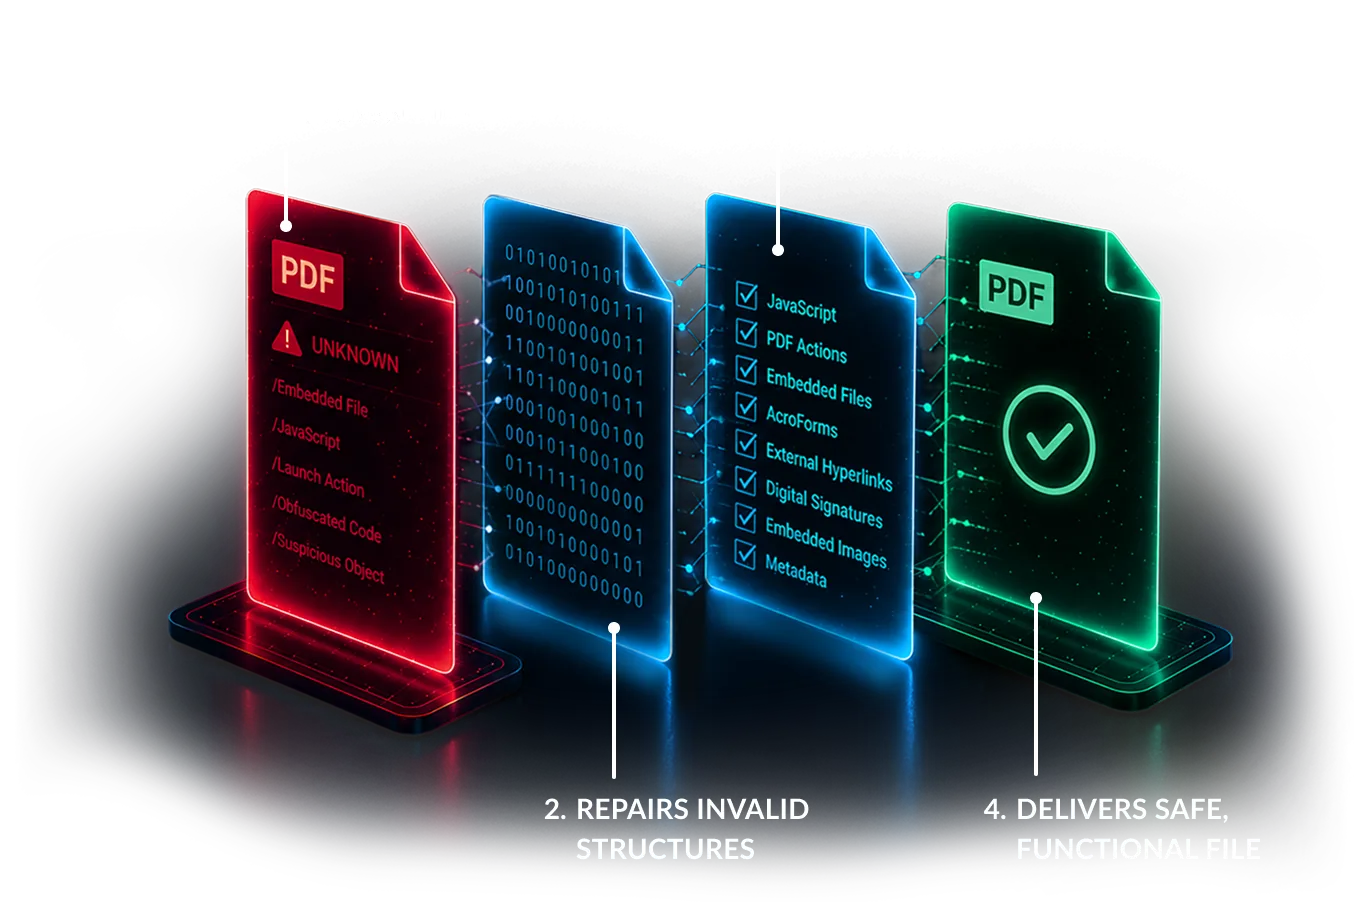
CDR กำจัดภัยคุกคามที่มากับไฟล์โดยไม่ต้องพยายามตรวจจับ แทนที่จะสแกนหาสิ่งที่ทราบว่าอันตราย ไฟล์จะถูกถอดประกอบและสร้างสำเนาที่ปลอดภัยขึ้นมาใหม่ ความสามารถในการคงเนื้อหาต้นฉบับไว้ได้มากน้อยเพียงใด คือสิ่งที่แยกผู้ให้บริการแต่ละรายออกจากกัน
Glasswall CDR ไม่ปล่อยไฟล์ต้นฉบับผ่านไปโดยเด็ดขาด
Zero Trust และการปกป้องไฟล์อัจฉริยะ
Glasswall CDR ลบเนื้อหาแอ็กทีฟและสร้างไฟล์ขึ้นใหม่เป็นเวอร์ชันที่ปลอดภัยและใช้งานได้ ผลลัพธ์ที่ได้คือ
ไม่ไว้ใจสิ่งใด ตรวจสอบด้วยการสร้างขึ้นใหม่ ทุกไฟล์ในทุกช่องทาง ก่อนถึงผู้ใช้หรือระบบ
42%
ของเหตุการณ์แรนซัมแวร์เริ่มต้นจากไฟล์หรือลิงก์อันตราย
(ที่มา: สถิติแรนซัมแวร์ Comparitech 2025)

ภัยคุกคามแบบ Zero-day และที่สร้างโดย AI ถูกใช้แพร่มัลแวร์ผ่านไฟล์มากขึ้นเรื่อย ๆ
(ที่มา: OpenText Cybersecurity Threat Report 2025)
Glasswall CDR เป็นส่วนหนึ่งของแนวทางที่ Oracle Cloud Infrastructure (OCI) ใช้ในการนำหลักการปกป้องแบบ Zero Trust ไปปฏิบัติ
ความปลอดภัยคือสิ่งสูงสุดสำหรับ Beazley และการเชื่อมต่อนี้ได้เสริมความแข็งแกร่งให้กรอบความมั่นคงปลอดภัยไซเบอร์ของเราอย่างมีนัยสำคัญ
ปิดช่องว่างของการตรวจจับ
Glasswall CDR กำจัดความเสี่ยงที่มากับไฟล์โดยไม่พึ่งพาการระบุภัยคุกคาม การทดสอบอย่างเป็นกลางกับไฟล์อันตราย 8.27 ล้านไฟล์พิสูจน์แล้วว่าเหตุใดการป้องกันจึงจำเป็น
รอให้มีการทำงาน
ภัยคุกคามต้องแสดงตัวก่อนจึงจะจัดการได้
ค้นหาตัวบ่งชี้ที่รู้จัก
การตรวจจับขึ้นอยู่กับการระบุพฤติกรรมอันตรายหรือซิกเนเจอร์
กำจัดพื้นผิวของภัยคุกคาม
สร้างไฟล์ขึ้นใหม่เป็นเวอร์ชันที่ปลอดภัยและใช้งานได้ก่อนส่งมอบ
ความสามารถของ Glasswall Halo
การสร้างไฟล์ขึ้นใหม่คือพื้นฐาน รอบพื้นฐานนี้ ความสามารถเหล่านี้คาดการณ์ภัยคุกคามใหม่ ดักจับคำที่อ่อนไหวก่อนที่จะออกไป ตรวจพบ Prompt Injection ก่อนที่ข้อความจะถึงโมเดล AI และปล่อยไฟล์ผ่านเมื่อเอนจินแอนติไวรัสทุกตัวเห็นตรงกันเท่านั้น
หยุดภัยคุกคามที่มากับไฟล์ด้วยการสร้างไฟล์ขึ้นใหม่ แทนที่จะพยายามตรวจจับ Glasswall Halo ตรวจแต่ละไฟล์เทียบกับข้อกำหนดของรูปแบบไฟล์นั้น แล้วสร้างไฟล์ใหม่ที่ใช้งานได้เต็มรูปแบบ จึงไม่ต้องจดจำสิ่งใดก่อน
รับคำเตือนล่วงหน้าเกี่ยวกับไฟล์ที่มีความเสี่ยง แม้เป็นภัยคุกคามที่ไม่เคยมีซิกเนเจอร์ใดพบมาก่อน Glasswall Halo ให้คะแนนความเสี่ยงของแต่ละไฟล์จากโครงสร้างภายใน โดยไม่ต้องใช้ซิกเนเจอร์ แซนด์บ็อกซ์ หรือการเชื่อมต่ออินเทอร์เน็ต รองรับ PDF, DOCX และ XLSX
ดักจับคำที่อ่อนไหวในเอกสารก่อนที่เอกสารจะออกไป ขณะที่ถูกสร้างขึ้นใหม่ ทุกรายการที่ตรงกันจะถูกรายงาน บล็อก หรือปกปิด รองรับเอกสาร Microsoft Office และข้อความธรรมดา

ตรวจพบ Prompt Injection ในข้อความก่อนที่แอปพลิเคชันของคุณจะส่งไปยังโมเดล AI ส่งผลตัดสินกลับมาหนึ่งในสามแบบ รองรับเฉพาะภาษาอังกฤษ สูงสุด 512 โทเค็นต่อคำขอ และต้องมีใบอนุญาต Pulsar แยกต่างหาก

ปล่อยไฟล์ผ่านเมื่อเอนจินแอนติไวรัสทุกตัวตอบว่าสะอาดเท่านั้น เลือกชุดเอนจินที่คัดสรรไว้จากผู้ผลิตหลายราย หรือนำสแกนเนอร์ที่คุณใช้อยู่แล้วมาใช้
ทุกความสามารถ
การตรวจสอบก่อนการสร้างใหม่ ช่องทางที่ไฟล์เดินทางเข้ามา และบันทึกที่คุณต้องใช้ในภายหลัง
กรณีการใช้งาน
ทุกไฟล์ถูกตรวจสอบเทียบกับสเปกและสร้างขึ้นใหม่ตามมาตรฐานที่ปลอดภัยภายในไม่ถึงหนึ่งวินาที เนื้อหาแอ็กทีฟและความผิดปกติเชิงโครงสร้างถูกกำจัดโดยกระบวนการสร้างใหม่เอง ไม่ใช้ซิกเนเจอร์ ไม่ต้องจุดชนวน ไม่ต้องรอ นี่คือมาตรการควบคุมด่านแรกของพอร์ทัลอัปโหลด เกตเวย์ Microsoft 365 และเส้นทางการถ่ายโอน
Glasswall HaloCDR
ไฟล์ถูกสร้างขึ้นใหม่ขณะอัปโหลดไปยัง SharePoint, OneDrive และ Teams โดยการป้องกันที่เก็บข้อมูล Microsoft 365 พนักงานเปิดและแชร์เอกสารในไลบรารีเดิม โดยวิธีทำงานไม่เปลี่ยนแปลง
Glasswall Haloการป้องกันที่เก็บข้อมูล Microsoft 365API สำหรับการผสานรวม
อีเมลเป็นช่องทางที่มัลแวร์ใช้เข้ามาบ่อย รีเลย์อีเมลอยู่ในเส้นทางส่งอีเมลของคุณข้าง ๆ Exchange หรือ Microsoft 365 และสร้างข้อความทั้งฉบับขึ้นใหม่ ทั้งขาเข้าและขาออก ได้แก่ ตัวข้อความ ไฟล์แนบ คำเชิญปฏิทิน และเนื้อหา HTML พร้อมการจัดรูปแบบ
Glasswall Haloรีเลย์อีเมล
ประชาชน ลูกค้า และบุคคลที่สามอัปโหลดไฟล์เข้าสู่ระบบจัดการเคสและระบบเคลมของคุณโดยตรง ทุกไฟล์ถูกสร้างขึ้นใหม่ก่อนถึงปลายทาง ระบบงานและระบบทะเบียนจึงไม่มีวันสัมผัสมัลแวร์ที่มากับไฟล์
ไฟล์ที่เข้ารหัสอ่านไม่ได้ จึงสร้างขึ้นใหม่ไม่ได้และถูกกักไว้แทน ผู้รับลงชื่อเข้าใช้ด้วย Microsoft 365 หรือผู้ให้บริการระบุตัวตน OpenID Connect (OIDC) ใดก็ได้ ป้อนรหัสผ่านหนึ่งครั้ง แล้วรับสำเนาที่สร้างขึ้นใหม่ ลิงก์ปล่อยไฟล์แต่ละลิงก์ใช้ได้เพียงครั้งเดียว
Glasswall Haloไฟล์ที่ป้องกันด้วยรหัสผ่าน
สื่อของกลาง เอกสารเปิดเผย และไฟล์จากบุคคลที่สามถูกสร้างขึ้นใหม่ก่อนเข้าสู่คลังหลักฐานและแพลตฟอร์มตรวจทาน เจ้าหน้าที่สืบสวนจึงเปิดดูของกลางทุกชิ้นได้อย่างปลอดภัย และระบบคดียังคงสะอาด
Glasswall Genesisการป้องกันข้อมูลรั่วไหล (DLP)
ย้ายไฟล์ข้ามขอบเขตชั้นความลับ เขตปฏิบัติภารกิจ และเครือข่ายที่ตัดขาดจากกัน แต่ละไฟล์ถูกสร้างขึ้นใหม่ตามมาตรฐานที่ปลอดภัย ณ แนวขอบเขต โดยได้ผลลัพธ์เหมือนกันทุกครั้ง จึงไม่มีสิ่งที่เชื่อถือไม่ได้ข้ามผ่านไปเพียงเพราะคำตัดสินของระบบตรวจจับ
Glasswall Genesisกรณีศึกษา: ข้ามโดเมนระดับเพตะไบต์กรณีศึกษา: ห้องปฏิบัติการตามมาตรฐาน RTB
ไฟล์ที่มากับแฟลชไดรฟ์ แผ่นดิสก์ และโน้ตบุ๊กนอกระบบ ถูกสร้างขึ้นใหม่ที่คีออสก์หรือสถานีถ่ายโอนก่อนเข้าสู่เครือข่ายที่เชื่อถือได้ เป็นแนวปฏิบัติมาตรฐานของโรงงาน เรือ หน่วยงานภาคสนาม และสื่อของผู้มาเยือน
Glasswall Haloคีออสก์ Zero TrustCDR
ผู้รับเหมาและผู้จำหน่ายนำแฟลชไดรฟ์ USB การ์ด SD และแผ่นดิสก์เข้ามาในโรงงานและไซต์โครงสร้างพื้นฐานสำคัญ ที่คีออสก์ ทุกไฟล์ผ่าน Glasswall Halo และการตรวจสอบอื่นของคุณ แล้ววิศวกรรับไฟล์ที่ผ่านไป คีออสก์หนึ่งเครื่องทำงานเดี่ยวได้โดยไม่ต้องเชื่อมต่อเครือข่าย
Glasswall Haloคีออสก์ Zero Trust
Glasswall Genesis ทำงานเป็นไบนารีเดี่ยวครบในตัวที่แนวหน้าทางยุทธวิธี สร้างไฟล์ขึ้นใหม่ได้ในสภาพแวดล้อมที่ขาดการเชื่อมต่อ เสื่อมสภาพ เชื่อมต่อไม่ต่อเนื่อง หรือแบนด์วิดท์ต่ำ โดยไม่พึ่งพาคลาวด์ และติดตั้งเพียงไฟล์เดียว
Glasswall GenesisDDIL
อัปเดตจากผู้ผลิต ไฟล์คอนฟิก และเอกสารวิศวกรรมถูกสร้างขึ้นใหม่ก่อนถึงสภาพแวดล้อม OT และ ICS ไม่ว่าจะส่งผ่านไดโอดข้อมูล ผ่านเขตถ่ายโอน หรือมากับสื่อบันทึกพกพา
Glasswall GenesisGlasswall Meteor
แพตช์และตัวติดตั้งของผู้จำหน่ายสำหรับระบบ OT และระบบสำคัญได้รับความเชื่อถือเพราะผู้ที่ลงนาม ไม่ใช่เพราะถูกสร้างขึ้นใหม่ ระบบตรวจลายเซ็นของผู้เผยแพร่และรายการไฟล์ที่คุณอนุมัติ หากรายการใดปฏิเสธ ไฟล์จะถูกบล็อก และไฟล์ที่ไม่อยู่ในรายการใดจะนับเป็นไม่ทราบ ไม่นับว่าได้รับอนุมัติ
Glasswall Haloการตรวจสอบซอฟต์แวร์ที่ลงนามแล้ว
ชุดไฟล์วิศวกรรมและอิมเมจดิสก์อาจใหญ่เกินไปหรือซ้อนกันลึกเกินไปที่จะตรวจในครั้งเดียว ไฟล์ ZIP และ ISO ที่ซ้อนกันจะถูกเปิดออก ทุกไฟล์ข้างในถูกสร้างขึ้นใหม่ และคอนเทนเนอร์ถูกสร้างขึ้นใหม่พร้อมแมนิเฟสต์ที่ตรวจพบการแก้ไขได้ ซึ่งบันทึกสิ่งที่เกิดขึ้นกับแต่ละไฟล์
Glasswall Haloการประมวลผลไฟล์บีบอัดขนาดใหญ่
ไฟล์จากซัพพลายเออร์ ผู้รับเหมา และผู้ให้บริการแบบบริหารจัดการ มักมาพร้อมความไว้วางใจโดยปริยายที่ยังไม่ได้พิสูจน์ จงสร้างเอกสาร ไฟล์บีบอัด และตัวติดตั้งขาเข้าทุกไฟล์ขึ้นใหม่ตามมาตรฐานที่ปลอดภัยก่อนเข้าสู่สภาพแวดล้อมของคุณ ไม่ว่าจะมาทางช่องทางใด
เว็บเกตเวย์และพร็อกซีบางตัวส่งการดาวน์โหลดไปให้บริการอื่นตรวจสอบไม่ได้ บริดจ์จะทำหน้าที่เป็นจุดถัดไปของทราฟฟิกเหล่านั้น และส่งไฟล์ไปยังเซิร์ฟเวอร์ ICAP ของ Glasswall Halo เพื่อสร้างขึ้นใหม่ หากเข้าถึง Halo ไม่ได้ ไฟล์จะถูกบล็อก ไม่ถูกปล่อยผ่าน
Glasswall Haloบริดจ์เว็บเกตเวย์
หลังการเจาะระบบ การควบรวมกิจการ การย้ายขึ้นคลาวด์ หรือข้อตรวจพบจากการตรวจสอบ คุณจะได้รับมรดกเป็นไฟล์สะสมหลายปีที่ไม่เคยผ่านการตรวจจากสแกนเนอร์ใด ให้รัน Glasswall CDR เป็นงานตามกำหนดเวลาทั่วทั้งสตอเรจ ทุกเอกสาร สเปรดชีต และไฟล์บีบอัดจะถูกสร้างขึ้นใหม่ภายใต้นโยบายเดียวกับทราฟฟิกสด ตั้งแต่แชร์เดียวไปจนถึงคลังหลายเทระไบต์
Glasswall HaloCDR
หลังถูกเจาะระบบ ไม่มีสิ่งใดในระบบที่เชื่อถือได้อีก จงสร้างกล่องจดหมาย แชร์ และคลังไฟล์ขึ้นใหม่ก่อนกลับมาให้บริการ เพื่อไม่ให้การกู้คืนแพร่เชื้อซ้ำ ได้ทั้งไฟล์สะอาดที่ผ่านการตรวจรับรอง พร้อมหลักฐานรายไฟล์สำหรับรายงานเหตุการณ์
Glasswall Haloกรณีศึกษา: การเจาะระบบศูนย์วิจัย
การคาดการณ์ภัยคุกคามด้วย AI ประเมินความเสี่ยงของไฟล์จากโครงสร้าง ไม่ใช่ซิกเนเจอร์ และทำงานบนโครงสร้างพื้นฐานของคุณเอง ไฟล์จึงไม่ออกนอกเครือข่าย Glasswall รายงานอัตราการแจ้งเตือนผิดพลาด 0.015% สำหรับ PDF ให้สัญญาณคัดแยกที่นักวิเคราะห์นำไปปฏิบัติได้จริง
Glasswall Haloการคาดการณ์ภัยคุกคามด้วย AI
เอนจินแอนติไวรัสตัวหนึ่งอาจพลาดสิ่งที่อีกตัวจับได้ ส่งแต่ละไฟล์ไปยังเอนจินจากผู้ผลิตหลายรายพร้อมกัน ควบคู่กับ CDR และปล่อยไฟล์ก็ต่อเมื่อทุกตัวรายงานว่าสะอาด ชุดซิกเนเจอร์ที่ลงนามแล้วช่วยให้ไซต์เครือข่ายตัดขาดมีข้อมูลเป็นปัจจุบัน
Glasswall Haloการสแกนด้วยหลายแอนติไวรัส
AI สร้างมัลแวร์สายพันธุ์ใหม่เร็วกว่าที่ซิกเนเจอร์จะตามทัน CDR ไม่วิ่งไล่ตาม ทุกไฟล์ถูกสร้างขึ้นใหม่ตามสเปกที่ปลอดภัย ภัยคุกคามแบบแปลงรูปและที่เครื่องสร้างจึงถูกกำจัดโดยตัวกระบวนการเอง ขณะที่การคาดการณ์ภัยคุกคามด้วย AI ติดธงไฟล์ความเสี่ยงสูงก่อนที่จะมีวิธีตรวจจับใด ๆ เกิดขึ้น
บางทีมไม่สามารถลบมาโครออกจากสมุดงานและเทมเพลตที่พึ่งพาอยู่ได้ มาโครแต่ละตัวที่นโยบายของคุณคงไว้จะถูกวิเคราะห์โดยไม่ต้องรัน และไฟล์จะถูกบล็อก ติดธง อนุญาต หรือทำความสะอาด พร้อมสิ่งที่ตรวจพบซึ่งเป็นเหตุของผลตัดสินนั้น
Glasswall Haloการวิเคราะห์มาโคร
เอกสารที่ป้อนเข้า Copilot ดัชนี RAG และการฝึกโมเดล คือเส้นทางโจมตี เพย์โหลดซ่อนเร้น มาโคร และอ็อบเจกต์ฝังตัวแฝงมากับไฟล์ จงสร้างทุกเอกสารขึ้นใหม่ให้อยู่ในรูปแบบสะอาดและคาดการณ์ได้ ก่อนให้แพลตฟอร์ม AI นำเข้า
API สำหรับการผสานรวมGlasswall Genesis
ข้อความจากผู้ที่คุณควบคุมไม่ได้อาจมีคำสั่งที่ถูกแอบฝังไว้ ตรวจแต่ละพรอมต์ก่อนที่แอปพลิเคชันของคุณจะส่งไปยังโมเดลโคไพลอตหรือแชตบอต และรับผลตัดสินหนึ่งในสามแบบ รองรับเฉพาะภาษาอังกฤษ สูงสุด 512 โทเค็นต่อคำขอ และต้องมีใบอนุญาต Pulsar แยกต่างหาก
Glasswall Haloการตรวจจับ Prompt Injection
ข้อมูลที่ซ่อนในภาพและเอกสารเอาชนะการตรวจสอบได้เพราะไม่มีสิ่งให้ตรวจจับ การสร้างภาพและไฟล์ทุกไฟล์ขึ้นใหม่ให้อยู่ในรูปแบบสะอาดจะทำลายเพย์โหลดที่ซ่อนไว้ทั้งสองทิศทาง ทั้งมัลแวร์ที่ลักลอบเข้ามา และข้อมูลอ่อนไหวที่ถูกลักลอบออกไป
CDRGlasswall Halo
การโจมตีแบบ Quishing ซ่อนลิงก์อันตรายไว้ใน QR Code ภายในไฟล์แนบ ซึ่งตัวสแกนลิงก์ตามไปไม่ถึง Glasswall ตรวจจับ QR Code ในเอกสาร แล้วลบหรือติดธงตามนโยบายก่อนส่งมอบไฟล์
CDRGlasswall Halo
ผู้ให้บริการคลาวด์และบริการจัดการฝัง Glasswall CDR ลงในแพลตฟอร์มของตน เพื่อให้บริการประมวลผลไฟล์สะอาดแก่ผู้เช่าทุกราย Genesis มาในรูปไบนารีเดี่ยวครบในตัว ออกแบบมาเพื่อการผสาน OEM เข้ากับผลิตภัณฑ์ ไปป์ไลน์ และบริการของลูกค้า
Glasswall GenesisOEM
ส่งออกปริมาณการประมวลผล ผลการใช้นโยบาย และอัตราการสร้างใหม่ เป็นรายงานที่ทีมตรวจสอบและทีมประกันคุณภาพต้องการ เป็นหลักฐานว่ามาตรการควบคุมทำงานจริง และทำอะไรกับไฟล์แต่ละไฟล์
Glasswall Haloหลักฐานการปฏิบัติตามข้อกำหนด
ล็อก เทรซ และเมตริกของ Halo ไปถึง SIEM และแดชบอร์ดที่ SOC ของคุณใช้อยู่แล้ว ในรูปแบบเดียว โดยลบรหัสผ่านและข้อมูลลับอื่น ๆ ออกก่อน รองรับ Grafana, Splunk, Microsoft Sentinel, Datadog และ IBM QRadar หรือเครื่องมือใดก็ได้ที่รับ OpenTelemetry (OTLP)
Glasswall Haloการเฝ้าติดตามและการผสานรวม SIEM
ผลิตภัณฑ์
เอนจิน CDR เดียว มาตรฐานการสร้างใหม่เดียว ตารางไฟล์ที่รองรับเดียว ตั้งแต่เอกสารทั่วไปจนถึงข้อมูลภูมิสารสนเทศ CAD ไฟล์ประมวลผล และภาพถ่าย ไม่ว่าติดตั้ง Glasswall ที่ใด ผู้ทำหน้าที่สร้างใหม่คือ Genesis
เครื่องมือ CDR
ไบนารีเดี่ยวครบในตัว เพิ่มเข้าผลิตภัณฑ์และเวิร์กโฟลว์ของคุณได้โดยตรง ออกแบบมาสำหรับ OEM, CI/CD, แนวหน้าทางยุทธวิธี, ข้ามโดเมน และการติดตั้งแบบแยกเครือข่าย
เซิร์ฟเวอร์
การติดตั้งแบบขยายขนาดได้ พร้อมการจัดการนโยบาย แดชบอร์ด การยืนยันตัวตน อินเทอร์เฟซ REST และ ICAP รวมถึงการเชื่อมต่อ Microsoft 365 และคลาวด์สตอเรจ
เดสก์ท็อป
การปกป้องไฟล์บนเดสก์ท็อปสำหรับ Windows ลากไฟล์เข้าไป รับเวอร์ชันที่ปลอดภัยกลับมา เหมาะสำหรับการฟื้นฟูหลังการเจาะระบบและสภาพแวดล้อมแนวหน้าทางยุทธวิธี
การเชื่อมต่อ
เอนจินเดียว เข้าถึงได้จากทุกเส้นทางไฟล์ ไม่ต้องรื้อระบบเดิม และใช้นโยบายกับบันทึกการตรวจสอบชุดเดียวกันทุกช่องทาง

ฝัง CDR ลงในแอปพลิเคชันและไปป์ไลน์ของคุณผ่าน API สำหรับการผสานรวมของ Halo เอนจิน Genesis ในฐานะโปรเซส หรือ Embedded Engine SDK แบบอินโปรเซส

สร้างไฟล์ที่ดาวน์โหลดและอัปโหลดขึ้นใหม่ผ่านเว็บเกตเวย์แบบปลอดภัยหรือพร็อกซีที่คุณใช้อยู่แล้ว Halo มีเซิร์ฟเวอร์ ICAP ของตัวเองรวมอยู่ด้วย
สำหรับเกตเวย์ที่ส่งการดาวน์โหลดผ่าน ICAP ไม่ได้ บริดจ์ที่อยู่หน้าเซิร์ฟเวอร์ ICAP ของ Halo และบล็อกไฟล์หากเข้าถึง Halo ไม่ได้
ไฟล์ถูกสร้างขึ้นใหม่ขณะอัปโหลดไปยัง SharePoint, OneDrive และ Teams และเวอร์ชันที่สร้างใหม่จะมาแทนที่ไฟล์ต้นฉบับในตำแหน่งเดิม
ตรวจแฟลชไดรฟ์ USB การ์ด SD และแผ่นดิสก์ที่ทางเข้าของไซต์ OT และไซต์เครือข่ายตัดขาด ก่อนที่ไฟล์จะถึงเครือข่ายของคุณ
สร้างอีเมลขาเข้าและขาออกขึ้นใหม่ ทั้งตัวข้อความ ไฟล์แนบ คำเชิญปฏิทิน และเนื้อหา HTML โดยทำทั้งหมดภายในเครือข่ายของคุณเอง

ทำคลังไฟล์เดิมให้ปลอดภัยไปพร้อมกับการย้าย เพื่อไม่ให้ภัยแฝงตัวใดติดไปยังสภาพแวดล้อมใหม่

สภาพแวดล้อมที่ถูกปิดกั้น หยุดชะงัก เชื่อมต่อไม่ต่อเนื่อง หรือแบนด์วิดท์จำกัด เอนจินทำงานได้แม้ไม่มีการเชื่อมต่อใดเลย
ทำให้ไฟล์จากประชาชน KYC และพันธมิตรปลอดภัยตั้งแต่จุดรับเข้า รวมถึงเส้นทางถ่ายโอนข้ามโดเมน
รูปแบบไฟล์ที่รองรับ
ขอบเขตการรองรับของเอนจิน Genesis ใช้ร่วมกันทุกรูปแบบการติดตั้ง
PDF · OOXML · Office รุ่นเก่า · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · การประมวลผลไฟล์แนบซ้อนชั้น
NITF (รวม MIL-STD-2500C และการวิเคราะห์ TRE) · SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
สี CMYK แม่นยำเช่นเดิม ฟอนต์ฝังตัวครบถ้วน พิกัดไม่ถูกแตะต้อง ไฟล์ที่สร้างขึ้นใหม่โดยไม่มีใครต้องตั้งคำถาม
ได้รับความไว้วางใจในจุดที่สำคัญที่สุด
เทคโนโลยี Glasswall ปกป้องหน่วยงานรัฐ กลาโหม และข่าวกรองทั่วโลก ในเอเชียแปซิฟิก Safeware ส่งมอบเทคโนโลยีนี้แก่หน่วยงานรัฐ กลาโหม การเงิน และโครงสร้างพื้นฐานสำคัญ


เราคือใคร
เราให้บริการด้านสัญญา การติดตั้ง และการสนับสนุนเทคโนโลยี Glasswall ทั่วเอเชียแปซิฟิก แก่หน่วยงานรัฐ กลาโหม การเงิน และโครงสร้างพื้นฐานสำคัญ บนโครงสร้างพื้นฐานของคุณ ภายในเขตอำนาจกฎหมายของคุณ รวมถึงสภาพแวดล้อมแบบแยกเครือข่าย ปัญหาระดับเอนจินส่งตรงถึงทีมวิศวกรรมของ Glasswall ส่วนที่เหลือทั้งหมดดูแลภายในภูมิภาค
ทำสัญญาในภูมิภาคกับพันธมิตรที่ตั้งอยู่ในสิงคโปร์ แทนที่จะเป็นผู้ขายที่อยู่ห่างไกล
ครอบคลุมการออกแบบสถาปัตยกรรม การติดตั้ง การปรับนโยบาย และการสนับสนุนระบบจริง พร้อมช่องทางส่งต่อปัญหาระดับผู้ผลิตตรงถึง Glasswall
ติดตั้งภายในองค์กรและแบบแยกเครือข่าย สำหรับสภาพแวดล้อมที่ข้อมูลออกนอกไม่ได้
FAQ
คำถามที่ลูกค้า APAC ถามบ่อยที่สุด เกี่ยวกับเทคโนโลยี การติดตั้งใช้งาน ราคา และการสนับสนุน มีคำถามอื่นใด ส่งถึงเราได้ผ่านแบบฟอร์มด้านล่าง
CDR คือเทคนิคความปลอดภัยของไฟล์แบบ zero trust แทนที่จะพยายามตรวจจับมัลแวร์ Glasswall CDR จะตรวจสอบแต่ละไฟล์ตามข้อกำหนดของรูปแบบไฟล์ ลบเนื้อหาแอ็กทีฟ เช่น มาโคร สคริปต์ และอ็อบเจ็กต์ฝังตัวตามนโยบาย แล้วสร้างสำเนาที่สะอาดซึ่งยังเปิดและใช้งานได้ตามปกติ ในการทดสอบที่ Glasswall เผยแพร่ ไฟล์อันตราย 100% ถูกทำให้ไร้พิษจากไฟล์ที่ทดสอบ 8.27 ล้านไฟล์
แอนติไวรัส แซนด์บ็อกซ์ และ EDR ล้วนตั้งอยู่บนสมมติฐานเดียวกัน: ภัยคุกคามสามารถถูกจดจำได้ Glasswall รายงานว่าไฟล์อันตราย 1 ใน 6 หลุดรอดแซนด์บ็อกซ์ และ 1 ใน 8 หลุดรอดแอนติไวรัส CDR ไม่ตั้งสมมติฐานเช่นนั้น โดยถือว่าทุกไฟล์ไม่น่าเชื่อถือ และสร้างเนื้อหาที่ได้รับอนุญาตขึ้นใหม่ตามมาตรฐานที่ปลอดภัยที่ทราบแน่ชัด ก่อนที่ไฟล์จะข้ามขอบเขตอีเมล เว็บ การอัปโหลด หรือการส่งต่อ การป้องกันแบบตรวจจับและ CDR จึงทำงานเสริมกัน ไม่ใช่แทนที่กัน
Glasswall เผยแพร่การรองรับรูปแบบไฟล์ที่หลากหลาย รวมถึง PDF, Microsoft Word, Excel, PowerPoint, ไฟล์บีบอัดอย่าง ZIP และรูปแบบภาพและสื่อทั่วไป เช่น JPEG, PNG, GIF, TIFF, SVG, MP4, WAV ครอบคลุมนามสกุลไฟล์มากกว่า 140 แบบ ดูรายการล่าสุดได้ในส่วนการรองรับไฟล์ด้านบน
มีสามแบบ Halo คือ API แบบคลาวด์เนทีฟ โดยมีเกณฑ์มาตรฐานที่ Glasswall เผยแพร่ที่ 186,000 ไฟล์ต่อชั่วโมง ค่าหน่วงมัธยฐาน 815ms Meteor ทำงานแบบ on-premises, air-gap และกับสตอเรจภายในหรือคลาวด์ ส่วน Genesis คือตัวเอนจิน CDR เอง ในรูปไบนารีบรรทัดคำสั่งแบบครบในตัว ซึ่งฝังเข้ากับแอปพลิเคชันและไปป์ไลน์ในฐานะโปรเซส ทั้งสามแบบให้มาตรฐาน CDR เชิงกำหนดแบบเดียวกัน
รองรับ Glasswall CDR ทำงานออฟไลน์ได้อย่างสมบูรณ์โดยไม่เรียกกลับไปยังโครงสร้างพื้นฐานของ Glasswall หรือ Safeware ข้อมูลวินิจฉัยแลกเปลี่ยนเป็นชุดล็อกที่ส่งออกได้ ผ่านกระบวนการถ่ายโอนที่คุณอนุมัติ จึงเหมาะกับสภาพแวดล้อมลับ ข้อกำหนดอธิปไตยข้อมูล และโครงสร้างพื้นฐานสำคัญ
ใช้การเสนอราคาเป็นรายกรณี ไม่มีราคาประกาศ ราคาขึ้นอยู่กับจำนวนผู้ใช้ ปริมาณไฟล์ต่อเดือน รูปแบบการติดตั้ง และความสามารถที่อยู่ในขอบเขต ซึ่งทั้งหมดระบุไว้ในหน้าความสามารถ แจ้งความต้องการของคุณผ่านแบบฟอร์มติดต่อด้านล่าง แล้วเราจะส่งใบเสนอราคากลับไป
ได้ สามารถจัดซื้อผ่าน AWS Marketplace หรือ Azure Marketplace ตามระเบียบการจัดซื้อของคุณ หรือซื้อโดยตรงก็ได้ Safeware ดูแลการลงทะเบียนและการทำสัญญาทั่วภูมิภาค APAC
Safeware ตัวแทนอิสระของ Glasswall ประจำภูมิภาคเอเชียแปซิฟิก มีสำนักงานใหญ่ที่สิงคโปร์ เราดูแลสถาปัตยกรรม การติดตั้ง การผสานระบบ และการสนับสนุนต่อเนื่องทั่วทั้งภูมิภาค รวมถึงการดูแลเคสร่วมกับผู้วางระบบหรือ MSSP ของคุณ และช่องทางยกระดับปัญหาถึง Glasswall ในระดับผู้ผลิต
ติดต่อ
การสาธิต Glasswall CDR กับไฟล์ของคุณเองใช้เวลาเพียง 25 นาที เว็บไซต์ฉบับเต็มอยู่ระหว่างจัดทำ ระหว่างนี้ติดต่อเราได้โดยตรง