42%
的勒索軟體事件源自惡意檔案或連結
(資料來源:Comparitech 勒索軟體統計 2025)
眾多組織的共同選擇







什麼是 CDR
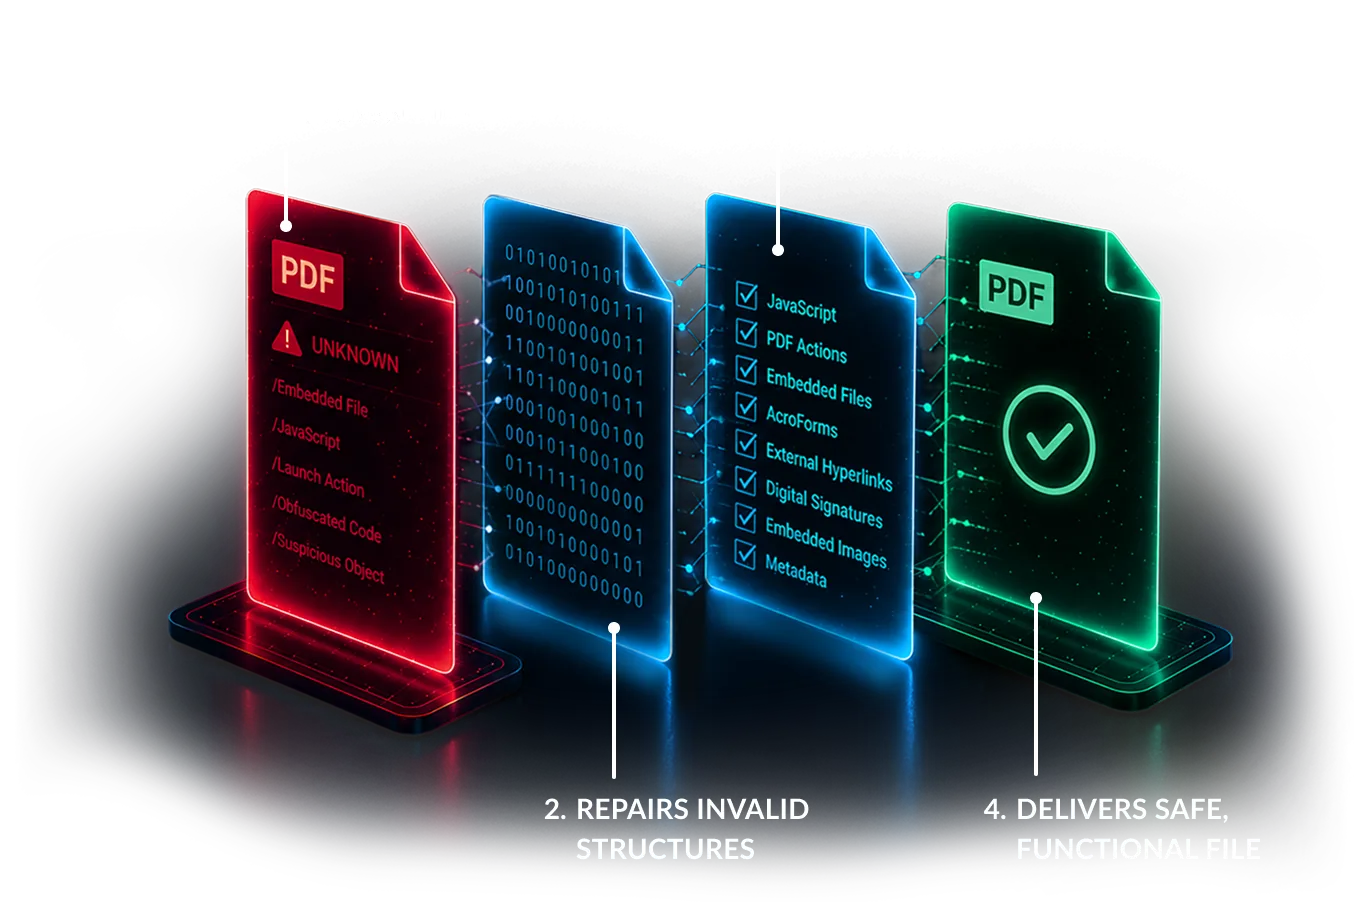
CDR 毋須偵測即可移除檔案挾帶的威脅。它不掃描已知惡意特徵,而是將檔案拆解並建構一份安全副本。保留多少原始內容,正是各廠商之間的差異所在。
Glasswall CDR 絕不放行任何原始檔案。
零信任與智慧檔案防護
Glasswall CDR 移除主動內容,並將檔案重建為安全可用的版本。帶來的效益如下:
42%
的勒索軟體事件源自惡意檔案或連結
(資料來源:Comparitech 勒索軟體統計 2025)

零時差與 AI 生成的威脅,正被日益頻繁地用於透過檔案散布惡意程式
(資料來源:OpenText Cybersecurity Threat Report 2025)
Glasswall CDR 是 Oracle Cloud Infrastructure(OCI)落實零信任防護原則的一環。
安全對 Beazley 至關重要,這項整合大幅強化了我們的資安體系。
補上偵測的盲點
Glasswall CDR 不依賴威脅識別即可消除檔案挾帶的風險。以 827 萬個惡意檔案進行的客觀測試,證明了預防的必要性。
等待執行
威脅必須先顯現出來,才能採取行動。
尋找已知指標
偵測取決於能否識別惡意行為或特徵碼。
徹底移除威脅面
檔案在交付前被重建為安全可用的版本。
Glasswall Halo 能力
重建檔案是基礎。在此之外,這些能力還能預測新威脅、在敏感字詞外流之前攔截、在文字送達 AI 模型之前找出提示注入,並且只在每個防毒引擎都同意時才放行檔案。
重建檔案,而不是設法偵測威脅,藉此阻擋檔案挾帶的威脅。Glasswall Halo 會依檔案格式的規格檢查每個檔案,並建構一個完全可用的新檔案,因此不需要先辨識出任何東西。
提前預警有風險的檔案,即使是沒有任何特徵碼見過的威脅。Glasswall Halo 依檔案的內部結構為每個檔案的風險評分,不需要特徵碼、沙箱或網際網路連線。支援 PDF、DOCX 與 XLSX。
在文件離開之前、重建的同時,攔截其中的敏感字詞。每一處比對結果都會被回報、阻擋或遮罩。支援 Microsoft Office 文件與純文字。

在您的應用程式把文字送往 AI 模型之前,找出其中的提示注入。回傳三種判定之一。僅支援英文,每次請求最多 512 個 token,需另行取得 Pulsar 授權。

只有在每個防毒引擎都判定為乾淨時,才放行檔案。可選擇由不同廠商引擎組成的精選套件,或沿用您已在執行的掃描器。
應用情境
每個檔案都與其規格比對驗證,並在一秒內重建為已知安全的標準形態,主動內容與結構異常在重建過程中即被清除。毋須特徵碼、毋須沙箱引爆、毋須等待。這是上傳入口、閘道、Microsoft 365 及傳輸路徑上的第一道控制。
Glasswall HaloCDR
檔案在上傳到 SharePoint、OneDrive 與 Teams 時,會由 Microsoft 365 儲存空間防護重建。員工照常在相同的文件庫開啟與共用文件,工作方式不變。
Glasswall HaloMicrosoft 365 儲存空間防護整合 API
電子郵件是惡意程式常見的入侵途徑。電子郵件中繼位於您的郵件流程中,與 Exchange 或 Microsoft 365 並列,重建整封收發的郵件:郵件本身、附件、行事曆邀請,以及含樣式的 HTML 本文。
Glasswall Halo電子郵件中繼
公民、客戶與第三方將檔案直接上傳至您的案件管理與理賠系統。每個檔案在落地前都已重建,因此案件與記錄系統不會接觸到檔案挾帶的惡意程式。
加密檔案無法讀取,因此無法重建,只會被扣留。收件者以 Microsoft 365 或任何 OpenID Connect(OIDC)身分提供者登入,輸入一次密碼,即可收到重建後的副本。每個放行連結只能使用一次。
Glasswall Halo受密碼保護的檔案
查扣媒體、揭露資料與第三方提交的檔案,在進入證物庫與審閱平台之前均被重建。調查人員可以安全開啟每件證物,案件系統保持潔淨。
Glasswall Genesis資料外洩防護(DLP)
在機密等級邊界、任務隔離區與離線網路之間傳輸檔案。每個檔案都在邊界處重建為已知安全的標準形態,且結果次次一致——絕不讓任何不可信內容憑一紙偵測結論跨越邊界。
Glasswall Genesis案例:PB 級跨域傳輸案例:符合 RTB 的實驗室
隨身碟、光碟及非受管筆電帶入的檔案,在進入受信任網路之前先於檢疫站或中繼站重建。這是工廠現場、船舶、外勤據點及訪客媒體的標準作法。
Glasswall Halo零信任自助服務站CDR
承包商與廠商會把 USB 隨身碟、SD 卡與光碟帶進廠區與關鍵基礎設施場所。在自助服務站,每個檔案都會經過 Glasswall Halo 與您的其他檢查,工程師再取走通過的檔案。單一自助服務站可獨立運作,不需要網路連線。
Glasswall Halo零信任自助服務站
Glasswall Genesis 以獨立執行檔在戰術邊緣運作:在斷線、降級、間歇或低頻寬環境中重建檔案,不依賴雲端,只需安裝一個檔案。
Glasswall GenesisDDIL
廠商更新、設定檔與工程文件在抵達 OT 與 ICS 環境之前均被重建——無論是經由資料二極體、中繼區或卸除式媒體送達。
Glasswall GenesisGlasswall Meteor
用於 OT 與關鍵系統的廠商修補程式與安裝程式,之所以被信任,是因為簽署者是誰,而不是經過重建。系統會檢查發行者的簽章與您已核准的檔案清單,任何一項拒絕都會阻擋檔案,不在任何清單上的檔案視為未知,絕不視為已核准。
Glasswall Halo已簽章軟體驗證
工程套件與光碟映像檔可能太大,或巢狀層數太深,無法一次檢查完。巢狀的 ZIP 與 ISO 檔案會被開啟,其中每個檔案都會重建,容器也會重新建構,並附上一份可偵測竄改的清單,記錄每個檔案發生了什麼事。
Glasswall Halo大型壓縮檔處理
來自供應商、承包商與代管服務商的檔案,帶著未經驗證的隱性信任而來。無論經由哪條管道,都應在其進入環境之前,將每份傳入文件、壓縮檔與安裝程式重建為已知安全的標準形態。
CDR整合 API
有些 Web 閘道與代理無法把下載內容交給另一項服務檢查。橋接器會成為它們的下一站,把檔案送到 Glasswall Halo 的 ICAP 伺服器重建。如果無法連上 Halo,檔案會被阻擋,而不是放行。
Glasswall HaloWeb 閘道橋接器
入侵、併購、雲端遷移或稽核發現之後,留下的是任何掃描器都未曾核驗過、累積多年的檔案。將 Glasswall CDR 作為排程工作在整個儲存空間執行:從單一共用資料夾到數 TB 的儲存庫,每份文件、試算表與壓縮檔都依與即時流量相同的政策重建。
Glasswall HaloCDR
遭入侵後,環境中的一切都不再可信。在信箱、共用資料夾與儲存庫恢復上線之前先行重建,避免復原過程造成二次感染:既有經驗證的潔淨檔案,也有可寫入事件報告的逐檔案證據。
Glasswall Halo案例:研究中心入侵處置
AI 驅動的威脅預測依據檔案結構而非特徵碼評估風險,並在您自有的基礎設施上運作,檔案不會離開您的網路。Glasswall 公布的 PDF 誤判率為 0.015%,為分析師提供可直接採取行動的分級訊號。
Glasswall HaloAI 威脅預測
單一防毒引擎可能漏掉另一個引擎攔截到的威脅。在 CDR 之外,把每個檔案同時送往不同廠商的引擎,只有全部引擎都回報乾淨才放行。已簽章的特徵碼套件讓實體隔離的場所保持最新。
Glasswall Halo多引擎防毒掃描
AI 產生新惡意程式變種的速度,快過特徵碼的更新速度。CDR 不做追趕:每個檔案都被重建為已知安全的規格形態,多型與機器生成的威脅在重建過程中即被清除;AI 驅動的威脅預測則在任何偵測手段出現之前標記高風險檔案。
CDRAI 威脅預測
部分團隊無法直接從所依賴的活頁簿與範本中移除巨集。政策所保留的每個巨集,都會在不執行的情況下接受分析,檔案會被阻擋、標記、允許或清理,並附上判定背後的發現。
Glasswall Halo巨集分析
輸入 Copilot、RAG 索引與模型訓練的文件是一條攻擊路徑:隱藏酬載、巨集與內嵌物件會隨檔案潛入。在 AI 平台匯入之前,將每份文件重建為潔淨、可預期的形態。
整合 APIGlasswall Genesis
來自您無法掌控之人的文字,可能夾帶被植入的指令。在您的應用程式把每則提示送往 Copilot 或聊天機器人模型之前先行檢查,並取得三種判定之一。僅支援英文,每次請求最多 512 個 token,需另行取得 Pulsar 授權。
Glasswall Halo提示詞注入偵測
藏在影像與文件中的資料沒有可供偵測的對象,因而能騙過檢查。將每個影像與檔案重建為潔淨形態,可摧毀雙向的隱寫酬載:既阻止惡意程式潛入,也阻止敏感資料外流。
CDRGlasswall Halo
Quishing 攻擊將惡意連結藏進附件中的 QR Code,連結掃描器無從追蹤。Glasswall 可偵測文件中的 QR Code,並在檔案交付前依政策移除或標記。
CDRGlasswall Halo
雲端與代管服務供應商將 Glasswall CDR 內嵌至自家平台,向全部租戶提供潔淨檔案處理服務。Genesis 以單一獨立執行檔交付,專為整合至產品、管線及客戶服務的 OEM 情境而設計。
Glasswall GenesisOEM
將處理量、政策執行結果與重建率匯出為稽核與確信團隊所需的報告:證明控制確實執行,以及它對每個檔案做了什麼。
Glasswall Halo法遵證據
Halo 的記錄、追蹤與指標,會以同一種格式抵達您的 SOC 已在使用的 SIEM 與儀表板,且密碼與其他機密資訊會先被移除。支援 Grafana、Splunk、Microsoft Sentinel、Datadog 與 IBM QRadar,或任何接受 OpenTelemetry(OTLP)的工具。
Glasswall Halo監控與 SIEM 整合
產品

同一 CDR 引擎、同一重建標準、同一檔案支援矩陣:從日常文件到地理空間資料、CAD、執行檔與影像。無論將 Glasswall 部署在哪裡,執行重建的都是 Genesis。
CDR 工具
單一獨立執行檔,可直接加入您的產品與工作流程。為 OEM、CI/CD、戰術邊緣、跨域及實體隔離部署而設計。

伺服器
具備政策管理、儀表板、身分驗證、REST 與 ICAP 介面的可擴充部署,並支援與 Microsoft 365 及雲端儲存整合。

桌面版
Windows 桌面檔案防護。拖入檔案,即取回安全版本。適用於入侵後修復及戰術邊緣環境。
整合
一個引擎,任何檔案路徑皆可接入:毋須砍掉重練,每條管道都套用相同的政策與稽核軌跡。

透過 Halo 的整合 API、以程序方式執行的 Genesis 引擎,或程序內執行的 Embedded Engine SDK,將 CDR 內嵌至您的應用程式與管線。

透過您已在執行的安全 Web 閘道或代理,重建下載與上傳的檔案。Halo 內含自己的 ICAP 伺服器。
適用於無法透過 ICAP 送出下載內容的閘道。這是位於 Halo 的 ICAP 伺服器前方的橋接器,若無法連上 Halo,就會阻擋檔案。
檔案上傳到 SharePoint、OneDrive 與 Teams 時即被重建,重建後的版本就地取代原檔。
在 OT 與實體隔離場所的入口處檢查 USB 隨身碟、SD 卡與光碟,避免檔案進入您的網路。
重建收發的電子郵件,包括郵件本身、附件、行事曆邀請與 HTML 本文,全程在您自己的網路內進行。

在遷移的同時對舊有儲存庫進行無害化,不讓任何潛伏威脅進入新環境。

拒止、中斷、間歇及受限頻寬環境:即使完全沒有網路連線,引擎照常運作。
在入口處對公民、KYC 及夥伴提交的檔案進行無害化,並支援跨域傳輸路徑。
支援的檔案格式
Genesis 引擎的支援範圍,適用於所有部署方式。
PDF · OOXML · 舊版 Office 格式 · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · 巢狀附件處理
NITF(含 MIL-STD-2500C 與 TRE 分析)· SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
CMYK 色彩精準如初。內嵌字型完好無缺。座標資料分毫未動。重建後的檔案,毋須任何人來過問。
在最嚴苛的場景中贏得信任
Glasswall 技術守護著全球的政府、國防與情報機構。在亞太地區,Safeware 將其交付給政府、國防、金融及關鍵基礎設施組織。


關於我們
我們面向政府、國防、金融及關鍵基礎設施客戶,在亞太全區提供 Glasswall 技術的簽約、導入與支援:在您的基礎設施上、在您的司法管轄區內,並涵蓋實體隔離環境。引擎層級的問題直接升級至 Glasswall 工程團隊,其餘事項均在區域內處理。
與立足新加坡的夥伴在區域內簽約,而非遠在他方的供應商。
涵蓋架構設計、安裝、政策調校與正式環境支援,並具備直達 Glasswall 的原廠級升級管道。
為資料不得外流的環境提供地端與實體隔離交付。
FAQ
APAC 買家最常問的問題,涵蓋技術、部署、定價與支援。其他問題請透過下方表單聯絡我們。
CDR 是一種零信任檔案安全技術。Glasswall CDR 不依賴惡意軟體偵測,而是依據檔案格式規範驗證每個檔案,按政策移除巨集、指令碼、內嵌物件等主動內容,並重建一個可正常開啟和使用的乾淨副本。在 Glasswall 公布的測試中,827 萬個受測檔案中 100% 的惡意檔案被無害化。
防毒軟體、沙箱和 EDR 都基於同一個假設:威脅是可以被辨識的。Glasswall 的報告顯示,每 6 個惡意檔案中有 1 個能繞過沙箱,每 8 個中有 1 個能繞過防毒軟體。CDR 不做這種假設。它將每個檔案都視為不可信,在檔案跨越郵件、Web、上傳或傳輸邊界之前,將允許的內容重建為已知安全的標準。偵測類防護與 CDR 是協同關係,而非替代關係。
Glasswall 公布支援廣泛的格式,包括 PDF、Microsoft Word、Excel、PowerPoint、ZIP 等封存檔,以及 JPEG、PNG、GIF、TIFF、SVG、MP4、WAV 等常見影像和媒體格式。涵蓋 140 種以上副檔名;最新清單請參見上方的檔案支援部分。
共三種。Halo 是雲原生 API,Glasswall 公布的基準為每小時處理 186,000 個檔案、中位延遲 815ms。Meteor 支援本地部署、隔離網路環境以及本地和雲端儲存。Genesis 是 CDR 引擎本身,以獨立的命令列執行檔交付,作為程序嵌入應用程式與管線。三種模式提供同一確定性 CDR 標準。
支援。Glasswall CDR 可完全離線運行,不向 Glasswall 或 Safeware 基礎設施回連。診斷資訊以可匯出的日誌包形式,透過您核准的傳輸流程交換,適合涉密、主權要求和關鍵基礎設施環境。
採用按需報價,而非公開價目表。價格取決於席位數、每月檔案處理量、部署模式,以及納入範圍的能力,這些能力全都列在「能力」頁面。請透過下方聯絡表單告知您的需求範圍,我們將回覆報價。
可以。根據您的採購規則,可透過 AWS Marketplace 或 Azure Marketplace 採購,也可直接購買。APAC 區域的上架與簽約事務由 Safeware 負責。
由總部位於新加坡的亞太區 Glasswall 獨立代表 Safeware 負責。我們在整個區域內提供架構設計、部署、整合和持續支援,包括與您的系統整合商或 MSSP 的聯合工單機制,以及向 Glasswall 的廠商級升級通道。