42%
insiden ransomware bermula dari file atau tautan berbahaya
(Sumber: Statistik ransomware Comparitech 2025)

29 hingga 30 September: temui Safeware di booth ESET, 5-L20, Level 5, Sands Expo.
Jadwalkan pertemuan Glasswall GenesisPerangkat CDR
 Glasswall HaloServer
 Glasswall MeteorDesktop
Kepatuhan menurut wilayah
Dipercaya banyak organisasi







Apa itu CDR
CDR menghilangkan ancaman yang terbawa file tanpa berusaha mendeteksinya. Alih-alih memindai untuk mencari yang diketahui berbahaya, file dibongkar dan salinan yang aman dibangun. Seberapa banyak konten asli yang dipertahankan itulah yang membedakan tiap vendor.
Glasswall CDR tidak pernah meloloskan file asli sama sekali.
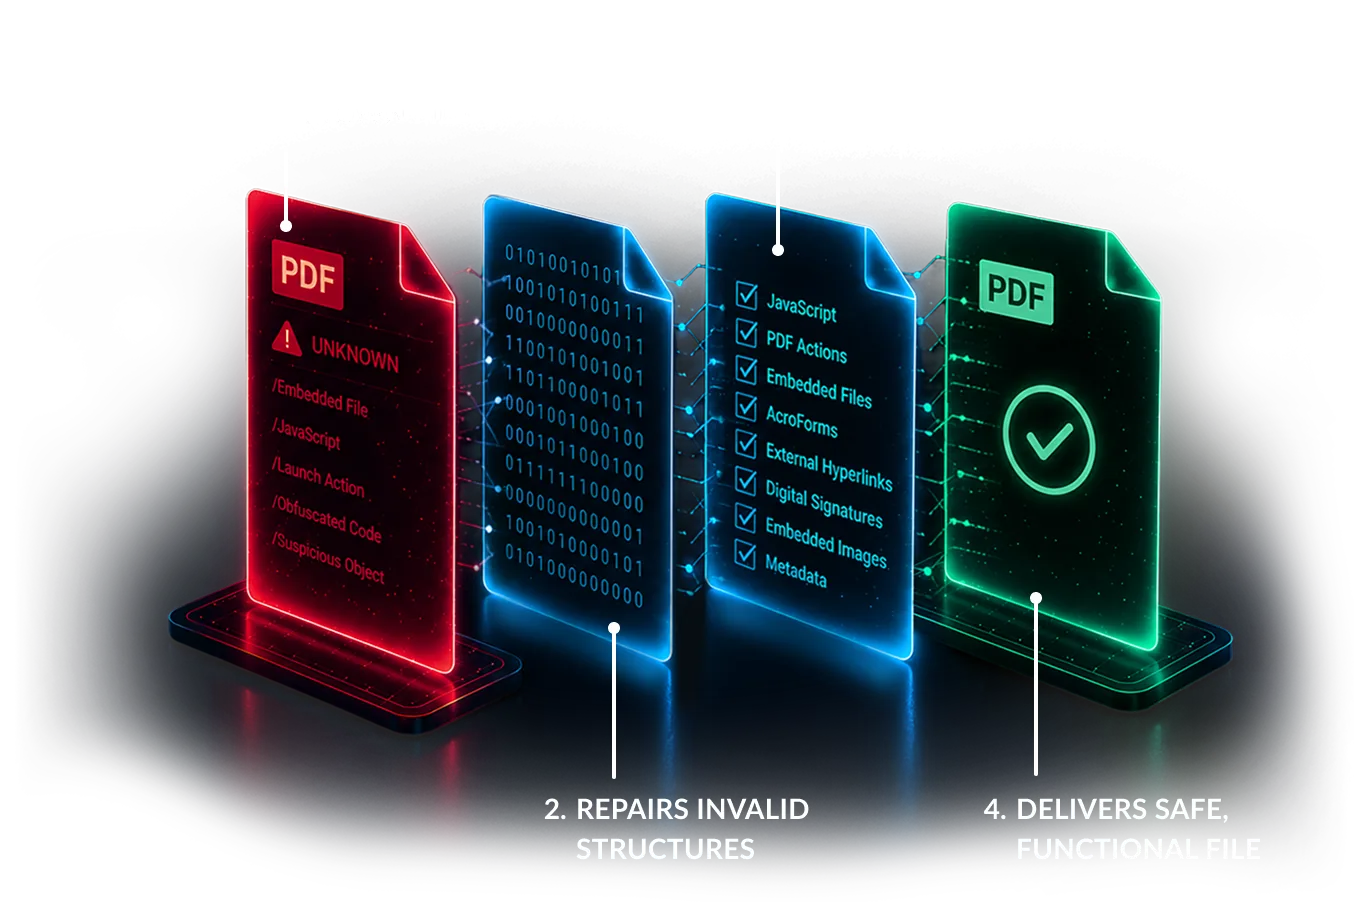
Zero Trust dan perlindungan file cerdas
Glasswall CDR menghapus konten aktif dan membangun ulang file menjadi versi yang aman dan siap pakai. Hasilnya:
Jangan percayai apa pun, verifikasi dengan membangun ulang: setiap file, di setiap kanal, sebelum mencapai pengguna atau sistem.
42%
insiden ransomware bermula dari file atau tautan berbahaya
(Sumber: Statistik ransomware Comparitech 2025)

Ancaman zero-day dan buatan AI semakin banyak dipakai untuk menyebarkan malware melalui file
(Sumber: OpenText Cybersecurity Threat Report 2025)
Glasswall CDR adalah bagian dari pendekatan Oracle Cloud Infrastructure (OCI) dalam menerapkan prinsip perlindungan Zero Trust.
Keamanan adalah hal utama bagi Beazley, dan integrasi ini telah memperkuat kerangka keamanan siber kami secara signifikan.
Tutup celah deteksi
Glasswall CDR menghilangkan risiko yang terbawa file tanpa bergantung pada identifikasi ancaman. Pengujian objektif terhadap 8,27 juta file berbahaya membuktikan mengapa pencegahan itu esensial.
Menunggu eksekusi
Ancaman harus menampakkan diri dulu sebelum bisa ditindak.
Mencari indikator yang dikenal
Deteksi bergantung pada kemampuan mengenali perilaku berbahaya atau signature.
Menghilangkan permukaan ancaman
File direkonstruksi menjadi versi yang aman dan siap pakai sebelum diserahkan.
Kemampuan Glasswall Halo
Membangun ulang file adalah fondasinya. Di sekitarnya, kemampuan-kemampuan ini memprediksi ancaman baru, menangkap istilah sensitif sebelum keluar, mengenali prompt injection sebelum teks sampai ke model AI, dan meloloskan file hanya bila setiap mesin antivirus sepakat.
Hentikan ancaman yang dibawa file dengan membangun ulang file, bukan mencoba mendeteksinya. Glasswall Halo memeriksa setiap file terhadap spesifikasi formatnya dan membangun file baru yang sepenuhnya dapat dipakai, sehingga tidak ada yang perlu dikenali lebih dulu.
Dapatkan peringatan dini tentang file berisiko, bahkan ancaman yang belum pernah dilihat signature mana pun. Glasswall Halo menilai risiko setiap file dari struktur internalnya, tanpa signature, sandbox, atau koneksi internet. Mencakup PDF, DOCX, dan XLSX.
Tangkap istilah sensitif dalam dokumen sebelum keluar, saat dokumen dibangun ulang. Setiap kecocokan dilaporkan, diblokir, atau diredaksi. Mencakup dokumen Microsoft Office dan teks biasa.

Kenali prompt injection dalam teks sebelum aplikasi Anda mengirimnya ke model AI. Mengembalikan satu dari tiga putusan. Hanya bahasa Inggris, hingga 512 token per permintaan, dengan lisensi Pulsar terpisah.

Loloskan file hanya bila setiap mesin antivirus menyatakannya bersih. Pilih paket mesin pilihan dari berbagai vendor, atau bawa pemindai yang sudah Anda jalankan.
Setiap kemampuan
Pemeriksaan sebelum pembangunan ulang, kanal tempat file masuk, dan catatan yang Anda perlukan sesudahnya.
Skenario penggunaan
Setiap file divalidasi terhadap spesifikasinya dan dibangun ulang sesuai standar aman dalam waktu kurang dari satu detik; konten aktif dan anomali struktural terhapus dalam proses pembangunan ulang itu sendiri. Tanpa signature, tanpa detonasi, tanpa menunggu. Kontrol pertama di portal unggah, gateway, Microsoft 365, dan jalur transfer.
Glasswall HaloCDR
File dibangun ulang saat diunggah ke SharePoint, OneDrive, dan Teams oleh perlindungan penyimpanan Microsoft 365. Karyawan membuka dan berbagi dokumen di pustaka yang sama, tanpa perubahan cara kerja.
Glasswall HaloPerlindungan penyimpanan Microsoft 365API integrasi
Email adalah jalur masuk malware yang umum. Relai email berada di alur email Anda di samping Exchange atau Microsoft 365 dan membangun ulang seluruh pesan, masuk dan keluar: pesan itu sendiri, lampiran, undangan kalender, dan isi HTML beserta gayanya.
Glasswall HaloRelai email
Warga, pelanggan, dan pihak ketiga mengunggah file langsung ke sistem manajemen kasus dan klaim Anda. Setiap file dibangun ulang sebelum mendarat, sehingga sistem kasus dan arsip tidak pernah bersentuhan dengan malware yang terbawa file.
File terenkripsi tidak dapat dibaca, sehingga tidak dapat dibangun ulang dan ditahan sebagai gantinya. Penerima masuk dengan Microsoft 365 atau penyedia identitas OpenID Connect (OIDC) mana pun, memasukkan kata sandi satu kali, dan menerima salinan hasil pembangunan ulang. Setiap tautan rilis hanya berfungsi sekali.
Glasswall HaloBerkas terlindungi kata sandi
Media sitaan, berkas keterbukaan, dan kiriman pihak ketiga dibangun ulang sebelum masuk ke penyimpanan bukti dan platform peninjauan, sehingga penyidik membuka setiap barang bukti dengan aman dan sistem perkara tetap bersih.
Glasswall GenesisPencegahan kebocoran data (DLP)
Pindahkan file melintasi batas klasifikasi, enklave misi, dan jaringan yang terputus. Setiap file dibangun ulang sesuai standar aman tepat di batas, dengan hasil yang sama setiap kali, tidak ada yang tak tepercaya menyeberang hanya bermodal vonis deteksi.
Glasswall GenesisStudi kasus: lintas domain skala petabyteStudi kasus: laboratorium sesuai RTB
File yang datang lewat USB, cakram, dan laptop non-terkelola dibangun ulang di kios atau stasiun transfer sebelum masuk ke jaringan tepercaya. Praktik standar untuk lantai pabrik, kapal, lokasi lapangan, dan media tamu.
Glasswall HaloKios Zero TrustCDR
Kontraktor dan vendor membawa stik USB, kartu SD, dan cakram ke lokasi pabrik dan infrastruktur kritis. Di kios, setiap file melewati Glasswall Halo dan pemeriksaan Anda yang lain, lalu teknisi mengambil file yang lolos. Satu kios dapat bekerja sendiri, tanpa koneksi jaringan.
Glasswall HaloKios Zero Trust
Glasswall Genesis berjalan sebagai biner mandiri di tepi taktis: membangun ulang file di lingkungan terputus, terdegradasi, terputus-putus, atau berbandwidth rendah, tanpa ketergantungan cloud, dan yang diinstal hanya satu file.
Glasswall GenesisDDIL
Pembaruan vendor, file konfigurasi, dan dokumen rekayasa dibangun ulang sebelum mencapai lingkungan OT dan ICS, baik tiba lewat data diode, zona transfer, maupun media lepasan.
Glasswall GenesisGlasswall Meteor
Patch dan penginstal vendor untuk sistem OT dan sistem kritis dipercaya karena siapa yang menandatanganinya, bukan dibangun ulang. Tanda tangan penerbit dan daftar file yang Anda setujui diperiksa, setiap penolakan memblokir file, dan file yang tidak ada di daftar mana pun berstatus tidak dikenal, tidak pernah disetujui.
Glasswall HaloVerifikasi perangkat lunak bertanda tangan
Bundel rekayasa dan image cakram bisa terlalu besar atau terlalu dalam bersarang untuk diperiksa sekaligus. File ZIP dan ISO bersarang dibuka, setiap file di dalamnya dibangun ulang, dan kontainernya dibangun ulang dengan manifes yang menunjukkan bila ada perubahan, berisi apa yang terjadi pada tiap file.
Glasswall HaloPemrosesan arsip besar
File dari pemasok, kontraktor, dan penyedia layanan terkelola datang dengan kepercayaan implisit yang belum teruji. Bangun ulang setiap dokumen, arsip, dan installer yang masuk sesuai standar aman sebelum memasuki lingkungan Anda, lewat kanal mana pun ia tiba.
Sebagian gateway web dan proxy tidak dapat meneruskan unduhan ke layanan lain untuk diperiksa. Sebuah jembatan menjadi persinggahan berikutnya dan mengirim file ke server ICAP Glasswall Halo untuk dibangun ulang. Jika Halo tidak dapat dijangkau, file diblokir, bukan diloloskan.
Glasswall HaloJembatan gateway web
Setelah pembobolan, merger, migrasi cloud, atau temuan audit, Anda mewarisi file bertahun-tahun yang tak pernah diverifikasi pemindai mana pun. Jalankan Glasswall CDR sebagai tugas terjadwal di seluruh penyimpanan: setiap dokumen, spreadsheet, dan arsip dibangun ulang dengan kebijakan yang sama seperti lalu lintas langsung, dari satu share hingga repositori multi-terabyte.
Glasswall HaloCDR
Setelah pembobolan, tidak ada yang bisa dipercaya di lingkungan Anda. Bangun ulang kotak surat, share, dan repositori sebelum kembali beroperasi, agar pemulihan tidak menginfeksi ulang: file bersih terverifikasi, dengan bukti per file untuk laporan insiden.
Glasswall HaloStudi kasus: pembobolan pusat riset
Prediksi ancaman berbasis AI menilai risiko file dari strukturnya, bukan signature, dan berjalan di infrastruktur Anda sendiri sehingga tidak ada file yang keluar jaringan. Glasswall melaporkan tingkat positif palsu 0,015% untuk PDF, memberi analis sinyal triase yang bisa langsung ditindaklanjuti.
Glasswall HaloPrediksi ancaman berbasis AI
Satu mesin antivirus bisa melewatkan apa yang ditangkap mesin lain. Kirim setiap file ke mesin dari berbagai vendor sekaligus, berdampingan dengan CDR, dan lepaskan hanya bila semuanya melaporkannya bersih. Paket signature bertanda tangan menjaga lokasi air-gapped tetap mutakhir.
Glasswall HaloPemindaian multi-AV
AI menulis varian malware baru lebih cepat daripada kemampuan signature mengejarnya. CDR tidak ikut mengejar: setiap file dibangun ulang sesuai spesifikasi aman, sehingga ancaman polimorfik dan buatan mesin terhapus dalam proses itu sendiri, sementara prediksi ancaman berbasis AI menandai file berisiko tinggi sebelum metode deteksi apa pun ada.
Sebagian tim tidak bisa sekadar menghapus makro dari buku kerja dan templat yang mereka andalkan. Setiap makro yang dipertahankan kebijakan Anda dianalisis tanpa dijalankan, dan file diblokir, ditandai, diizinkan, atau dibersihkan, disertai temuan di balik putusannya.
Glasswall HaloAnalisis makro
Dokumen yang masuk ke copilot, indeks RAG, dan pelatihan model adalah jalur serangan: muatan tersembunyi, makro, dan objek tertanam menumpang di file. Bangun ulang setiap dokumen ke bentuk yang bersih dan dapat diprediksi sebelum diserap platform AI Anda.
API integrasiGlasswall Genesis
Teks dari orang yang tidak Anda kendalikan dapat membawa instruksi yang disisipkan. Periksa setiap prompt sebelum aplikasi Anda mengirimnya ke model copilot atau chatbot, dan dapatkan satu dari tiga putusan. Hanya bahasa Inggris, hingga 512 token per permintaan, dengan lisensi Pulsar terpisah.
Glasswall HaloDeteksi injeksi prompt
Data yang disembunyikan dalam gambar dan dokumen mengalahkan inspeksi karena tidak ada yang bisa dideteksi. Membangun ulang setiap gambar dan file ke bentuk bersih menghancurkan muatan steganografi di kedua arah: malware yang diselundupkan masuk, dan data sensitif yang diselundupkan keluar.
CDRGlasswall Halo
Kampanye quishing menyembunyikan tautan berbahaya dalam kode QR di lampiran, tempat pemindai tautan tidak bisa mengikutinya. Glasswall mendeteksi kode QR dalam dokumen dan menghapus atau menandainya sesuai kebijakan sebelum file diserahkan.
CDRGlasswall Halo
Penyedia layanan cloud dan terkelola menanamkan Glasswall CDR ke platform mereka sendiri, menawarkan pemrosesan file bersih sebagai layanan bagi setiap tenant. Genesis dikirim sebagai satu biner mandiri, dirancang untuk integrasi OEM ke produk, pipeline, dan layanan pelanggan.
Glasswall GenesisOEM
Ekspor volume pemrosesan, hasil kebijakan, dan tingkat pembangunan ulang sebagai laporan yang diminta tim audit dan asurans Anda: bukti bahwa kontrol berjalan, dan apa yang dilakukannya, pada setiap file.
Glasswall HaloBukti kepatuhan
Log, trace, dan metrik Halo sampai ke SIEM dan dasbor yang sudah dipakai SOC Anda, dalam satu format, dengan kata sandi dan rahasia lain dihapus lebih dulu. Grafana, Splunk, Microsoft Sentinel, Datadog, dan IBM QRadar didukung, atau alat apa pun yang menerima OpenTelemetry (OTLP).
Glasswall HaloPemantauan dan integrasi SIEM
Produk
Satu mesin CDR, satu standar pembangunan ulang, satu matriks dukungan file: dari dokumen sehari-hari hingga data geospasial, CAD, executable, dan citra. Di mana pun Glasswall diimplementasikan, Genesis-lah yang melakukan pembangunan ulang.
Perangkat CDR
Satu biner mandiri untuk ditambahkan langsung ke produk dan alur kerja Anda. Dirancang untuk OEM, CI/CD, tepi taktis, lintas domain, dan implementasi terisolasi.
Server
Implementasi skalabel dengan manajemen kebijakan, dasbor, autentikasi, antarmuka REST dan ICAP, serta integrasi Microsoft 365 dan penyimpanan cloud.
Desktop
Perlindungan file desktop untuk Windows. Seret file masuk, terima kembali versi yang aman. Ideal untuk remediasi pasca-pembobolan dan lingkungan tepi taktis.
Integrasi
Satu mesin, dapat dijangkau dari setiap jalur file: tanpa bongkar pasang, dengan kebijakan dan jejak audit yang sama di setiap kanal.

Sematkan CDR ke aplikasi dan pipeline Anda sendiri lewat API integrasi Halo, mesin Genesis sebagai proses, atau SDK Embedded Engine di dalam proses.

Bangun ulang unduhan dan unggahan lewat gateway web aman atau proxy yang sudah Anda jalankan. Halo menyertakan server ICAP sendiri.
Untuk gateway yang tidak dapat mengirim unduhan lewat ICAP. Sebuah jembatan di depan server ICAP Halo yang memblokir file jika Halo tidak dapat dijangkau.
File dibangun ulang saat diunggah ke SharePoint, OneDrive, dan Teams, dan versi hasil pembangunan ulang menggantikan yang asli di tempat.
Periksa stik USB, kartu SD, dan cakram di pintu masuk lokasi OT dan lokasi air-gapped, sebelum file mencapai jaringan Anda.
Membangun ulang email masuk dan keluar, termasuk pesan itu sendiri, lampiran, undangan kalender, dan isi HTML, sepenuhnya di dalam jaringan Anda sendiri.

Sanitasi repositori lama saat dipindahkan, agar tidak ada ancaman laten yang ikut ke lingkungan baru.

Kondisi terblokir, terganggu, terputus-putus, dan berbandwidth terbatas: mesin tetap berjalan bahkan tanpa konektivitas sama sekali.
Penerimaan file warga, KYC, dan mitra disanitasi di gerbang masuk, termasuk jalur transfer lintas domain.
Format file yang didukung
Cakupan mesin Genesis, sama untuk semua bentuk implementasi.
PDF · OOXML · Office lama · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · Pemrosesan lampiran bersarang
NITF (termasuk MIL-STD-2500C dan analisis TRE) · SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
Warna CMYK tetap akurat. Font tertanam utuh. Koordinat tak tersentuh. File hasil pembangunan ulang yang tak perlu dipertanyakan siapa pun.
Dipercaya di tempat yang paling menentukan
Teknologi Glasswall melindungi komunitas pemerintahan, pertahanan, dan intelijen di seluruh dunia. Di Asia-Pasifik, Safeware menghadirkannya bagi organisasi pemerintahan, pertahanan, jasa keuangan, dan infrastruktur kritis.


Siapa kami
Kami menangani kontrak, implementasi, dan dukungan teknologi Glasswall di seluruh Asia-Pasifik untuk pemerintahan, pertahanan, jasa keuangan, dan infrastruktur kritis: di infrastruktur Anda, dalam yurisdiksi Anda, termasuk lingkungan terisolasi. Masalah di tingkat mesin dieskalasi langsung ke tim rekayasa Glasswall; selebihnya ditangani di kawasan.
Berkontrak di kawasan dengan mitra berbasis Singapura, bukan vendor jarak jauh.
Arsitektur, instalasi, penyetelan kebijakan, dan dukungan produksi, dengan eskalasi tingkat vendor langsung ke Glasswall.
Implementasi on-premises dan terisolasi untuk lingkungan yang datanya tidak boleh keluar.
FAQ
Pertanyaan yang paling sering diajukan pembeli APAC, tentang teknologi, deployment, harga, dan dukungan. Ada pertanyaan lain? Kirim melalui formulir di bawah.
CDR adalah teknik keamanan file zero trust. Alih-alih mencoba mendeteksi malware, Glasswall CDR memvalidasi setiap file terhadap spesifikasi formatnya, menghapus konten aktif seperti makro, skrip, dan objek tertanam sesuai kebijakan, lalu membangun ulang salinan bersih yang tetap bisa dibuka dan berfungsi. Dalam pengujian yang dipublikasikan Glasswall, 100% file berbahaya dinetralkan dari 8,27 juta file yang diuji.
Antivirus, sandbox, dan EDR berbagi satu asumsi: ancaman dapat dikenali. Glasswall melaporkan 1 dari 6 file berbahaya lolos dari sandbox dan 1 dari 8 lolos dari antivirus. CDR tidak membuat asumsi itu. Ia memperlakukan setiap file sebagai tidak tepercaya dan membangun ulang konten yang diizinkan ke standar aman yang diketahui sebelum file melintasi batas email, web, unggahan, atau transfer. Perlindungan berbasis deteksi dan CDR bekerja saling melengkapi, bukan saling menggantikan.
Glasswall mempublikasikan dukungan untuk berbagai format, termasuk PDF, Microsoft Word, Excel, dan PowerPoint, arsip seperti ZIP, serta format gambar dan media umum seperti JPEG, PNG, GIF, TIFF, SVG, MP4, dan WAV. Lebih dari 140 ekstensi file dicakup; daftar terbaru ada di bagian dukungan file di atas.
Tiga. Halo adalah API cloud-native, dengan tolok ukur terbitan Glasswall sebesar 186.000 file per jam pada latensi median 815ms. Meteor berjalan secara on-premises, air-gap, serta dengan penyimpanan lokal atau cloud. Genesis adalah mesin CDR itu sendiri, berupa biner baris perintah mandiri yang ditanamkan ke aplikasi dan pipeline sebagai sebuah proses. Ketiganya memberikan standar CDR deterministik yang sama.
Ya. Glasswall CDR berjalan sepenuhnya offline tanpa panggilan balik ke infrastruktur Glasswall atau Safeware. Data diagnostik dipertukarkan sebagai bundel log yang dapat diekspor melalui proses transfer yang Anda setujui, cocok untuk lingkungan rahasia, kebutuhan kedaulatan data, dan infrastruktur kritis.
Berdasarkan penawaran, bukan daftar harga publik. Angkanya mengikuti jumlah pengguna, volume file bulanan, model deployment, dan kemampuan dalam cakupan, yang semuanya tercantum di halaman Kemampuan. Sampaikan kebutuhan Anda melalui formulir kontak di bawah dan kami akan mengirimkan penawaran.
Bisa. Ia dapat dibeli melalui AWS Marketplace atau Azure Marketplace bila sesuai aturan pengadaan Anda, atau dibeli langsung. Safeware menangani listing dan kontrak di seluruh APAC.
Safeware, perwakilan independen Glasswall untuk Asia Pasifik, yang berbasis di Singapura. Kami mencakup arsitektur, deployment, integrasi, dan dukungan berkelanjutan di seluruh kawasan, termasuk kepemilikan kasus bersama dengan integrator sistem atau MSSP Anda serta jalur eskalasi tingkat vendor ke Glasswall.
Kontak
Demo Glasswall CDR yang disesuaikan dengan file Anda sendiri hanya memerlukan 25 menit. Situs lengkap kami sedang difinalisasi; sementara itu, hubungi kami langsung.