42%
のランサムウェアインシデントが、悪意のあるファイルまたはリンクを起点に発生
(出典: Comparitech ランサムウェア統計 2025)
多くの組織に選ばれています







CDRとは
CDRは、検知に頼らずファイル経由の脅威を除去します。既知の悪性をスキャンする代わりに、ファイルを分解し、安全な複製を組み立てます。元のファイルをどこまで引き継ぐかが、ベンダーごとの違いです。
Glasswall CDRは、元のファイルを一切通しません。
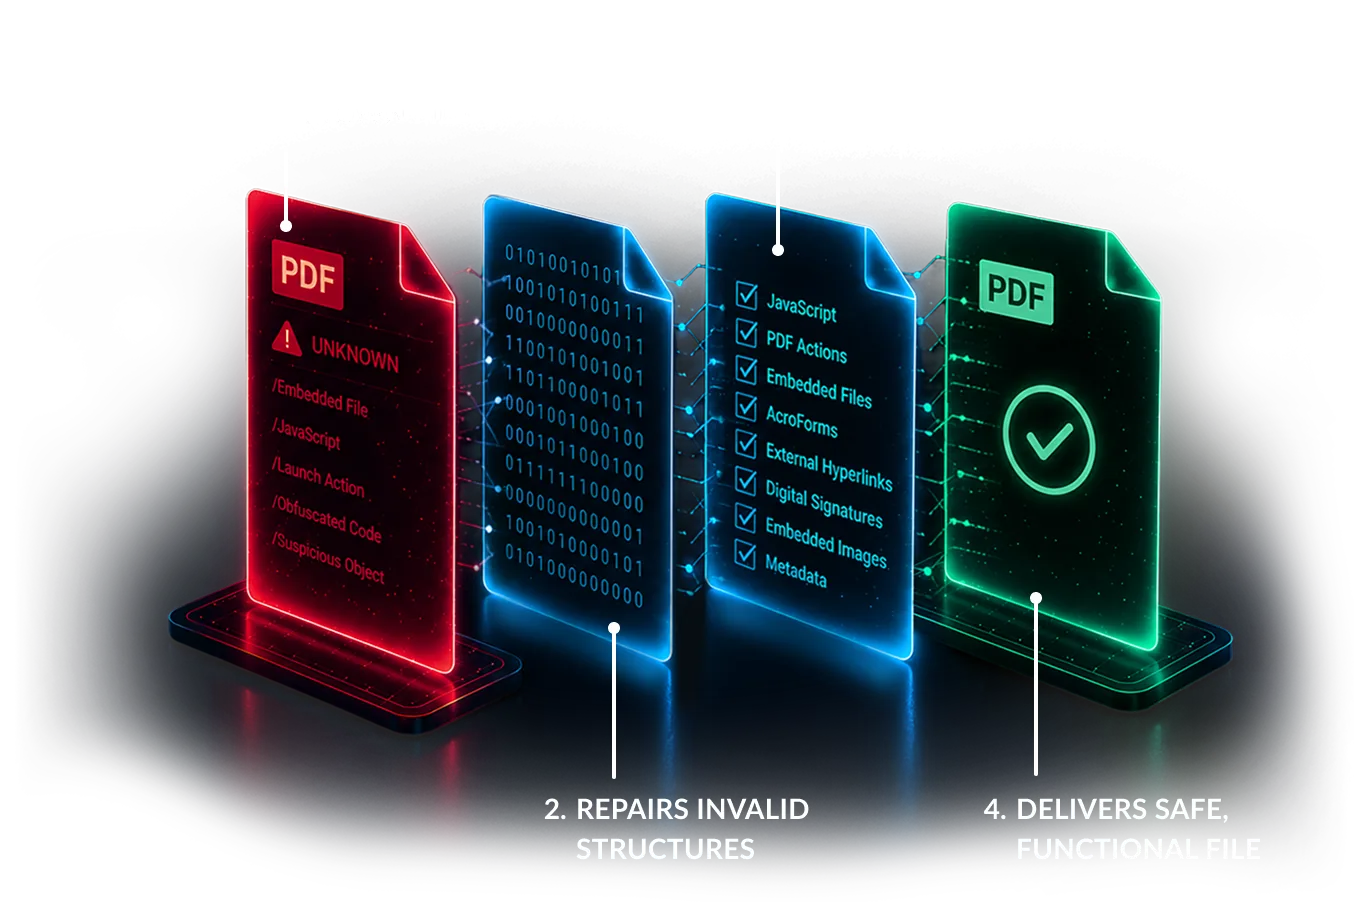
ゼロトラストとインテリジェントなファイル保護
Glasswall CDRはアクティブコンテンツを除去し、ファイルを安全で使える形に再構築します。得られる効果は次のとおりです。
42%
のランサムウェアインシデントが、悪意のあるファイルまたはリンクを起点に発生
(出典: Comparitech ランサムウェア統計 2025)

ゼロデイやAI生成の脅威が、ファイル経由のマルウェア配布にますます悪用されています
(出典: OpenText Cybersecurity Threat Report 2025)
Glasswall CDRは、Oracle Cloud Infrastructure(OCI)におけるゼロトラスト保護原則の実装アプローチの一部です。
Beazleyにとってセキュリティは最重要事項であり、この統合により当社のサイバーセキュリティ体制は大きく強化されました。
検知の限界を越える
Glasswall CDRは、脅威の特定に頼らずファイル由来のリスクを排除します。827万件の悪性ファイルを用いた客観的テストが、予防の必要性を裏付けています。
実行を待つ方式
脅威が自ら動き出すまで、対処のしようがありません。
既知の指標を探す方式
検知は、悪意ある挙動やシグネチャを特定できるかどうかに依存します。
脅威の入り口そのものを除去
配信前に、ファイルを安全で使える形に再構築します。
Glasswall Haloの機能
ファイルの再構築が土台です。その周りにある次の機能が、新しい脅威を予測し、機微な語句が外に出る前に検出し、テキストがAIモデルに届く前にプロンプトインジェクションを見つけ、すべてのアンチウイルスエンジンが同意した場合にのみファイルを通過させます。
ファイルを介した脅威を、検知しようとするのではなく、ファイルを再構築することで阻止します。Glasswall Haloは各ファイルをその形式の仕様と照合し、新しい、完全に使えるファイルを作り直すため、先に何かを認識する必要はありません。
危険なファイルを早期に警告します。どのシグネチャにも載っていない脅威も対象です。Glasswall Haloは、ファイルの内部構造から各ファイルのリスクをスコアリングし、シグネチャ、サンドボックス、インターネット接続は不要です。対象はPDF、DOCX、XLSXです。
機微な語句を、文書の再構築時に、外へ出る前に検出します。一致した箇所は、報告、ブロック、または墨消しされます。対象はMicrosoft Officeの文書とプレーンテキストです。

アプリケーションがAIモデルに送る前のテキストから、プロンプトインジェクションを見つけます。3つの判定のいずれかを返します。英語のみ、1リクエストあたり512トークンまで、別途Pulsarライセンスが必要です。

すべてのアンチウイルスエンジンがクリーンと判定した場合にのみ、ファイルを通過させます。異なるベンダーのエンジンから厳選したパックを選ぶか、すでに運用しているスキャナーを持ち込めます。
すべての機能
再構築の前に行うチェック、ファイルが届くチャネル、そして後から必要になる記録です。
ユースケース
すべてのファイルを仕様と照合し、1秒未満で既知の安全な標準へ再構築。アクティブコンテンツや構造上の異常は、その過程で除去されます。シグネチャなし、サンドボックス実行なし、待ち時間なし。アップロードポータル、ゲートウェイ、Microsoft 365、転送経路の最前段に置く統制です。
Glasswall HaloCDR
SharePoint、OneDrive、Teamsにアップロードされるファイルは、Microsoft 365ストレージ保護によって再構築されます。従業員はこれまでどおり同じライブラリで文書を開き、共有できます。働き方は変わりません。
Glasswall HaloMicrosoft 365ストレージ保護連携API
メールは、マルウェアの一般的な侵入経路です。メールリレーは、ExchangeまたはMicrosoft 365の隣、お客様のメールフローの途中に配置され、受信と送信の両方でメッセージ全体を再構築します。対象は、メッセージ本体、添付ファイル、カレンダー招待、スタイル付きのHTML本文です。
Glasswall Haloメールリレー
市民や顧客、第三者から、ケース管理や保険金請求のシステムへ直接ファイルがアップロードされます。すべてのファイルは着地前に再構築されるため、案件・記録システムがファイル型マルウェアに触れることはありません。
暗号化されたファイルは読み取れないため再構築できず、保留されます。受信者がMicrosoft 365または任意のOpenID Connect(OIDC)IDプロバイダーでサインインし、パスワードを一度入力すると、再構築されたコピーを受け取れます。解放リンクは一度しか使えません。
Glasswall Haloパスワード保護されたファイル
押収メディア、開示資料、第三者提出物は、証拠保管庫やレビュープラットフォームに入る前に再構築されます。捜査担当者はすべての証拠物を安全に開くことができ、案件システムはクリーンに保たれます。
Glasswall Genesis情報漏えい対策(DLP)
機密区分の境界、ミッションエンクレーブ、切り離されたネットワークの間でファイルを移動します。各ファイルは境界で既知の安全な標準へ再構築され、結果は毎回同一です。そのため、検知結果だけを根拠として、信頼できないものが境界を越えることはありません。
Glasswall Genesis事例: ペタバイト級クロスドメイン事例: RTB準拠ラボ
USBメモリ、ディスク、非管理のノートPCで持ち込まれるファイルは、信頼ネットワークに入る前にキオスク端末や転送ステーションで再構築されます。プラント、船舶、フィールド拠点、来訪者メディアにおける標準的な運用です。
Glasswall Haloゼロトラスト・キオスクCDR
請負業者やベンダーが、USBメモリ、SDカード、ディスクをプラントや重要インフラ施設に持ち込みます。キオスクで、すべてのファイルがGlasswall Haloとその他のチェックを通り、エンジニアは合格したファイルを受け取ります。キオスク1台なら、ネットワーク接続なしで単独で動作します。
Glasswall Haloゼロトラスト・キオスク
Glasswall Genesisは、タクティカルエッジで自己完結型バイナリとして動作。切断・劣化・断続・低帯域の環境でもファイルを再構築でき、クラウドへの依存はなく、インストールするのはファイル1つだけです。
Glasswall GenesisDDIL
ベンダーのアップデート、設定ファイル、エンジニアリング文書を、OT・ICS環境に届く前に再構築。データダイオード経由でも、転送ゾーン経由でも、リムーバブルメディアの持ち込みでも対応します。
Glasswall GenesisGlasswall Meteor
OTや重要システム向けのベンダーパッチとインストーラーは、再構築するのではなく、誰が署名したかを根拠に信頼されます。発行元の署名とお客様の承認済みファイルリストを確認し、1つでも拒否があればファイルをブロックします。どのリストにもないファイルは不明として扱われ、承認済みとは見なされません。
Glasswall Halo署名付きソフトウェアの検証
エンジニアリング関連のバンドルやディスクイメージは、一度にチェックするには大きすぎたり、入れ子が深すぎたりすることがあります。入れ子のZIPとISOを展開し、中のすべてのファイルを再構築したうえで、各ファイルに起きたことを改ざんを検知できるマニフェストに記録して、コンテナを再構築します。
Glasswall Halo大容量アーカイブの処理
サプライヤーや委託先、マネージドプロバイダーからのファイルは、根拠のない信頼とともに届きます。受信するすべての文書・アーカイブ・インストーラーを、どのチャネル経由であっても、環境に入る前に既知の安全な標準へ再構築します。
CDR連携API
ダウンロードを別のサービスに渡してチェックできないWebゲートウェイやプロキシがあります。ブリッジがその次の経由先となり、ファイルをGlasswall HaloのICAPサーバーに送って再構築します。Haloに到達できない場合、ファイルは通過せずブロックされます。
Glasswall HaloWebゲートウェイブリッジ
侵害、合併、クラウド移行、監査指摘の後に残るのは、どのスキャナーも確認していない長年のファイル群です。Glasswall CDRをストレージ全体にスケジュールジョブとして実行すれば、単一の共有フォルダから数テラバイト規模のリポジトリまで、すべての文書・表計算・アーカイブがライブトラフィックと同じポリシーで再構築されます。
Glasswall HaloCDR
侵害後の環境では、何も信頼できません。メールボックス、共有フォルダ、リポジトリをサービス復帰前に再構築することで、復旧作業による再感染を防ぎます。検証済みのクリーンなファイルと、インシデント報告に使えるファイル単位の証跡が得られます。
Glasswall Halo事例: 研究センターの侵害対応
AIによる脅威予測は、シグネチャではなくファイル構造からリスクをスコアリングし、お客様自身のインフラ上で動作するため、ファイルがネットワークの外に出ることはありません。GlasswallはPDFで0.015%の誤検知率を公表しており、アナリストが行動に移せるトリアージシグナルを提供します。
Glasswall HaloAIによる脅威予測
アンチウイルスエンジンが1つだけだと、別のエンジンが検出するものを見逃すことがあります。各ファイルを、異なるベンダーのエンジンへCDRと並行して同時に送り、すべてがクリーンと報告した場合にのみ解放します。署名付きのシグネチャバンドルにより、エアギャップ環境でも最新の状態を保てます。
Glasswall HaloマルチAVスキャン
AIは、シグネチャが追いつくより速く新しいマルウェア亜種を生み出します。CDRは追いかけません。すべてのファイルを既知の安全な仕様へ再構築するため、ポリモーフィック型や機械生成の脅威は仕組みとして除去されます。さらにAIによる脅威予測が、検知手段が存在する前に高リスクファイルにフラグを立てます。
CDRAIによる脅威予測
業務で使うブックやテンプレートのマクロを、単純に削除できないチームもあります。ポリシーで保持される各マクロは、実行せずに分析され、ファイルはブロック、フラグ付け、許可、クリーン化のいずれかとなり、判定の根拠となる検出結果が付きます。
Glasswall Haloマクロ分析
コパイロット、RAGインデックス、モデル学習に投入される文書は攻撃経路になります。隠しペイロード、マクロ、埋め込みオブジェクトはファイルに載って侵入します。AIプラットフォームが取り込む前に、すべての文書をクリーンで予測可能な形へ再構築します。
連携APIGlasswall Genesis
管理できない相手からのテキストには、命令が仕込まれていることがあります。アプリケーションがコパイロットやチャットボットのモデルへプロンプトを送る前に検査し、3つの判定のいずれかを得られます。英語のみ、1リクエストあたり512トークンまで、別途Pulsarライセンスが必要です。
Glasswall Haloプロンプトインジェクション検出
画像や文書に隠されたデータには検知すべき対象がなく、検査をすり抜けます。すべての画像とファイルをクリーンな形へ再構築することで、持ち込まれるマルウェアも、持ち出される機微データも、双方向のステガノグラフィペイロードを破壊します。
CDRGlasswall Halo
クイッシングは、添付ファイル内のQRコードに悪意のあるリンクを潜ませ、リンクスキャナーの追跡を逃れます。Glasswallは文書内のQRコードを検出し、配信前にポリシーに従って除去またはフラグ付けします。
CDRGlasswall Halo
クラウドプロバイダーやマネージドサービスプロバイダーは、Glasswall CDRを自社プラットフォームに組み込み、全テナントにクリーンファイル処理をサービスとして提供しています。Genesisは自己完結型バイナリ1つで提供され、製品・パイプライン・顧客向けサービスへのOEM組み込みを前提に設計されています。
Glasswall GenesisOEM
処理件数、ポリシー適用結果、再構築率を、監査・保証チームが求めるレポートとして出力。統制が実行されたこと、そして各ファイルに何を行ったかの証跡になります。
Glasswall Haloコンプライアンス証跡
Haloのログ、トレース、メトリクスは、SOCがすでに使っているSIEMやダッシュボードに、1つの形式で届きます。その前に、パスワードなどのシークレットは除去されます。Grafana、Splunk、Microsoft Sentinel、Datadog、IBM QRadarに対応し、OpenTelemetry(OTLP)に対応する任意のツールも使えます。
Glasswall Halo監視とSIEM連携
製品

CDRエンジンも、再構築の標準も、対応ファイルマトリクスもひとつ。日常の文書から地理空間データ、CAD、実行ファイル、画像まで。Glasswallをどこに導入しても、再構築を担うのはGenesisです。
CDRツール
自社の製品やワークフローに直接組み込める自己完結型バイナリ。OEM、CI/CD、タクティカルエッジ、クロスドメイン、エアギャップ環境向けに設計されています。

サーバー
ポリシー管理、ダッシュボード、認証、REST・ICAPインターフェースを備えたスケーラブルな構成。Microsoft 365やクラウドストレージとの連携にも対応します。

デスクトップ
Windows向けのデスクトップファイル保護。ファイルをドラッグするだけで、安全な複製が返ってきます。侵害後の修復やタクティカルエッジ環境に最適です。
連携・統合
ひとつのエンジンに、あらゆるファイル経路から到達可能。既存環境の入れ替えは不要で、どのチャネルにも同じポリシーと監査証跡が適用されます。

CDRを、自社のアプリケーションやパイプラインに組み込めます。Haloの連携API、プロセスとして動作するGenesisエンジン、インプロセスで使うEmbedded Engine SDKのいずれでも利用できます。

すでに運用しているセキュアWebゲートウェイやプロキシ経由で、ダウンロードとアップロードを再構築します。Haloには独自のICAPサーバーが含まれています。
ダウンロードをICAPで送れないゲートウェイ向けです。HaloのICAPサーバーの手前に置くブリッジで、Haloに到達できない場合はファイルをブロックします。
SharePoint、OneDrive、Teamsにアップロードされるファイルを再構築し、再構築されたバージョンが元の場所で置き換わります。
OTやエアギャップ環境の拠点の入口で、USBメモリ、SDカード、ディスクをチェックし、ファイルがネットワークに届く前に確認します。
受信メールと送信メールを再構築します。メッセージ本体、添付ファイル、カレンダー招待、HTML本文を含め、すべてお客様自身のネットワークの内側で処理します。

移行と同時にレガシーリポジトリを無害化。潜伏する脅威を新環境へ持ち込みません。

拒否・途絶・断続・低帯域といった環境でも、エンジンは接続が一切ない場所でそのまま動作します。
市民・KYC・パートナーからのファイル受付を入口で無害化。クロスドメイン転送経路にも対応します。
対応ファイル形式
Genesisエンジンの対応範囲は、すべての導入形態で共通です。
PDF · OOXML · 旧Office形式 · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · ネストされた添付ファイルの処理
NITF(MIL-STD-2500C・TRE解析を含む) · SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
CMYKの色精度はそのまま。埋め込みフォントも維持。座標データも無傷。再構築されたことを誰も問い合わせずに済むファイルです。
最も厳しい現場での信頼
Glasswallのテクノロジーは、世界中の政府・防衛・情報機関を守っています。アジア太平洋では、Safewareが政府、防衛、金融、重要インフラの各組織に提供しています。


私たちについて
政府、防衛、金融、重要インフラのお客様に向けて、APAC全域でGlasswallテクノロジーの契約・導入・サポートを提供しています。お客様のインフラ上で、お客様の法域内で、エアギャップ環境にも対応します。エンジンレベルの問題はGlasswallのエンジニアリング部門へ直接エスカレーションし、それ以外はすべて域内で対応します。
遠隔のベンダーではなく、シンガポール拠点のパートナーと域内で契約できます。
アーキテクチャ設計、インストール、ポリシーチューニングから本番サポートまで対応。Glasswallへのベンダーレベルのエスカレーション体制を備えています。
データを外に出せない環境のための、オンプレミス・エアギャップ提供。
FAQ
APACのお客様から特に多くいただく、技術、導入、価格、サポートに関するご質問です。その他のご質問は下記フォームからお寄せください。
CDRはゼロトラストのファイルセキュリティ技術です。マルウェアの検知を試みるのではなく、Glasswall CDRは各ファイルをフォーマット仕様に照らして検証し、マクロ、スクリプト、埋め込みオブジェクトなどのアクティブコンテンツをポリシーに基づいて除去し、そのまま開いて使えるクリーンなコピーを再構築します。Glasswallの公開テストでは、827万ファイルの検証で悪意のあるファイルの100%が無害化されました。
アンチウイルス、サンドボックス、EDRはいずれも「脅威は認識できる」という前提を共有しています。Glasswallの報告では、悪意のあるファイルの6件に1件がサンドボックスを、8件に1件がアンチウイルスをすり抜けます。CDRはそのような前提を置きません。すべてのファイルを信頼できないものとして扱い、メール、Web、アップロード、転送の境界を越える前に、許可されたコンテンツを既知の安全な標準に再構築します。検知型対策とCDRは置き換えではなく併用で機能します。
Glasswallは、PDF、Microsoft Word、Excel、PowerPoint、ZIPをはじめとするアーカイブ、JPEG、PNG、GIF、TIFF、SVG、MP4、WAVなどの画像・メディア形式を含む幅広いフォーマットへの対応を公開しています。140以上の拡張子をカバーしています。最新の一覧は上記のファイル対応セクションをご覧ください。
3つあります。Haloはクラウドネイティブ APIで、Glasswall公表のベンチマークは毎時186,000ファイル、中央値レイテンシ815msです。Meteorはオンプレミス、エアギャップ環境、ローカルおよびクラウドストレージに対応します。GenesisはCDRエンジンそのものを自己完結型のコマンドラインバイナリとして提供し、アプリケーションやパイプラインにプロセスとして組み込みます。3形態とも同一の決定論的CDR標準を提供します。
はい。Glasswall CDRはGlasswallやSafewareのインフラへのコールバックなしに完全オフラインで動作します。診断情報は、お客様が承認した転送プロセスを通じてエクスポート可能なログバンドルとして受け渡しされるため、機密環境、ソブリン要件、重要インフラ環境に適しています。
公開価格表ではなく個別見積りです。金額はシート数、月間ファイル処理量、導入形態、対象とする機能(機能ページにすべて掲載しています)によって決まります。下記のお問い合わせフォームからご要件をお知らせいただければ、お見積りをご返送します。
はい。調達ルールに応じてAWS MarketplaceまたはAzure Marketplace経由での調達も、直接購入も可能です。APAC全域のリスティングと契約手続きはSafewareが担当します。
シンガポールに拠点を置く、アジア太平洋のGlasswall独立代理店であるSafewareです。アーキテクチャ設計、導入、統合、継続的なサポートを地域全体でカバーし、お客様のシステムインテグレーターやMSSPとの共同ケースオーナーシップ、Glasswallへのベンダーレベルのエスカレーションにも対応します。
お問い合わせ
お客様自身のファイルを使ったGlasswall CDRの個別ウォークスルーは25分です。フルサイトは現在準備中のため、こちらから直接ご連絡ください。
日本国内のお問い合わせ Machina Record株式会社(東京)