






Zero Trust Issues · #003
QR code 網路釣魚是一個文件問題
到 2026 年 3 月,十分之七的 QR code 網路釣魚攻擊是以 PDF 附件形式送達,這是根據 Microsoft 的統計。這個單一事實把威脅從郵件過濾器移入文件之中,越過了三道各自都正常運作的控制,最後留下的答案是以 policy 寫成,而不是靠偵測找出來的。
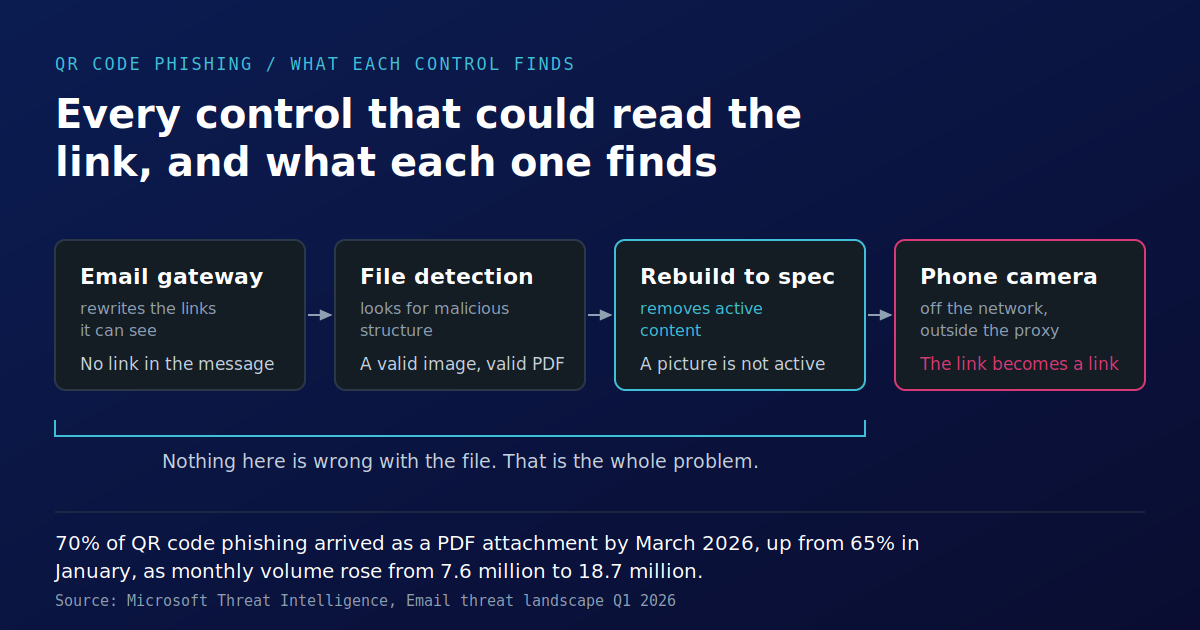
到 2026 年 3 月,十分之七的 QR code 網路釣魚攻擊是以 PDF 附件形式送達。
這個數字來自 Microsoft Threat Intelligence,出自其對 2026 年第一季的檢視。在那一季,QR code 網路釣魚從 1 月的 760 萬起,到了 3 月增至 1,870 萬,成長 146%,而 PDF 附件在 1 月承載了其中 65% 的攻擊,到 3 月則達 70%。ESET 對今年上半年的遙測資料顯示,它偵測到的 phishing email 中,約有 11% 含有機器可讀代碼,這是同一趨勢的另一種衡量方式。 7.6 18.7
多數評論都把這件事當成 email filtering 的故事。但傳遞方式說明了不同的情況。當十分之七的這類攻擊是藏在文件中傳送時,問題就不再是你的 mail filter 能辨識什麼,而是你的組織允許文件包含什麼。
那個不是連結的連結
secure email gateway 會執行一項明確且眾所周知的工作。它會找出訊息中的連結,展開縮短網址,將其重寫,讓點擊能在發生當下接受檢查,並以 reputation data 測試每個目的地。對文字型 phishing 而言,這樣做有效,這正是這項技術轉移的原因。
把目的地編碼成機器可讀影像後,gateway 的連結擷取就沒有任何東西可擷取。訊息本文中沒有 URL。只有一個附件,而附件裡有一張圖片,圖片裡則是一組明暗方塊的圖樣,只有當具備 camera 的裝置將其解碼時,才會變成目的地。
沒有任何控制被繞過。該控制被問了一個關於連結的問題,並且準確回答了:沒有。
檔案本身沒有問題
下一層會檢查附件。偵測引擎,不論是以 signature 為基礎、heuristic,或 machine learning,都在尋找檔案中的異常:格式錯誤的物件、意料之外的串流、macro、針對 parser 設計的 exploit,或是不符合格式允許內容的結構。
帶有 QR code 的 PDF 並不具備上述任何問題。這張圖片是合法圖片。這個 PDF 也是合法 PDF。它會通過 specification conformance 檢查,因為它符合該 specification。沒有 payload 可找,沒有 code 可執行,也沒有 anomaly 可評分。
這一點值得細想,因為它正是令人不舒服的部分。偵測有其上限,而這個上限通常被描述為已知威脅與未知威脅之間的落差。在這裡,上限更低,也更奇特。這個檔案不是未知威脅。以偵測所使用的術語來說,它根本不是威脅。它是一份包含圖片的文件,而攻擊完全存在於人類之後如何處理那張圖片。
rebuild 的作用,以及它不會做什麼
Deterministic Content Disarm and Reconstruction 是我們最常主張的控制,因此它也應該像其他控制一樣精確,而不是被直接放行。
Rebuild 會將檔案分解為其組成部分,依據製造商公布的 specification 驗證每一部分,然後從該中介表示法重新製作出一個新檔案。Macros、scripts、OLE objects 與其他 active content 都無法在這個過程中存活。對於檔案攜帶的 code 而言,這是決定性的,而且它不需要先辨識出威脅。
QR code 不是主動內容。它是影像資料,而影像資料在重建後仍能正確保留:如果一項控制把所有影像都丟棄,也會把你的信頭、簽名、圖表和掃描發票一併丟棄,而且會在一季內被關閉。對檔案安全控制來說,保真度不是可有可無的功能。它是這項控制在六個月後仍然持續運作的原因。
所以有三層會放行這份文件,而且每一層都如設計般運作。
真正存在的槓桿
改變結果的不是更好的判定,而是一條指令。
Rebuild engines 採用 policy:policy 不允許的元素會導致文件 直接被拒絕,而不是被傳遞。這把「來自本組織外部的文件 是否可能攜帶機器可讀代碼」變成一條 書面規則,對每個傳入檔案一視同仁地套用,而不是由當下碰巧打開它的人在時間壓力下做出判斷。
對大多數組織來說,誠實的答案是,這個問題從來沒有被提出過。規則不存在,所以預設就是寬鬆,而這個預設從來沒有人真正選擇過。
數字底下的數字
同一份 Microsoft 報告裡還有另一個數字,值得慢慢讀。
在同一季中,帶有 payload 的攻擊從 1 月占攻擊的 19% 降到 2 月和 3 月的 13%。單看這句話,令人安心。惡意附件正在減少。
把它和第一個數字放在一起看,意思就不同了。附件並沒有停止送達,QR 攻擊中有十分之七是附件。改變的是它們攜帶的內容。攜帶可執行程式碼的附件算作 payload。攜帶編碼了目的地的影像的附件則不算。貨物變了,量測也跟著變,圖表就往下掉了。
一個指標改善了。暴露面只是橫向移動。任何正在回報附件 payload 數量的檔案安全計畫,現在回報的都是一個真實數字,但它回答的是沒有人提出的問題。
旅程真正結束的地方
最後一個階段解釋了為什麼邊界上的控制無法把這件事做完。
一個人在工作機器上的文件裡看到代碼,然後拿起個人手機掃描。這支手機連在行動網路上,位於企業 proxy 之外,位於 endpoint agent 之外,位於 DNS filtering 之外,而且通常也位於任何 device management 之外。憑證頁面會顯示在小螢幕上,而地址列會因設計而被截斷。
這也是一種被日常生活訓練成把掃描視為例行動作的裝置,用於餐廳菜單、停車計費器、活動報到和付款。這次攻擊所依賴的行為,正是過去五年刻意教會每個人的行為。
這條鏈的末端並不存在控制措施。這條鏈在結束前兩步就已經離開你的 estate。
APAC 的解讀
區域性義務是以 malware 和 malicious content 來表述的。MAS Technology Risk Management 要求在整個 estate 中提供 malware protection, Cybersecurity Code of Practice for CII operators 要求對跨越邊界的 content 採取分層控制, Essential Eight 則圍繞 application control、macro configuration,以及對處理來自網際網路的不受信任內容之軟體進行 hardening 來組織。
這些規範都不算不合適,而且沒有任何一項會明顯被一份包含合法影像的文件所觸發。這就是值得點明的缺口。當評估者詢問傳入文件如何受控時,會接受關於 macro stripping 和 malware scanning 的答案,而這兩個答案都是真的,但兩者都碰不到這種傳遞方式。
能夠妥善回應的組織,是那些可以清楚說明 policy 界線的組織:傳入文件可包含哪些元素、由誰制定這些規範,以及違反規範的檔案會發生什麼事。
值得提出的問題
如果檔案處理 policy 上寫的是你的名字,那麼本週的問題不是你的閘道是否會攔截 QR 網路釣魚。它大多做不到,別人的也一樣。
問題在於,你的組織裡是否有人曾經決定過傳入文件可以包含哪些內容,這個決定是否已經寫下來,以及讀取每一份這類文件的控制措施是否已被告知這件事。
一個沒有被提出的問題,仍然有答案。只是那不是任何人所選擇的答案。
關於 MAS 和 CSA 在其已發布脈絡中的期望,請參閱我們的Singapore compliance page;關於 Essential Eight 和 ISM,請參閱Australia compliance page。
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us