






Zero Trust Issues · #003
QR code phishing adalah masalah dokumen
Tujuh dari sepuluh serangan phishing QR code tiba sebagai lampiran PDF pada Maret 2026, menurut perhitungan Microsoft. Fakta tunggal itu memindahkan ancaman keluar dari filter email dan masuk ke dalam dokumen, melewati tiga kontrol yang masing-masing bekerja dengan benar, dan meninggalkan jawaban yang ditulis sebagai policy, bukan ditemukan lewat deteksi.
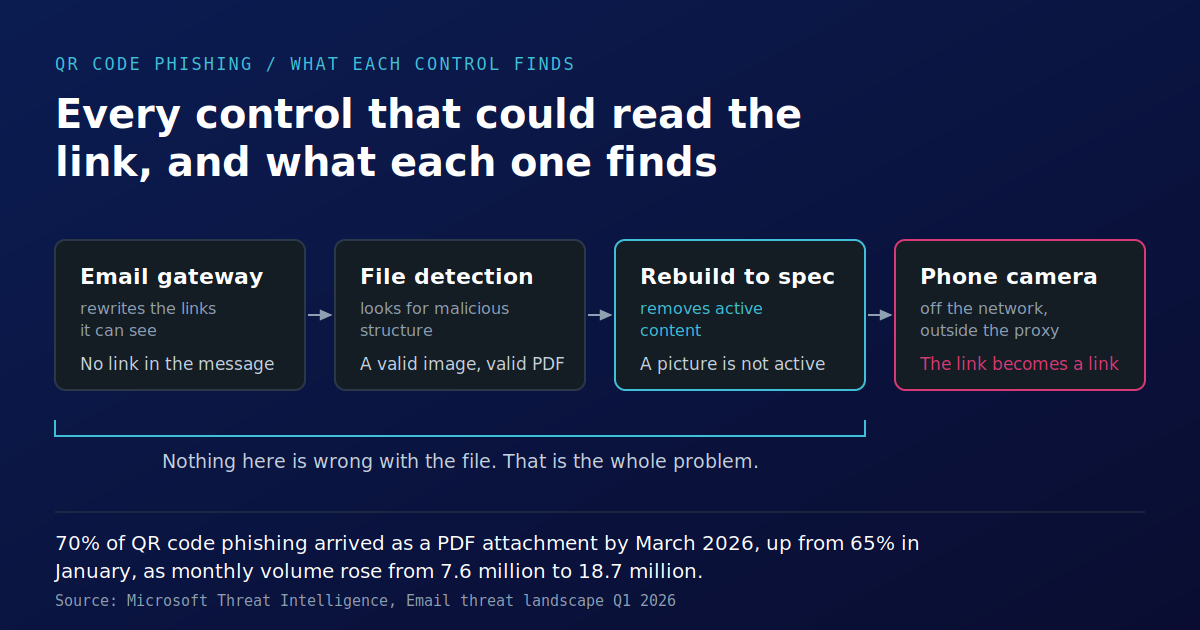
Tujuh dari sepuluh serangan phishing QR code tiba sebagai lampiran PDF pada Maret 2026.
Angka ini milik Microsoft Threat Intelligence, dari tinjauannya atas kuartal pertama 2026. Selama kuartal itu phishing QR code tumbuh dari 7,6 juta serangan pada Januari menjadi 18,7 juta pada Maret, naik 146%, sementara lampiran PDF membawa 65% dari serangan tersebut pada Januari dan 70% pada Maret. Telemetri ESET untuk paruh pertama tahun ini menempatkan kode yang dapat dibaca mesin pada sekitar 11% email phishing yang dideteksinya, yang merupakan ukuran berbeda dari arah pergerakan yang sama. 7.6 18.7
Sebagian besar komentar memperlakukan ini sebagai cerita penyaringan email. Metode pengiriman berkata sebaliknya. Ketika tujuh dari sepuluh serangan ini berjalan di dalam dokumen, pertanyaannya berhenti menjadi apa yang dikenali filter email Anda dan menjadi apa yang diizinkan organisasi Anda untuk dimuat oleh sebuah dokumen.
Tautan yang bukan tautan
Secure email gateway melakukan pekerjaan yang spesifik dan dipahami dengan baik. Gateway menemukan tautan dalam pesan, memperluas tautan yang dipendekkan, menulis ulang tautan agar klik dapat diperiksa pada saat terjadi, dan menguji setiap tujuan terhadap data reputasi. Pada phishing berbasis teks, ini bekerja, dan itulah tepatnya alasan teknik ini bergeser.
Saat tujuan dienkode sebagai gambar yang dapat dibaca mesin, ekstraksi tautan oleh gateway tidak memiliki apa pun untuk diekstrak. Tidak ada URL di badan pesan. Ada lampiran, dan di dalam lampiran itu ada gambar, dan di dalam gambar itu ada pola kotak terang dan gelap yang menjadi tujuan hanya ketika sesuatu dengan kamera mendekodenya.
Tidak ada kontrol yang berhasil dihindari. Kontrol itu diberi pertanyaan tentang tautan dan menjawabnya dengan akurat: tidak ada.
Tidak ada yang salah dengan file
Lapisan berikutnya memeriksa lampiran. Mesin deteksi, baik berbasis signature, heuristic, maupun machine learning, mencari sesuatu yang salah dengan file, objek yang salah format, stream yang tidak terduga, macro, exploit yang dibentuk untuk parser, struktur yang tidak cocok dengan apa yang diizinkan format.
PDF yang membawa QR code tidak menunjukkan hal-hal itu. Gambar tersebut adalah gambar yang sah. PDF tersebut adalah PDF yang sah. File itu akan lolos pemeriksaan kesesuaian spesifikasi karena memang sesuai dengan spesifikasi. Tidak ada payload untuk ditemukan, tidak ada code untuk dijalankan, dan tidak ada anomali untuk diberi skor.
Ini layak direnungkan, karena inilah bagian yang tidak nyaman. Deteksi memiliki batas atas, dan batas atas itu biasanya digambarkan sebagai kesenjangan antara ancaman yang diketahui dan yang tidak diketahui. Di sini batas atasnya lebih rendah dan lebih aneh. File itu bukan ancaman yang tidak diketahui. Dalam istilah yang digunakan deteksi, file itu bukan ancaman sama sekali. Itu adalah dokumen yang berisi gambar, dan serangan sepenuhnya hidup dalam apa yang dilakukan manusia terhadap gambar itu setelahnya.
Apa yang dilakukan rebuild, dan apa yang tidak dilakukannya
Deterministic Content Disarm and Reconstruction adalah kontrol yang paling sering kami anjurkan, jadi kontrol ini layak mendapat ketepatan yang sama seperti yang lain, bukan perlakuan istimewa.
Rebuild menguraikan file menjadi bagian-bagian penyusunnya, memvalidasi masing-masing terhadap spesifikasi yang dipublikasikan oleh produsen, dan membuat file baru dari representasi perantara tersebut. Macro, script, objek OLE, dan konten aktif lainnya tidak bertahan melalui proses ini. Terhadap code yang dibawa file, ini menentukan, dan tidak bergantung pada pengenalan ancaman terlebih dahulu.
Kode QR bukan konten aktif. Itu adalah data gambar, dan data gambar tetap bertahan setelah rebuild, dengan benar: kontrol yang membuang setiap gambar juga akan membuang kop surat Anda, tanda tangan Anda, diagram Anda, dan faktur hasil pindai Anda, dan akan dimatikan dalam seperempat tahun. Fidelity bukanlah sesuatu yang sekadar bagus untuk dimiliki dalam kontrol keamanan file. Itulah alasan kontrol itu masih berjalan enam bulan kemudian.
Jadi tiga lapisan meloloskan dokumen itu, dan masing-masing berperilaku sesuai rancangan.
Tuas yang memang ada
Yang mengubah hasil bukanlah keputusan yang lebih baik. Melainkan sebuah instruksi.
rebuild engines mengambil policy: elemen yang dilarang oleh policy menyebabkan dokumen ditolak sepenuhnya, bukan dikirimkan. Itu mengubah "bolehkah dokumen yang berasal dari luar organisasi ini membawa kode yang dapat dibaca mesin" menjadi aturan tertulis, diterapkan secara identik pada setiap file masuk, alih-alih penilaian yang dibuat di bawah tekanan waktu oleh siapa pun yang kebetulan membukanya.
Bagi sebagian besar organisasi, jawaban jujurnya adalah bahwa pertanyaan itu belum pernah diajukan. Aturannya tidak ada, jadi default-nya permisif, dan default itu tidak pernah dipilih oleh siapa pun.
Angka di balik angka
Ada angka kedua dalam laporan Microsoft yang sama, dan angka itu layak dibaca perlahan.
Dalam kuartal yang sama, serangan yang membawa payload turun dari 19% serangan pada Januari menjadi 13% pada Februari dan Maret. Jika dilihat sendiri, itu adalah kalimat yang melegakan. Lebih sedikit lampiran berbahaya yang masuk.
Letakkan di samping angka pertama, dan itu mengatakan hal lain. Lampiran itu tidak berhenti masuk, tujuh dari sepuluh serangan QR adalah lampiran. Yang berubah adalah apa yang mereka bawa. Lampiran yang membawa kode yang dapat dieksekusi dihitung sebagai payload. Lampiran yang membawa gambar yang mengodekan tujuan tidak. Muatannya berubah, pengukurannya mengikutinya, dan grafiknya turun.
Satu metrik membaik. Paparan bergeser ke samping. Setiap program keamanan file yang melaporkan volume payload lampiran saat ini sedang melaporkan angka nyata yang menjawab pertanyaan yang tidak diajukan siapa pun.
Tempat perjalanan itu sebenarnya berakhir
Tahap terakhir menjelaskan mengapa kontrol di perimeter tidak dapat menyelesaikan ini.
Seseorang melihat kode itu di sebuah dokumen pada mesin kerja dan mengangkat ponsel pribadi untuk memindainya. Ponsel itu berada di jaringan seluler, di luar corporate proxy, di luar endpoint agent, di luar DNS filtering, dan sangat sering di luar pengelolaan perangkat apa pun. Halaman kredensial dirender pada layar kecil, dengan address bar yang dipotong secara desain.
Itu juga perangkat yang dibentuk oleh kehidupan sehari-hari untuk menganggap pemindaian sebagai hal rutin, untuk menu restoran, meter parkir, check-in acara, dan pembayaran. Perilaku yang menjadi sandaran serangan itu adalah perilaku yang selama lima tahun terakhir telah dengan sengaja diajarkan kepada semua orang.
Kontrol di ujung rantai itu tidak ada. Rantai itu meninggalkan estate Anda dua langkah sebelum akhir.
Pembacaan APAC
Kewajiban regional ditulis dalam istilah malware dan konten berbahaya. MAS Technology Risk Management mengharapkan perlindungan malware di seluruh estate; the Cybersecurity Code of Practice for CII operators mengharapkan kontrol berlapis pada konten yang melintasi boundary; the Essential Eight disusun di sekitar application control, macro configuration, dan hardening software yang menangani konten tidak tepercaya dari internet.
Tidak satu pun dari instrumen itu yang tidak cocok, dan tidak satu pun dari mereka yang jelas-jelas diterapkan pada dokumen yang berisi gambar yang sah. Itulah celah yang layak disebut. Seorang penilai yang bertanya bagaimana dokumen masuk dikendalikan akan menerima jawaban tentang macro stripping dan malware scanning, dan kedua jawaban itu benar, dan tidak satu pun menyentuh metode pengiriman ini.
Organisasi yang akan menjawab dengan baik adalah yang dapat menunjukkan garis policy: elemen apa yang boleh ada dalam dokumen masuk, siapa yang menetapkannya, dan apa yang terjadi pada file yang melanggarnya.
Pertanyaan yang layak diajukan
Jika kebijakan penanganan file mencantumkan nama Anda, pertanyaan minggu ini bukan apakah gateway Anda menangkap phishing QR. Sebagian besar tidak bisa, dan gateway milik siapa pun juga tidak bisa.
Pertanyaannya adalah apakah ada orang di organisasi Anda yang pernah memutuskan apa saja yang boleh ada dalam dokumen masuk, apakah keputusan itu dituliskan, dan apakah kontrol yang membaca setiap dokumen tersebut sudah diberi tahu tentang hal itu.
Pertanyaan yang tidak diajukan tetap memiliki jawaban. Hanya saja, bukan jawaban yang dipilih siapa pun.
Untuk ekspektasi MAS dan CSA dalam konteks yang mereka publikasikan, lihat halaman kepatuhan Singapura; untuk Essential Eight dan ISM, lihat halaman kepatuhan Australia.
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us