






Zero Trust Issues · #003
QR 코드 피싱은 문서 문제입니다
2026년 3월까지 QR 코드 피싱 공격 10건 중 7건은 PDF 첨부파일로 도착했습니다, Microsoft의 집계에 따르면 그렇습니다. 이 한 가지 사실만으로도 위협은 메일 필터 밖에서 문서 안으로 이동하며, 각각은 정상적으로 작동하는 세 가지 제어를 지나고, 탐지가 아니라 정책으로 작성되는 답을 남깁니다.
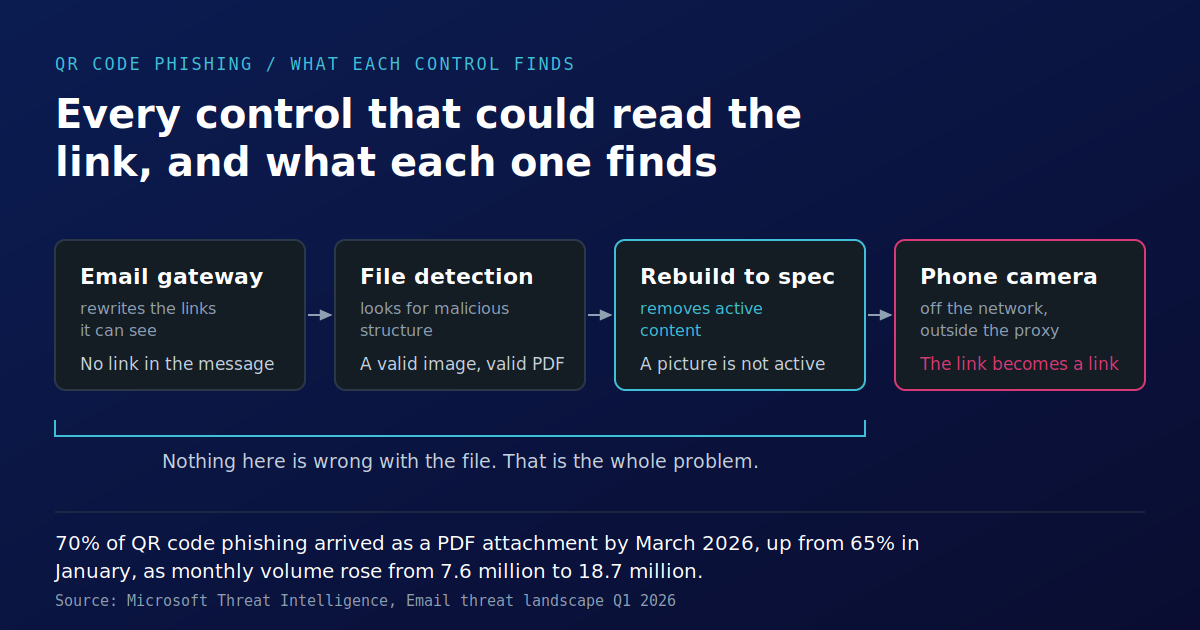
2026년 3월까지 QR 코드 피싱 공격 10건 중 7건은 PDF 첨부파일로 도착했습니다.
이 수치는 Microsoft Threat Intelligence의 것으로, 2026년 1분기 검토에서 나온 것입니다. 해당 분기 동안 QR 코드 피싱은 1월의 760만 건 공격에서 3월의 1,870만 건으로 증가해 146% 상승했으며, PDF 첨부 파일은 1월에 이러한 공격의 65%를 차지했고 3월에는 70%에 달했습니다. 올해 상반기에 대한 ESET의 텔레메트리는 기계 판독 가능한 코드가 탐지된 피싱 이메일의 약 11%에 포함되어 있다고 보여 주며, 이는 같은 추세를 다른 방식으로 측정한 것입니다. 7.6 18.7
대부분의 논평은 이를 이메일 필터링 이야기로 다룹니다. 그러나 전달 방식은 다른 이야기를 합니다. 이 공격의 10건 중 7건이 문서 안에서 이동한다면, 질문은 더 이상 메일 필터가 무엇을 인식하느냐가 아니라, 조직이 문서에 무엇을 담도록 허용하느냐가 됩니다.
링크가 아닌 링크
보안 이메일 게이트웨이는 구체적이고 잘 알려진 역할을 수행합니다. 메시지 안의 링크를 찾아내고, 단축 링크를 확장하며, 클릭이 발생하는 순간 확인할 수 있도록 다시 쓰고, 각 목적지를 평판 데이터와 대조합니다. 텍스트 기반 피싱에서는 이것이 잘 작동하며, 바로 그 이유 때문에 공격 기법이 이동한 것입니다.
목적지를 기계 판독 가능한 이미지로 인코딩하면 게이트웨이의 링크 추출 기능은 추출할 것이 없습니다. 메시지 본문에는 URL이 없습니다. 첨부파일이 있고, 그 안에 이미지가 있으며, 그 이미지 안에는 카메라가 해독할 때만 목적지가 되는 밝고 어두운 사각형의 패턴이 있습니다.
아무것도 제어를 회피하지 않았습니다. 제어는 링크에 대한 질문을 받았고 정확하게 답했습니다. 없습니다.
파일에는 아무 문제도 없습니다
다음 계층은 첨부파일을 검사합니다. 서명 기반이든, 휴리스틱이든, 머신 러닝이든 탐지 엔진은 파일에서 잘못된 무언가를 찾고 있습니다. 잘못된 객체, 예상치 못한 스트림, 매크로, 파서에 맞춰진 익스플로잇, 형식이 허용하는 것과 일치하지 않는 구조입니다.
QR 코드가 들어 있는 PDF는 그런 것을 전혀 드러내지 않습니다. 이미지는 정상적인 이미지입니다. PDF는 정상적인 PDF입니다. 사양에 부합하므로 사양 적합성 검사를 통과합니다. 찾아낼 페이로드도, 실행할 코드도, 점수화할 이상 징후도 없습니다.
이 부분은 꼭 짚고 넘어갈 가치가 있습니다, 불편한 지점이기 때문입니다. 탐지에는 한계가 있고, 그 한계는 보통 알려진 위협과 알려지지 않은 위협의 간극으로 설명됩니다. 여기서 그 한계는 더 낮고 더 낯섭니다. 파일은 알려지지 않은 위협이 아닙니다. 탐지의 기준으로는 위협 자체가 아닙니다. 그것은 그림을 담은 문서일 뿐이며, 공격은 사람이 그 그림을 본 뒤 무엇을 하느냐에 전적으로 달려 있습니다.
재구성이 하는 일과 하지 않는 일
결정론적 Content Disarm and Reconstruction은 우리가 가장 자주 권장하는 제어이므로, 다른 제어와 마찬가지로 같은 수준의 정확성이 필요하며 예외로 취급되어서는 안 됩니다.
Rebuild는 파일을 구성 요소로 분해하고, 각 요소를 제조업체가 공개한 사양과 대조해 검증한 뒤, 그 중간 표현으로부터 새 파일을 만듭니다. 매크로, 스크립트, OLE 객체 및 기타 활성 콘텐츠는 이 과정을 통과하지 못합니다. 파일 기반 코드에 대해서는 이것이 결정적이며, 위협을 먼저 인식해야만 작동하는 방식도 아닙니다.
QR 코드는 활성 콘텐츠가 아닙니다. 그것은 이미지 데이터이며, 이미지 데이터는 재구성 후에도 올바르게 살아남습니다. 모든 이미지를 버리는 제어는 귀하의 레터헤드, 서명, 다이어그램, 스캔한 송장도 함께 버리게 되며, 4분기 안에 중단될 것입니다. 충실도는 파일 보안 제어에서 있으면 좋은 요소가 아닙니다. 그것은 그 제어가 6개월 후에도 계속 실행되고 있는 이유입니다.
따라서 세 계층이 문서를 통과시키고, 그 각각은 설계된 대로 동작하고 있습니다.
실제로 존재하는 레버
결과를 바꾸는 것은 더 나은 판정이 아닙니다. 그것은 지시입니다.
재구성 엔진은 policy를 사용합니다. policy가 허용하지 않는 요소가 있으면 문서는 전달되지 않고 즉시 거부됩니다. 이렇게 하면 "조직 외부에서 들어오는 문서에 기계 판독 가능한 코드가 포함되어도 되는가"라는 질문이, 그것을 여는 사람이 누구이든 시간에 쫓겨 내리는 판단이 아니라, 모든 수신 파일에 동일하게 적용되는 서면 규칙이 됩니다.
대부분의 조직에서 솔직한 답은 그 질문이 한 번도 제기된 적이 없다는 것입니다. 규칙이 없으므로 기본값은 허용이며, 그 기본값은 누구도 선택한 적이 없습니다.
숫자 아래의 숫자
같은 Microsoft 보고서에는 천천히 읽을 만한 두 번째 수치가 있습니다.
같은 분기 동안, 페이로드를 포함한 공격은 1월의 전체 공격 중 19%에서 2월과 3월의 13%로 감소했습니다. 이것만 보면 안심되는 문장입니다. 악성 첨부 파일이 덜 도착하고 있습니다.
첫 번째 수치와 나란히 놓으면 다른 의미가 됩니다. 첨부 파일이 도착을 멈춘 것은 아닙니다. QR 공격의 10건 중 7건은 첨부 파일이었습니다. 달라진 것은 그 안에 담긴 내용입니다. 실행 가능한 코드를 담은 첨부 파일은 페이로드로 간주됩니다. 목적지를 인코딩한 이미지를 담은 첨부 파일은 그렇지 않습니다. 화물이 바뀌었고, 측정값이 그 뒤를 따랐으며, 그래프는 내려갔습니다.
한 가지 지표는 개선되었습니다. 노출은 옆으로 이동했습니다. 첨부 파일 페이로드 볼륨을 보고하는 모든 파일 보안 프로그램은 지금 아무도 묻지 않은 질문에 대한 실제 숫자를 보고하고 있습니다.
여정이 실제로 끝나는 지점
마지막 단계는 경계에서의 제어만으로는 이것을 끝낼 수 없는 이유를 설명합니다.
한 사람이 업무용 기기의 문서에서 코드를 보고 개인 휴대폰을 들어 스캔합니다. 휴대폰은 모바일 네트워크에 연결되어 있고, 기업 프록시 밖에 있으며, 엔드포인트 에이전트 밖에 있고, DNS 필터링 밖에 있으며, 매우 자주 어떤 장치 관리도 적용되지 않습니다. 자격 증명 페이지는 작은 화면에 표시되며, 주소 표시줄은 설계상 잘려 보입니다.
또한 그것은 식당 메뉴, 주차 미터기, 행사 체크인, 결제처럼 스캔을 일상적인 것으로 여기도록 평범한 삶에 의해 길들여진 기기이기도 합니다. 공격이 의존하는 행동은 지난 5년 동안 모두에게 의도적으로 가르쳐 온 행동입니다.
그 연쇄의 끝에 있는 제어는 존재하지 않습니다. 그 연쇄는 끝나기 두 단계 전에 귀사의 영역을 벗어납니다.
APAC 해석
지역별 의무는 malware와 악성 콘텐츠라는 표현으로 작성되어 있습니다. MAS Technology Risk Management는 자산 전반에 걸친 malware protection을 기대합니다. Cybersecurity Code of Practice for CII operators는 경계를 넘는 콘텐츠에 대한 계층화된 제어를 기대합니다. Essential Eight은 application control, macro configuration, 그리고 인터넷에서 온 신뢰할 수 없는 콘텐츠를 처리하는 software의 hardening을 중심으로 구성되어 있습니다.
그러한 도구들 중 어느 것도 부적합하지 않으며, 합법적인 이미지를 포함한 문서에 의해 명백히 작동하는 것도 아닙니다. 바로 그 지점이 이름 붙일 만한 간극입니다. 수신 문서가 어떻게 통제되는지 묻는 평가자는 매크로 제거와 악성코드 검사에 대한 답변을 받아들일 것이며, 두 답변 모두 사실이지만, 어느 쪽도 이 전달 방식을 다루지 않습니다.
잘 답할 수 있는 조직은 policy line을 보여줄 수 있는 조직입니다. 수신 문서에 어떤 요소가 포함될 수 있는지, 누가 그것을 정했는지, 그리고 그것을 위반한 파일은 어떻게 되는지입니다.
물어볼 가치가 있는 질문
파일 처리 policy에 귀하의 이름이 올라가 있다면, 이번 주의 질문은 게이트웨이가 QR 피싱을 탐지하느냐가 아닙니다. 대부분은 탐지하지 못하고, 다른 누구도 마찬가지입니다.
질문은 조직 내 누군가가 인바운드 문서에 무엇을 포함할 수 있는지 이미 정해 둔 적이 있는지, 그 결정이 문서화되어 있는지, 그리고 모든 문서를 읽는 통제 수단이 그 사실을 전달받았는지입니다.
묻지 않은 질문에도 답은 있습니다. 다만 아무도 선택한 답이 아닐 뿐입니다.
MAS와 CSA의 기대 사항을 해당 공개 맥락에서 보려면 Singapore compliance page를 참조하세요. Essential Eight와 ISM에 대해서는 Australia compliance page를 참조하세요.
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us