






Zero Trust Issues · #003
Pemancingan QR code ialah masalah dokumen
Tujuh daripada sepuluh serangan pemancingan QR code tiba sebagai lampiran PDF menjelang Mac 2026, menurut kiraan Microsoft. Fakta tunggal itu mengalihkan ancaman keluar daripada penapis mel dan masuk ke dalam dokumen, melepasi tiga kawalan yang masing-masing berfungsi dengan betul, dan meninggalkan jawapan yang ditulis sebagai policy dan bukannya ditemui melalui pengesanan.
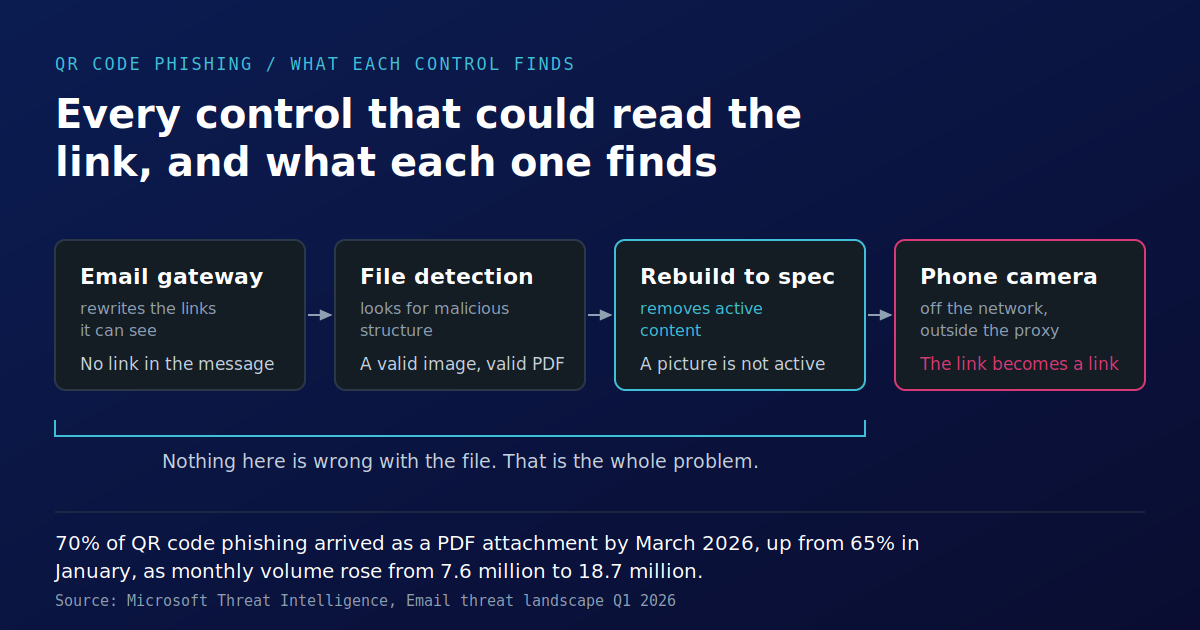
Tujuh daripada sepuluh serangan pemancingan QR code tiba sebagai lampiran PDF menjelang Mac 2026.
Angka ini adalah milik Microsoft Threat Intelligence, daripada semakannya terhadap suku pertama 2026. Sepanjang suku itu pemancingan QR code meningkat daripada 7.6 juta serangan pada Januari kepada 18.7 juta pada Mac, kenaikan 146%, manakala lampiran PDF membawa 65% daripada serangan tersebut pada Januari dan 70% menjelang Mac. Telemetri ESET untuk separuh pertama tahun ini meletakkan kod yang boleh dibaca mesin dalam kira-kira 11% daripada emel pemancingan yang dikesannya, yang merupakan ukuran berbeza bagi arah pergerakan yang sama.
Kebanyakan ulasan menganggap ini sebagai cerita penapisan emel. Kaedah penghantaran berkata sebaliknya. Apabila tujuh daripada sepuluh serangan ini bergerak di dalam dokumen, persoalannya berhenti menjadi apa yang dikenali oleh penapis mel anda dan menjadi apa yang organisasi anda benarkan untuk terkandung dalam dokumen.
Pautan yang bukan pautan
Secure email gateway melakukan tugas yang khusus dan difahami dengan baik. Ia mencari pautan dalam mesej, mengembangkan yang dipendekkan, menulis semula pautan supaya klik boleh disemak pada saat ia berlaku, dan menguji setiap destinasi terhadap data reputasi. Pada pemancingan yang dibawa melalui teks, ini berfungsi, dan itulah sebabnya teknik itu beralih.
Apabila destinasi dikodkan sebagai imej yang boleh dibaca mesin, pengekstrakan pautan oleh gateway tidak mempunyai apa-apa untuk diekstrak. Tiada URL dalam badan mesej. Ada lampiran, dan di dalam lampiran itu, imej, dan di dalam imej itu, corak petak terang dan gelap yang menjadi destinasi hanya apabila sesuatu yang mempunyai kamera menyahkodnya.
Tiada apa-apa yang terlepas daripada kawalan. Kawalan itu ditanya soalan tentang pautan dan menjawabnya dengan tepat: tiada.
Tiada apa-apa yang salah dengan fail
Lapisan seterusnya memeriksa lampiran. Enjin pengesanan, sama ada berasaskan tandatangan, heuristik atau pembelajaran mesin, mencari sesuatu yang salah dengan fail: objek yang cacat, aliran yang tidak dijangka, makro, eksploit yang dibentuk pada parser, struktur yang tidak sepadan dengan apa yang dibenarkan oleh format.
PDF yang membawa QR code tidak menunjukkan mana-mana perkara itu. Imej itu ialah imej yang sah. PDF itu ialah PDF yang sah. Ia akan lulus semakan pematuhan spesifikasi kerana ia mematuhi spesifikasi. Tiada muatan untuk ditemui, tiada kod untuk dijalankan, dan tiada anomali untuk diberi skor.
Ini wajar direnungkan, kerana inilah bahagian yang tidak selesa. Pengesanan mempunyai had, dan had itu biasanya dihuraikan sebagai jurang antara ancaman yang diketahui dan yang tidak diketahui. Di sini hadnya lebih rendah dan lebih ganjil. Fail itu bukan ancaman yang tidak diketahui. Ia bukan ancaman langsung, dalam istilah yang digunakan oleh pengesanan. Ia ialah dokumen yang mengandungi gambar, dan serangan itu hidup sepenuhnya dalam apa yang dilakukan oleh manusia terhadap gambar itu selepas itu.
Apa yang dilakukan oleh bina semula, dan apa yang tidak dilakukannya
Deterministic Content Disarm and Reconstruction ialah kawalan yang paling kerap kami hujahkan, jadi ia wajar menerima ketepatan yang sama seperti yang lain, bukannya layanan istimewa.
Rebuild menguraikan fail kepada bahagian-bahagian penyusunnya, mengesahkan setiap satu terhadap spesifikasi yang diterbitkan oleh pengeluar, dan menghasilkan fail baharu daripada perwakilan perantaraan itu. Makro, skrip, objek OLE dan kandungan aktif lain tidak bertahan melalui proses ini. Terhadap kod yang dibawa oleh fail, ini adalah penentu, dan ia tidak bergantung pada mengenali ancaman terlebih dahulu.
Kod QR bukan kandungan aktif. Ia ialah data imej, dan data imej tetap bertahan selepas pembinaan semula, dengan betul: kawalan yang membuang setiap imej juga akan membuang kepala surat anda, tandatangan anda, rajah anda dan invois yang diimbas, dan akan dimatikan dalam masa suku tahun. Kesetiaan bukanlah sesuatu yang sekadar bagus untuk ada dalam kawalan keselamatan fail. Itulah sebab kawalan itu masih berjalan enam bulan kemudian.
Jadi tiga lapisan membenarkan dokumen itu melalui, dan setiap satunya berfungsi seperti yang direka.
Tuil yang memang wujud
Apa yang mengubah hasilnya bukanlah keputusan yang lebih baik. Ia ialah arahan.
Enjin pembinaan semula mengambil policy: unsur yang tidak dibenarkan oleh policy menyebabkan dokumen ditolak terus, bukannya dihantar. Itu menukar "bolehkah dokumen yang tiba dari luar organisasi ini membawa kod yang boleh dibaca mesin" menjadi peraturan bertulis, yang digunakan secara sama rata pada setiap fail masuk, bukannya pertimbangan yang dibuat di bawah tekanan masa oleh sesiapa sahaja yang kebetulan membukanya.
Bagi kebanyakan organisasi, jawapan yang jujur ialah soalan itu tidak pernah pun diajukan. Peraturan itu tidak wujud, jadi tetapan lalai ialah permisif, dan tetapan lalai itu tidak pernah dipilih oleh sesiapa pun.
Nombor di bawah nombor
Ada satu angka kedua dalam laporan Microsoft yang sama, yang memberi ganjaran kepada bacaan yang teliti.
Dalam suku tahun yang sama, serangan yang membawa payload menurun daripada 19% serangan pada Januari kepada 13% pada Februari dan Mac. Jika dilihat secara berasingan, itu ialah ayat yang meyakinkan. Kurang lampiran berniat jahat sedang tiba.
Letakkan ia bersebelahan dengan angka pertama dan ia menceritakan sesuatu yang lain. Lampiran itu tidak berhenti tiba, tujuh daripada sepuluh serangan QR ialah lampiran. Apa yang berubah ialah apa yang dibawanya. Lampiran yang membawa kod boleh laksana dikira sebagai payload. Lampiran yang membawa imej yang mengekod destinasi tidak dikira. Muatan berubah, ukuran mengikutinya, dan carta menurun.
Satu metrik bertambah baik. Pendedahan beralih ke sisi. Mana-mana program keselamatan fail yang melaporkan volum payload lampiran kini sedang melaporkan nombor sebenar yang menjawab soalan yang tiada siapa pun tanya.
Tempat perjalanan itu sebenarnya berakhir
Peringkat terakhir menerangkan sebab kawalan di perimeter tidak dapat menyelesaikan perkara ini.
Seseorang melihat kod itu dalam dokumen pada mesin kerja dan mengangkat telefon peribadi untuk mengimbasnya. Telefon itu berada pada rangkaian mudah alih, di luar proksi korporat, di luar ejen endpoint, di luar penapisan DNS, dan selalunya di luar sebarang pengurusan peranti. Halaman kelayakan dipaparkan pada skrin kecil, dengan bar alamat dipendekkan mengikut reka bentuk.
Ia juga merupakan peranti yang dibiasakan oleh kehidupan harian untuk menganggap pengimbasan sebagai rutin, bagi menu restoran, meter parkir, daftar masuk acara dan pembayaran. Tingkah laku yang bergantung pada serangan itu ialah tingkah laku yang telah diajarkan secara sengaja kepada semua orang selama lima tahun kebelakangan ini.
Kawalan di hujung rantaian itu tidak wujud. Rantaian itu meninggalkan estate anda dua langkah sebelum penghujung.
Bacaan APAC
Kewajipan serantau ditulis dalam istilah perisian hasad dan kandungan berniat jahat. MAS Technology Risk Management menjangkakan perlindungan perisian hasad merentasi estate; Cybersecurity Code of Practice for CII operators menjangkakan kawalan berlapis pada kandungan yang merentasi sempadan; Essential Eight disusun sekitar kawalan aplikasi, konfigurasi makro dan pengukuhan perisian yang mengendalikan kandungan tidak dipercayai dari internet.
Tiada satu pun daripada instrumen itu tidak sesuai, dan tiada satu pun yang jelas digunakan oleh dokumen yang mengandungi imej yang sah. Itulah jurang yang wajar dinamakan. Seorang penilai yang bertanya bagaimana dokumen masuk dikawal akan menerima jawapan tentang penyingkiran makro dan pengimbasan perisian hasad, dan kedua-dua jawapan itu benar, dan kedua-duanya tidak menyentuh kaedah penghantaran ini.
Organisasi yang akan menjawab dengan baik ialah organisasi yang boleh menunjukkan garis policy: unsur apa yang boleh terkandung dalam dokumen masuk, siapa yang menetapkannya, dan apa yang berlaku kepada fail yang melanggarnya.
Soalan yang patut ditanya
Jika policy pengendalian fail membawa nama anda, soalan minggu ini bukan sama ada gateway anda mengesan phishing QR. Kebanyakannya tidak boleh, dan begitu juga gateway orang lain.
Soalannya ialah sama ada sesiapa dalam organisasi anda pernah memutuskan apa yang dibenarkan untuk terkandung dalam dokumen masuk, sama ada keputusan itu telah ditulis, dan sama ada kawalan yang membaca setiap satu daripada dokumen tersebut telah dimaklumkan mengenainya.
Soalan yang tidak ditanya tetap mempunyai jawapan. Cuma bukan jawapan yang dipilih oleh sesiapa.
Untuk jangkaan MAS dan CSA dalam konteks yang diterbitkan, lihat Singapore compliance page; untuk Essential Eight dan ISM, lihat Australia compliance page.
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us