






Zero Trust Issues · #003
QR code phishing 是一个文档问题
到 2026 年 3 月,十分之七的 QR code phishing 攻击以 PDF 附件形式送达,按 Microsoft 的统计口径。这个单一事实把威胁从邮件过滤器中移入文档之内,越过了三个各自都正常工作的控制,并留下一个以 policy 而不是通过检测发现的答案。
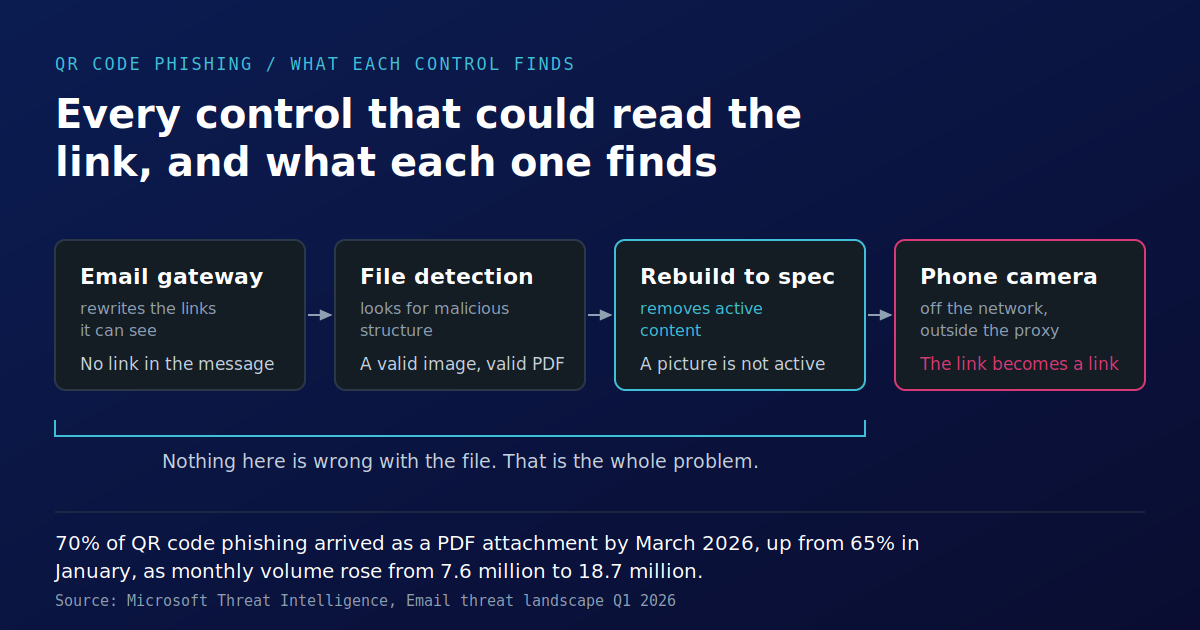
到 2026 年 3 月,十分之七的 QR code phishing 攻击以 PDF 附件形式送达。
这个数字来自 Microsoft Threat Intelligence,出自其对 2026 年第一季度的回顾。在该季度内,QR code phishing 从 1 月的 760 万起攻击增长到 3 月的 1870 万起攻击,增幅为 146%,同时 PDF 附件在 1 月承载了其中 65% 的攻击,到 3 月升至 70%。ESET 对上半年遥测数据的统计显示,机器可读代码出现在其检测到的 phishing email 中约占 11%,这从另一个角度反映了同一趋势。 7.6 18.7
大多数评论都把这视为 email filtering 的故事。投递方式说明并非如此。当十分之七的此类攻击都藏在文档中时,问题就不再是你的 mail filter 能识别什么,而是你的组织允许文档包含什么。
那个不是链接的链接
secure email gateway 执行的是一项具体且众所周知的工作。它找出消息中的链接,展开短链接,把它们重写为可在点击发生时进行检查的形式,并将每个目标与 reputation 数据进行比对。对于基于文本的 phishing,这种方法有效,这也正是该技术转移的原因。
把目标编码成机器可读图像后,gateway 的 link extraction 就无从提取。消息正文里没有 URL。只有一个附件,而附件里有一张图像,图像里有一组明暗方块的图案,只有当带摄像头的设备对其解码时,它才会变成一个目标。
没有任何控制被绕过。该控制被问了一个关于链接的问题,并准确地回答了, 没有链接。
文件本身没有问题
下一层会检查附件。检测引擎,无论是基于 signature、heuristic 还是 machine learning,寻找的都是文件中的异常, 一个格式错误的对象、一个意外的 stream、一个 macro、一个针对 parser 形态的 exploit,或者一个与格式允许内容不符的结构。
携带 QR code 的 PDF 不会呈现这些问题。图像是合法图像。PDF 是合法 PDF。它会通过 specification conformance 检查,因为它符合该 specification。没有 payload 可找,没有 code 可运行,也没有 anomaly 可评分。
这一点值得细想,因为它正是令人不舒服的部分。Detection 有一个上限,而这个上限通常被描述为已知威胁与未知威胁之间的差距。在这里,这个上限更低,也更奇怪。该文件并不是未知威胁。按 detection 所使用的术语,它根本不是威胁。它只是一个包含图片的文档,而攻击完全存在于人随后如何处理这张图片之中。
Rebuild 做什么,以及它不做什么
Deterministic Content Disarm and Reconstruction 是我们最常主张的控制,因此它也应当像其他控制一样保持同等精确,而不是被直接放行。
Rebuild 会将文件分解为其组成部分,依据制造商发布的规范逐一验证,然后从该中间表示重新生成一个新文件。宏、脚本、OLE 对象以及其他活动内容都无法通过这一过程。对于文件携带的代码,这种方式是决定性的,而且它不依赖于先识别威胁。
二维码不是活动内容。它是图像数据,而图像数据在重建后仍然可以正确保留:如果某个控制把所有图像都丢弃了,它也会把你的信头、签名、图表和扫描发票一起丢弃,而且会在一季度内被关闭。保真度不是文件安全控制中的可有可无项。它是这个控制在六个月后仍然运行的原因。
所以有三层放行了该文档,而且它们每一层的行为都符合设计。
真正存在的杠杆
改变结果的不是更好的判定,而是一条指令。
重建引擎接受 policy:policy 不允许的元素会导致文档被直接拒绝,而不是被交付。这就把“来自本组织外部的文档是否可以携带机器可读代码”变成了一条书面规则,对每一个入站文件都一视同仁地应用,而不是由碰巧打开它的人在时间压力下做出的判断。
对大多数组织来说,诚实的答案是,这个问题从未被提出过。规则不存在,所以默认是允许,而这个默认从来没有被任何人选择过。
数字背后的数字
同一份 Microsoft 报告里还有第二个数字,值得慢慢读。
在同一季度里,带载荷的攻击从 1 月占攻击总数的 19% 下降到 2 月和 3 月的 13%。单独看,这是一句令人安心的话。恶意附件正在减少。
把它和第一个数字放在一起看,意思就不同了。附件并没有停止出现,QR 攻击中有十分之七是附件。变化的是它们携带的内容。携带可执行代码的附件算作载荷。携带编码了目标位置的图像的附件则不算。货物变了,统计也随之变化,图表就下降了。
一个指标改善了。暴露面只是横向移动了。任何正在报告附件载荷量的文件安全项目,当前报告的都是一个真实数字,但它回答的是没人问过的问题。
旅程真正结束的地方
最后一个阶段解释了为什么边界上的控制无法完成这件事。
一个人在工作电脑上的文档里看到这个代码,然后拿起个人手机去扫描。手机连接的是移动网络,处于企业代理之外,处于终端代理之外,处于 DNS 过滤之外,而且通常也不受任何设备管理约束。凭证页面会在小屏幕上渲染,而地址栏会按设计被截断。
这也是一台被日常生活训练得把扫描视为例行操作的设备,用于餐厅菜单、停车计时器、活动签到和支付。攻击所依赖的行为,正是过去五年里每个人都被刻意教会的行为。
这条链条末端并不存在控制。它在终点前两步就离开了你的管辖范围。
APAC 解读
区域性义务是用恶意软件和恶意内容来表述的。MAS Technology Risk Management 期望在整个资产范围内提供恶意软件防护;Cybersecurity Code of Practice for CII operators 期望对跨越边界的内容实施分层控制;Essential Eight 则围绕应用控制、宏配置,以及对处理来自互联网的不受信任内容的软件加固来组织。
这些规范都不算不合适,而且没有任何一项会明显针对包含合法图像的文档。这正是值得指出的缺口。询问入站文档如何受控的评估人员,会接受关于宏移除和恶意软件扫描的回答,而且这两个回答都是真的,但都碰不到这种交付方式。
那些能够答得好的组织,是那些可以展示 policy 线的组织, 即入站文档可以包含哪些元素,由谁设定,以及违反该规则的文件会发生什么。
值得提出的问题
如果文件处理 policy 上写着你的名字,那么本周的问题不是你的网关是否能拦截 QR 钓鱼。它大多做不到,别人也一样做不到。
问题在于,你所在组织里是否有人曾经决定过入站文档允许包含什么,这个决定是否已写下来,以及读取这些文档的所有控制措施是否已经被告知这一点。
一个没有被问出的问题,仍然会有答案。只是那不是任何人选择的答案。
关于 MAS 和 CSA 在其已发布语境中的要求,请参阅我们的 Singapore compliance page;关于 Essential Eight 和 ISM,请参阅 Australia compliance page。
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us