






Zero Trust Issues · #003
QRコードフィッシングは文書の問題です
2026年3月までに、QRコードフィッシング攻撃の10件中7件はPDF添付ファイルとして届いていました。Microsoftの集計によるものです。この1つの事実だけで、脅威はメールフィルターの外に出て文書の中へ移り、いずれも正しく動作する3つの制御をすり抜け、検知ではなくpolicyとして記述される答えを残します。
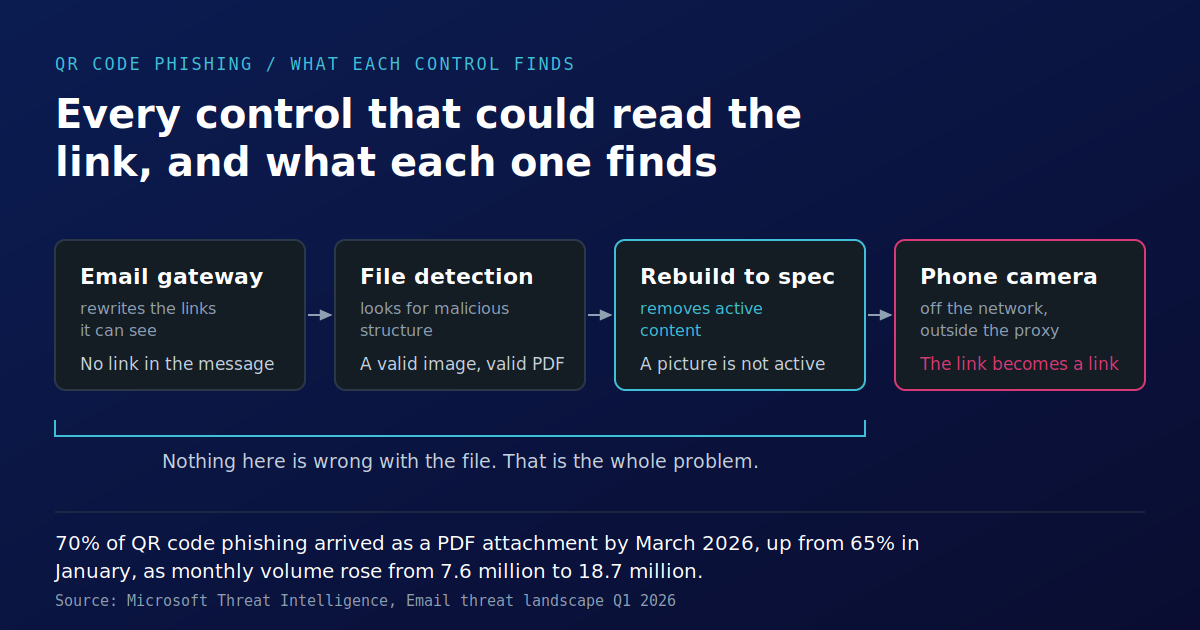
2026年3月までに、QRコードフィッシング攻撃の10件中7件はPDF添付ファイルとして届いていました。
この数値は、Microsoft Threat Intelligenceによる2026年第1四半期のレビューに基づくものです。その四半期に、QRコードフィッシングは1月の760万件から3月の1870万件へと増加し、146%の上昇となりました。また、PDF添付ファイルが1月にはその攻撃の65%を占め、3月までに70%に達しました。ESETの2026年前半のテレメトリでは、機械可読コードは検知したフィッシングメールのおよそ11%に含まれており、これは同じ傾向を別の指標で示したものです。 7.6 18.7
多くの論評は、これをメールフィルタリングの話として扱います。しかし配信方法はそれとは異なることを示しています。これらの攻撃の10件中7件が文書の中を通るなら、問いはメールフィルターが何を認識するかではなく、組織が文書に何を含めることを許可しているかに変わります。
リンクではないリンク
セキュアメールゲートウェイは、特定の、よく理解された役割を果たします。メッセージ内のリンクを見つけ、短縮されたリンクを展開し、クリックが発生した瞬間に確認できるように書き換え、各遷移先をレピュテーションデータに照らしてテストします。テキストベースのフィッシングでは、これは機能します。まさにそのため、この手法は移行したのです。
宛先を機械可読な画像として符号化すると、ゲートウェイのリンク抽出は抽出すべきものを失います。メッセージ本文にURLはありません。添付ファイルがあり、その中に画像があり、その画像の中に、カメラを持つ何かがデコードしたときにだけ宛先になる、白と黒の四角のパターンがあります。
何も制御を回避していません。制御はリンクについて質問され、正確に答えただけです。リンクはありません。
ファイルに問題はない
次の層は添付ファイルを調べます。検知エンジンは、シグネチャベースであれ、ヒューリスティックであれ、機械学習であれ、ファイルのどこかに問題がないかを探しています。つまり、形式不正のオブジェクト、予期しないストリーム、マクロ、パーサーを狙ったエクスプロイト、形式が許容する内容と一致しない構造です。
QRコードを含むPDFには、そのどれもありません。画像は正当な画像です。PDFは正当なPDFです。仕様に準拠しているため、仕様適合チェックにも合格します。見つけるべきペイロードも、実行すべきコードも、評価すべき異常もありません。
ここは立ち止まって考える価値があります。なぜなら、ここが不都合な部分だからです。検知には上限があり、その上限は通常、既知の脅威と未知の脅威の差として説明されます。ここでの上限は、もっと低く、もっと奇妙です。ファイルは未知の脅威ではありません。検知の用語では、そもそも脅威ではないのです。それは画像を含む文書であり、攻撃はその後に人がその画像をどう扱うかの中だけに存在します。
再構築が行うこと、行わないこと
決定論的Content Disarm and Reconstructionは、私たちが最も頻繁に推奨する制御です。そのため、他の制御と同じ精度で扱うべきであり、特別扱いするべきではありません。
再構築は、ファイルを構成要素に分解し、それぞれを製造元が公開した仕様に照らして検証し、その中間表現から新しいファイルを生成します。マクロ、スクリプト、OLEオブジェクト、その他のアクティブコンテンツはこの過程を生き残れません。ファイル由来のコードに対しては決定的であり、脅威を先に認識することに依存しません。
QRコードはアクティブコンテンツではありません。画像データであり、画像データは再構築を正しく通過します。すべての画像を破棄する制御では、レターヘッド、署名、図表、スキャンした請求書まで破棄してしまい、四半期以内に停止されるでしょう。ファイルセキュリティ制御において、忠実性はあればよいものではありません。それこそが、その制御が6か月後も稼働している理由です。
つまり、3層すべてがその文書を通過させており、それぞれが設計どおりに動作しているのです。
実際に存在するレバー
結果を変えるのは、より良い判定ではありません。指示です。
再構築エンジンはpolicyを受け取ります。policyが許可しない要素があると、その文書は配信されず、即座に拒否されます。これにより、「組織外から届く文書に機械可読コードを含めてもよいか」という問いが、時間に追われて開いた人がその場で下す判断ではなく、受信するすべてのファイルに同一に適用される文書化されたルールになります。
多くの組織では、率直に言って、その問い自体がこれまで一度も立てられていません。ルールが存在しないため、既定値は許容になり、その既定値は誰にも選ばれたものではありません。
数字の下にある数字
同じMicrosoftのレポートには、じっくり読む価値のある第2の数値があります。
同じ四半期に、ペイロードを含む攻撃は、1月の攻撃の19%から、2月と3月には13%へと減少しました。これだけを見ると、安心できる文です。悪意ある添付ファイルの到着は減っています。
最初の数値と並べると、別のことが見えてきます。添付ファイルの到着が止まったわけではありません。QR攻撃の10件中7件は添付ファイルでした。変わったのは、その中身です。実行可能コードを含む添付ファイルはペイロードとして数えられます。宛先を符号化した画像を含む添付ファイルはそうではありません。積荷が変わり、測定値がそれに追随し、グラフは下がりました。
1つの指標は改善しました。露出は横に移動しただけです。添付ファイルのペイロード量を報告しているファイルセキュリティプログラムは、今のところ、誰も尋ねていない問いに対する実数を報告しているにすぎません。
実際に旅が終わる場所
最後の段階が、なぜ境界での制御だけではこれを完結できないのかを説明します。
ある人が業務用マシン上の文書にあるコードを見て、個人のスマートフォンを取り出してスキャンします。そのスマートフォンはモバイルネットワーク上にあり、社内プロキシの外、endpoint agentの外、DNS filteringの外にあり、そして多くの場合、いかなるdevice managementの外にもあります。資格情報ページは小さな画面に表示され、address barは設計上切り詰められています。
それはまた、レストランのメニュー、駐車メーター、イベントのチェックイン、支払いのために、スキャンを日常的なものとして扱うよう条件づけられた端末でもあります。この攻撃が依存する行動は、ここ5年で誰もが意図的に教え込まれてきた行動です。
その連鎖の最後にある制御は存在しません。連鎖は終点の2手前であなたの管理範囲を離れます。
APACでの読み方
地域ごとの義務は、マルウェアと悪意あるコンテンツという観点で書かれています。MAS Technology Risk Managementは、管理対象全体にわたるマルウェア対策を求めています。Cybersecurity Code of Practice for CII operatorsは、境界を越えるコンテンツに対する多層防御を求めています。Essential Eightは、application control、macro configuration、そしてインターネットからの信頼できないコンテンツを扱うsoftwareのhardeningを中心に構成されています。
これらの文書はいずれも不適合ではなく、正当な画像を含む文書によって明らかに適用対象になるものでもありません。そこが、明確に名指しする価値のあるギャップです。受信文書がどのように制御されているかを尋ねる評価者は、macro strippingとmalware scanningについての回答を受け入れるでしょうし、そのどちらも事実です。しかし、そのどちらもこの配信方法には触れていません。
うまく答えられる組織は、policyの線引きを示せる組織です。受信文書にどの要素を含めてよいか、それを誰が定めたのか、そしてそれに違反したファイルに何が起こるのかを示せる組織です。
問う価値のある問い
ファイル処理のpolicyにあなたの名前が載っているなら、今週の問いは、ゲートウェイがQRフィッシングを検知できるかどうかではありません。ほとんどの場合、検知できませんし、他の誰にもできません。
問いは、組織内の誰かが、受信したdocumentに何を含めてよいかを決めたことがあるのか、その判断が文書化されているのか、そしてそれらのdocumentをすべて読み取るcontrolsにその内容が伝えられているのか、ということです。
問われていない問いにも、答えはあります。ただし、それは誰も選んでいない答えです。
MAS と CSA の公開された文脈における期待事項については、Singapore compliance page をご覧ください。Essential Eight と ISM については、Australia compliance page をご覧ください。
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us