






Zero Trust Issues · #003
Lừa đảo bằng mã QR là một vấn đề liên quan đến tài liệu
Bảy trong mười cuộc tấn công phishing bằng mã QR đã đến dưới dạng tệp đính kèm PDF vào tháng 3 năm 2026, theo số liệu của Microsoft. Chỉ riêng thực tế này đẩy mối đe dọa ra khỏi bộ lọc thư và vào trong tài liệu, vượt qua ba lớp kiểm soát vốn đều hoạt động đúng, và để lại một câu trả lời được viết thành policy thay vì được tìm thấy bằng phát hiện.
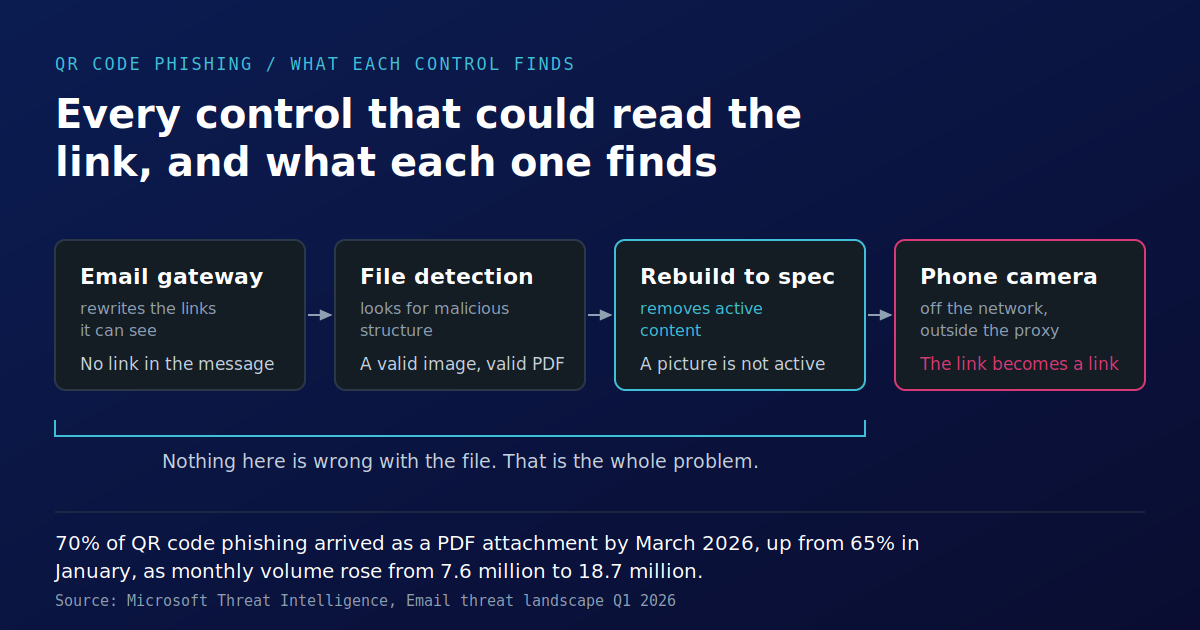
Bảy trong mười cuộc tấn công lừa đảo QR code đã đến dưới dạng tệp đính kèm PDF vào tháng 3 năm 2026.
Con số này là của Microsoft Threat Intelligence, từ bản rà soát quý đầu tiên của năm 2026. Trong quý đó, lừa đảo QR code tăng từ 7,6 triệu cuộc tấn công vào tháng 1 lên 18,7 triệu vào tháng 3, tăng 146%, trong khi tệp đính kèm PDF mang 65% số cuộc tấn công đó vào tháng 1 và 70% vào tháng 3. Dữ liệu đo từ xa của ESET cho nửa đầu năm cho thấy các mã có thể đọc bằng máy xuất hiện trong khoảng 11% email lừa đảo mà hãng phát hiện, đây là một thước đo khác của cùng một xu hướng. 7.6 18.7
Phần lớn bình luận xem đây là câu chuyện về lọc email. Cách phân phối nói điều ngược lại. Khi bảy trong mười cuộc tấn công này đi trong một tài liệu, câu hỏi không còn là bộ lọc thư của bạn nhận ra điều gì, mà trở thành tổ chức của bạn cho phép một tài liệu chứa những gì.
Liên kết không phải là liên kết
A secure email gateway thực hiện một công việc cụ thể và đã được hiểu rõ. Nó tìm các liên kết trong một message, mở rộng các liên kết rút gọn, viết lại chúng để có thể kiểm tra các lần click ngay tại thời điểm chúng xảy ra, và kiểm tra từng đích đến dựa trên dữ liệu uy tín. Với phishing qua nội dung văn bản, cách này hoạt động, và đó chính là lý do kỹ thuật này đã chuyển dịch.
Mã hóa đích đến thành một hình ảnh có thể đọc bằng máy và chức năng trích xuất liên kết của gateway không còn gì để trích xuất. Không có URL trong phần nội dung thư. Có một tệp đính kèm, và bên trong tệp đính kèm là một hình ảnh, và bên trong hình ảnh là một mẫu các ô sáng tối chỉ trở thành một đích đến khi thứ gì đó có camera giải mã nó.
Không có biện pháp kiểm soát nào bị vượt qua. Biện pháp kiểm soát đã được hỏi một câu về các liên kết và trả lời chính xác, không có liên kết nào.
Không có gì sai với tệp
Lớp tiếp theo kiểm tra tệp đính kèm. Các công cụ phát hiện, dù dựa trên chữ ký, heuristic hay machine learning, đều đang tìm thứ gì đó sai với tệp, một đối tượng bị lỗi định dạng, một luồng dữ liệu bất ngờ, một macro, một khai thác được tạo hình cho bộ phân tích cú pháp, một cấu trúc không khớp với những gì định dạng cho phép.
Một PDF chứa một mã QR không có gì trong số đó. Hình ảnh là một hình ảnh hợp lệ. PDF là một PDF hợp lệ. Nó sẽ vượt qua kiểm tra tuân thủ đặc tả vì nó tuân thủ đặc tả. Không có payload nào để tìm, không có mã nào để chạy, và không có bất thường nào để chấm điểm.
Điều này đáng để suy ngẫm, vì đây là phần khó chịu. Phát hiện có một giới hạn trên, và giới hạn đó thường được mô tả là khoảng cách giữa các mối đe dọa đã biết và chưa biết. Ở đây giới hạn đó thấp hơn và lạ hơn. Tệp không phải là một mối đe dọa chưa biết. Theo các thuật ngữ mà phát hiện sử dụng, nó không phải là mối đe dọa chút nào. Nó là một tài liệu chứa một bức ảnh, và cuộc tấn công sống hoàn toàn trong những gì con người làm với bức ảnh đó sau đó.
Rebuild làm gì, và không làm gì
Deterministic Content Disarm and Reconstruction là biện pháp kiểm soát mà chúng tôi thường xuyên đề xuất nhất, vì vậy nó xứng đáng được chính xác như các biện pháp khác, thay vì được miễn trừ.
Rebuild tách một tệp thành các phần cấu thành của nó, xác thực từng phần theo đặc tả đã công bố của nhà sản xuất, và tạo ra một tệp mới từ biểu diễn trung gian đó. Macro, script, đối tượng OLE và các nội dung chủ động khác không sống sót qua quá trình này. Đối với mã đi kèm trong tệp, điều này là quyết định, và nó không phụ thuộc vào việc nhận ra mối đe dọa trước.
Mã QR không phải là nội dung chủ động. Nó là dữ liệu hình ảnh, và dữ liệu hình ảnh vẫn tồn tại sau khi được tái tạo, một cách đúng đắn: một biện pháp loại bỏ mọi hình ảnh cũng sẽ loại bỏ tiêu đề thư, chữ ký, sơ đồ và hóa đơn đã quét của bạn, và sẽ bị tắt trong vòng một quý. Độ trung thực không phải là thứ có cũng được trong một biện pháp bảo mật tệp. Đó là lý do biện pháp đó vẫn còn chạy sau sáu tháng.
Vì vậy, ba lớp đều cho phép tài liệu đi qua, và mỗi lớp đều đang hoạt động đúng như thiết kế.
Đòn bẩy thực sự tồn tại
Điều thay đổi kết quả không phải là một phán quyết tốt hơn. Đó là một chỉ thị.
Các công cụ tái tạo tuân theo policy: một phần tử mà policy không cho phép sẽ khiến tài liệu bị từ chối ngay lập tức thay vì được chuyển đi. Điều đó biến câu hỏi "một tài liệu đến từ bên ngoài tổ chức này có được phép chứa mã có thể đọc bởi máy hay không" thành một quy tắc bằng văn bản, được áp dụng giống nhau cho mọi tệp đến, thay vì một phán đoán được đưa ra dưới áp lực thời gian bởi bất kỳ ai tình cờ mở nó.
Với hầu hết các tổ chức, câu trả lời trung thực là câu hỏi đó chưa bao giờ được đặt ra. Quy tắc không tồn tại, nên mặc định là cho phép, và mặc định đó chưa từng do bất kỳ ai lựa chọn.
Con số nằm dưới con số
Có một con số thứ hai trong cùng báo cáo của Microsoft, đáng để đọc chậm.
Trong cùng quý đó, các cuộc tấn công có chứa payload giảm từ 19% số cuộc tấn công trong tháng 1 xuống 13% trong tháng 2 và tháng 3. Nếu chỉ nhìn riêng, đó là một câu đáng yên tâm. Ít tệp đính kèm độc hại hơn đang xuất hiện.
Đặt nó cạnh con số đầu tiên thì nó nói điều khác. Các tệp đính kèm không ngừng xuất hiện, bảy trong mười cuộc tấn công QR là tệp đính kèm. Điều thay đổi là thứ chúng mang theo. Một tệp đính kèm chứa mã thực thi được tính là payload. Một tệp đính kèm chứa một hình ảnh mã hóa đích đến thì không. Hàng hóa đã đổi, phép đo đi theo nó, và biểu đồ đi xuống.
Một chỉ số đã cải thiện. Mức độ phơi nhiễm chỉ dịch chuyển ngang. Bất kỳ chương trình bảo mật tệp nào báo cáo về khối lượng payload của tệp đính kèm hiện đang báo cáo một con số thực để trả lời một câu hỏi mà không ai hỏi.
Điểm đến thực sự của hành trình
Giai đoạn cuối giải thích vì sao các biện pháp ở ranh giới không thể hoàn tất việc này.
Một người nhìn thấy mã trong một tài liệu trên máy làm việc và nhấc điện thoại cá nhân lên để quét nó. Điện thoại đang dùng mạng di động, nằm ngoài proxy của doanh nghiệp, ngoài tác nhân endpoint, ngoài lọc DNS, và rất thường là ngoài mọi quản lý thiết bị. Trang thông tin xác thực hiển thị trên một màn hình nhỏ, nơi thanh địa chỉ bị cắt ngắn theo thiết kế.
Đó cũng là một thiết bị được đời sống thường ngày rèn cho việc coi quét là thao tác quen thuộc, cho thực đơn nhà hàng, máy đỗ xe, điểm danh sự kiện và thanh toán. Hành vi mà cuộc tấn công dựa vào chính là hành vi mà năm năm qua đã cố ý dạy cho mọi người.
Một biện pháp ở cuối chuỗi đó không tồn tại. Chuỗi này rời khỏi hệ thống của bạn trước hai bước so với điểm cuối.
Cách đọc ở APAC
Các nghĩa vụ theo khu vực được viết theo thuật ngữ malware và nội dung độc hại. MAS Technology Risk Management kỳ vọng có bảo vệ malware trên toàn hệ thống; Cybersecurity Code of Practice cho các nhà vận hành CII kỳ vọng các biện pháp kiểm soát nhiều lớp đối với nội dung đi qua ranh giới; Essential Eight được tổ chức xoay quanh kiểm soát ứng dụng, cấu hình macro và việc tăng cường bảo vệ phần mềm xử lý nội dung không đáng tin cậy từ internet.
Không công cụ nào trong số đó là không phù hợp, và cũng không công cụ nào rõ ràng được kích hoạt bởi một tài liệu chứa một hình ảnh hợp lệ. Đó là khoảng trống đáng để nêu tên. Một người đánh giá hỏi cách kiểm soát tài liệu đến sẽ chấp nhận câu trả lời về loại bỏ macro và quét malware, và cả hai câu trả lời đều đúng, nhưng không câu nào chạm tới phương thức phân phối này.
Những tổ chức sẽ trả lời tốt là những tổ chức có thể chỉ ra dòng policy: tài liệu đến được phép chứa những phần tử nào, ai đã đặt ra điều đó, và điều gì xảy ra với một tệp vi phạm nó.
Câu hỏi đáng để đặt ra
Nếu chính sách xử lý tệp mang tên bạn, thì câu hỏi tuần này không phải là cổng của bạn có phát hiện được lừa đảo QR hay không. Phần lớn là không thể, và của bất kỳ ai khác cũng vậy.
Câu hỏi là liệu có ai trong tổ chức của bạn từng quyết định một tài liệu đầu vào được phép chứa những gì, liệu quyết định đó có được ghi lại hay không, và liệu các kiểm soát đọc mọi tài liệu đó có được thông báo về điều đó hay chưa.
Một câu hỏi chưa được đặt ra vẫn có câu trả lời. Chỉ là không phải câu trả lời mà bất kỳ ai đã chọn.
Đối với các kỳ vọng của MAS và CSA trong ngữ cảnh đã công bố của họ, xem trang tuân thủ Singapore; đối với Essential Eight và ISM, xem trang tuân thủ Australia.
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us