






Zero Trust Issues · #003
การฟิชชิงด้วย QR code เป็นปัญหาของเอกสาร
ภายในเดือนมีนาคม 2026 การโจมตีฟิชชิงด้วย QR code เจ็ดในสิบครั้งมาถึงในรูปแบบไฟล์แนบ PDF ตามการนับของ Microsoft ข้อเท็จจริงเพียงข้อนี้ทำให้ภัยคุกคามหลุดออกจากตัวกรองอีเมลและเข้าไปอยู่ในเอกสาร ผ่านการควบคุมสามชั้นที่แต่ละชั้นทำงานได้ถูกต้อง และเหลือคำตอบที่เขียนขึ้นในรูปของ policy มากกว่าจะค้นพบได้ด้วยการตรวจจับ
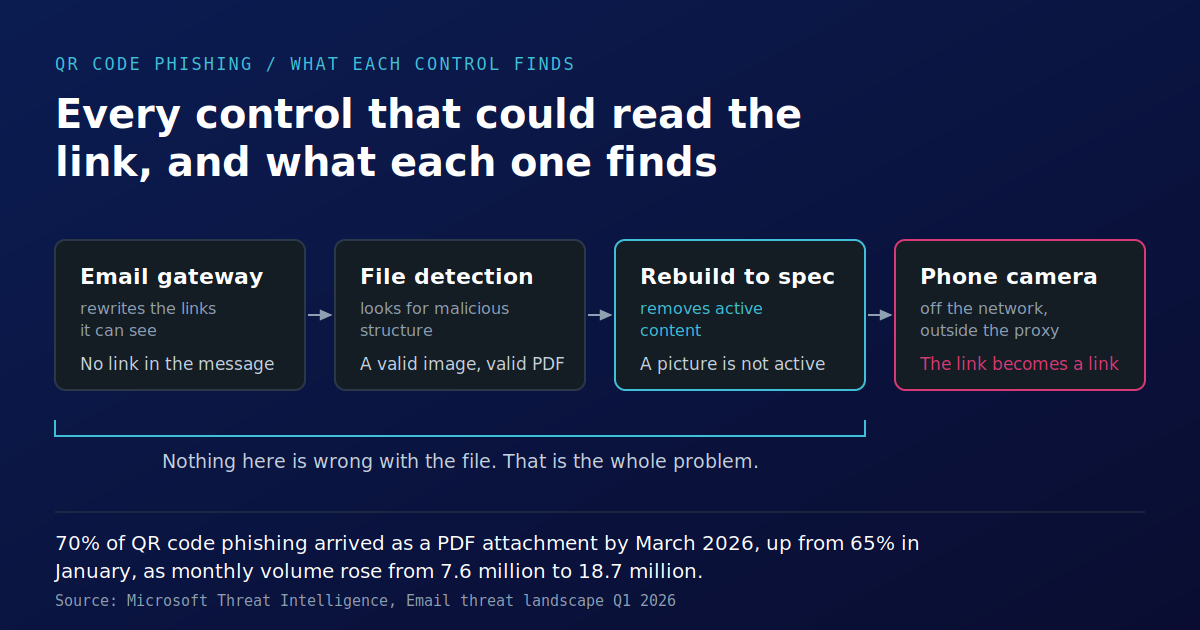
การโจมตีฟิชชิงด้วย QR code เจ็ดในสิบครั้งมาถึงในรูปแบบไฟล์แนบ PDF ภายในเดือนมีนาคม 2026
ตัวเลขนี้เป็นของ Microsoft Threat Intelligence จากการทบทวนไตรมาสแรกของปี 2026 ในไตรมาสนั้น การฟิชชิงด้วย QR code เพิ่มจาก 7.6 ล้านการโจมตีในเดือนมกราคมเป็น 18.7 ล้านในเดือนมีนาคม เพิ่มขึ้น 146% ขณะที่ไฟล์แนบ PDF เป็นพาหะของการโจมตีเหล่านั้น 65% ในเดือนมกราคม และ 70% ภายในเดือนมีนาคม เทเลเมทรีของ ESET สำหรับครึ่งปีแรกระบุว่าโค้ดที่เครื่องอ่านได้อยู่ในอีเมลฟิชชิงที่ตรวจพบประมาณ 11% ซึ่งเป็นการวัดอีกแบบของทิศทางเดียวกัน
คำอธิบายส่วนใหญ่มองเรื่องนี้เป็นเรื่องของการกรองอีเมล แต่รูปแบบการส่งบอกอย่างอื่น เมื่อการโจมตีเจ็ดในสิบครั้งเดินทางอยู่ภายในเอกสาร คำถามก็ไม่ใช่ว่าตัวกรองเมลของคุณรู้จักอะไรอีกต่อไป แต่กลายเป็นว่าองค์กรของคุณอนุญาตให้เอกสารมีอะไรอยู่ภายในได้บ้าง
ลิงก์ที่ไม่ใช่ลิงก์
A secure email gateway ทำงานเฉพาะด้านที่ชัดเจนและเป็นที่เข้าใจกันดี มันค้นหาลิงก์ในข้อความ ขยายลิงก์ที่ย่อไว้ เขียนลิงก์เหล่านั้นใหม่เพื่อให้สามารถตรวจสอบการคลิกได้ในขณะที่เกิดขึ้น และทดสอบปลายทางแต่ละรายการกับข้อมูลชื่อเสียง สำหรับฟิชชิงที่อาศัยข้อความ วิธีนี้ใช้ได้ผล ซึ่งนั่นเองคือเหตุผลที่ผู้โจมตีเปลี่ยนไปใช้ช่องทางอื่น
เมื่อเข้ารหัสปลายทางเป็นภาพที่เครื่องอ่านได้ การแยกลิงก์ของเกตเวย์ก็ไม่มีอะไรให้แยก ไม่มี URL อยู่ในเนื้อความของข้อความ มีไฟล์แนบ และภายในไฟล์แนบมีภาพ และภายในภาพมีรูปแบบของช่องสี่เหลี่ยมสว่างและมืด ซึ่งจะกลายเป็นปลายทางก็ต่อเมื่อบางสิ่งที่มีกล้องถอดรหัสมัน
ไม่มีอะไรหลบเลี่ยงการควบคุม การควบคุมถูกถามคำถามเกี่ยวกับลิงก์ และตอบอย่างถูกต้องว่า: ไม่มี
ไม่มีอะไรผิดกับไฟล์
ชั้นถัดไปตรวจสอบไฟล์แนบ เครื่องมือการตรวจจับ ไม่ว่าจะอิงลายเซ็น ฮิวริสติก หรือแมชชีนเลิร์นนิง ต่างกำลังมองหาสิ่งที่ผิดปกติกับไฟล์: วัตถุที่มีรูปแบบผิดพลาด สตรีมที่ไม่คาดคิด มาโคร ช่องโหว่ที่มีรูปทรงเข้ากับตัวแยกวิเคราะห์ หรือโครงสร้างที่ไม่ตรงกับสิ่งที่ฟอร์แมตอนุญาต
PDF ที่บรรจุ QR code ไม่แสดงสิ่งเหล่านั้น ภาพเป็นภาพที่ถูกต้อง PDF เป็น PDF ที่ถูกต้อง มันจะผ่านการตรวจสอบความสอดคล้องตามสเปก เพราะมันสอดคล้องกับสเปก ไม่มีเพย์โหลดให้ค้นหา ไม่มีโค้ดให้รัน และไม่มีความผิดปกติให้ให้คะแนน
เรื่องนี้ควรหยุดคิดสักหน่อย เพราะนี่คือส่วนที่ไม่สบายใจ การตรวจจับมีเพดาน และโดยปกติแล้วเพดานนั้นถูกอธิบายว่าเป็นช่องว่างระหว่างภัยคุกคามที่รู้จักกับที่ไม่รู้จัก แต่ในที่นี้เพดานต่ำกว่าและแปลกกว่า ไฟล์นี้ไม่ใช่ภัยคุกคามที่ไม่รู้จัก มันไม่ใช่ภัยคุกคามเลยในความหมายที่การตรวจจับใช้ มันเป็นเอกสารที่มีรูปภาพอยู่ และการโจมตีเกิดขึ้นทั้งหมดในสิ่งที่มนุษย์ทำกับรูปภาพนั้นในภายหลัง
สิ่งที่ rebuild ทำ และสิ่งที่มันไม่ทำ
Deterministic Content Disarm and Reconstruction คือการควบคุมที่เราเสนอมากที่สุด ดังนั้นจึงสมควรได้รับความแม่นยำเช่นเดียวกับอย่างอื่น ไม่ใช่การยกเว้นเป็นพิเศษ
Rebuild แยกไฟล์ออกเป็นส่วนประกอบ ตรวจสอบแต่ละส่วนเทียบกับสเปกที่ผู้ผลิตเผยแพร่ไว้ และสร้างไฟล์ใหม่จากการแทนค่าชั่วคราวนั้น มาโคร สคริปต์ วัตถุ OLE และเนื้อหาที่ทำงานได้อื่น ๆ ไม่รอดผ่านกระบวนการนี้ เมื่อเทียบกับโค้ดที่มากับไฟล์ สิ่งนี้เด็ดขาด และไม่ต้องพึ่งการรู้จักภัยคุกคามก่อน
QR code ไม่ใช่ active content มันคือข้อมูลภาพ และข้อมูลภาพสามารถอยู่รอดผ่านการ rebuild ได้อย่างถูกต้อง, การควบคุมที่ทิ้งภาพทุกภาพไปก็จะทิ้งหัวจดหมาย ลายเซ็น แผนภาพ และใบแจ้งหนี้ที่สแกนของคุณไปด้วย และจะถูกปิดใช้งานภายในหนึ่งไตรมาส ความเที่ยงตรงไม่ใช่สิ่งที่มีไว้ก็ดีใน file security control แต่มันคือเหตุผลที่การควบคุมนี้ยังคงทำงานอยู่ในอีกหกเดือนต่อมา
ดังนั้นทั้งสามชั้นจึงส่งผ่านเอกสาร และแต่ละชั้นก็ทำงานตามที่ออกแบบไว้
คันโยกที่มีอยู่จริง
สิ่งที่เปลี่ยนผลลัพธ์ไม่ใช่คำตัดสินที่ดีกว่า แต่มันคือคำสั่ง
Rebuild engines ใช้ policy อย่างเคร่งครัด: องค์ประกอบใดก็ตามที่ policy ไม่อนุญาต จะทำให้เอกสารถูกปฏิเสธทันทีแทนที่จะถูกส่งมอบ ซึ่งทำให้คำถามว่า "เอกสารที่มาจากภายนอกองค์กรนี้อาจมีโค้ดที่เครื่องอ่านได้หรือไม่" กลายเป็นกฎที่เขียนไว้และนำไปใช้เหมือนกันกับไฟล์ขาเข้าทุกไฟล์ แทนที่จะเป็นการตัดสินใจภายใต้แรงกดดันด้านเวลาของใครก็ตามที่บังเอิญเปิดมัน
สำหรับองค์กรส่วนใหญ่ คำตอบที่ตรงไปตรงมาคือไม่เคยมีการตั้งคำถามนี้ขึ้นมาก่อน กฎนี้ไม่มีอยู่ ดังนั้นค่าเริ่มต้นจึงเป็นแบบอนุญาต และค่าเริ่มต้นนั้นไม่มีใครเป็นคนเลือก
ตัวเลขที่อยู่ใต้ตัวเลข
มีตัวเลขอีกชุดหนึ่งในรายงาน Microsoft ฉบับเดียวกันที่คุ้มค่ากับการอ่านอย่างช้าๆ
ในไตรมาสเดียวกันนั้น การโจมตีที่มี payload ลดลงจาก 19% ของการโจมตีในเดือนมกราคม เหลือ 13% ในเดือนกุมภาพันธ์และมีนาคม เมื่อมองแยกกัน ประโยคนี้ฟังดูน่าอุ่นใจ ไฟล์แนบที่เป็นอันตรายน้อยลงกำลังถูกส่งเข้ามา
เมื่อวางไว้ข้างตัวเลขแรก มันบอกอะไรอีกอย่างหนึ่ง ไฟล์แนบไม่ได้หยุดเข้ามา, การโจมตีด้วย QR เจ็ดในสิบครั้งเป็นไฟล์แนบ สิ่งที่เปลี่ยนไปคือสิ่งที่มันบรรจุอยู่ ไฟล์แนบที่บรรจุโค้ดที่เรียกทำงานได้จะนับเป็น payload ไฟล์แนบที่บรรจุภาพซึ่งเข้ารหัสปลายทางไว้จะไม่นับ สินค้าข้างในเปลี่ยนไป การวัดผลก็เปลี่ยนตาม และกราฟก็ลดลง
ตัวชี้วัดหนึ่งดีขึ้น การเปิดรับความเสี่ยงย้ายไปด้านข้าง โปรแกรม file security ใดก็ตามที่รายงานปริมาณ payload ของไฟล์แนบ ตอนนี้กำลังรายงานตัวเลขจริงที่ตอบคำถามซึ่งไม่มีใครถาม
จุดสิ้นสุดของเส้นทางจริงๆ
ขั้นตอนสุดท้ายอธิบายว่าทำไมการควบคุมที่ขอบเครือข่ายจึงปิดเรื่องนี้ไม่ได้
คนคนหนึ่งเห็นโค้ดในเอกสารบนเครื่องงาน แล้วหยิบโทรศัพท์ส่วนตัวขึ้นมาสแกน โทรศัพท์นั้นอยู่บนเครือข่ายมือถือ อยู่นอก corporate proxy อยู่นอก endpoint agent อยู่นอก DNS filtering และบ่อยครั้งอยู่นอกการจัดการอุปกรณ์ใดๆ หน้า credential จะแสดงผลบนหน้าจอขนาดเล็กที่ address bar ถูกตัดทอนโดยการออกแบบ
มันยังเป็นอุปกรณ์ที่ถูกหล่อหลอมโดยชีวิตประจำวันให้มองว่าการสแกนเป็นเรื่องปกติ สำหรับเมนูร้านอาหาร มิเตอร์จอดรถ การเช็กอินงานอีเวนต์ และการชำระเงิน พฤติกรรมที่การโจมตีอาศัยอยู่นั้นคือพฤติกรรมที่ห้าปีที่ผ่านมาได้สอนทุกคนมาอย่างตั้งใจ
การควบคุมที่ปลายสุดของห่วงโซ่นั้นไม่มีอยู่จริง ห่วงโซ่นี้ออกจาก estate ของคุณไปแล้วสองก้าวก่อนถึงจุดจบ
การอ่านแบบ APAC
ข้อกำหนดระดับภูมิภาคเขียนไว้ในแง่ของ malware และ malicious content MAS Technology Risk Management คาดหวังการป้องกัน malware ครอบคลุมทั้ง estate, Cybersecurity Code of Practice for CII operators คาดหวังการควบคุมแบบหลายชั้นสำหรับ content ที่ข้ามขอบเขต, Essential Eight จัดโครงสร้างรอบ application control, macro configuration และการทำให้ software ที่จัดการกับ untrusted content จากอินเทอร์เน็ตมีความแข็งแกร่งขึ้น
ไม่มีเครื่องมือใดเหล่านั้นที่ไม่เหมาะสม และไม่มีเครื่องมือใดที่เห็นได้ชัดว่าถูกใช้กับเอกสารที่มีภาพที่ถูกต้องตามกฎหมาย นั่นคือช่องว่างที่ควรระบุชื่อ ผู้ประเมินที่ถามว่าเอกสารขาเข้าถูกควบคุมอย่างไรจะยอมรับคำตอบเกี่ยวกับการ stripping macro และการสแกน malware และทั้งสองคำตอบนั้นเป็นความจริง แต่ไม่มีคำตอบใดแตะต้องวิธีการส่งมอบนี้
องค์กรที่จะตอบได้ดีคือองค์กรที่สามารถแสดงเส้น policy ได้, องค์ประกอบใดที่เอกสารขาเข้าสามารถมีได้, ใครเป็นผู้กำหนดสิ่งนั้น, และจะเกิดอะไรขึ้นกับไฟล์ที่ละเมิดมัน
คำถามที่ควรถาม
หากนโยบายการจัดการไฟล์มีชื่อของคุณอยู่ คำถามในสัปดาห์นี้ไม่ใช่ว่าเกตเวย์ของคุณตรวจจับการฟิชชิงด้วย QR ได้หรือไม่ โดยส่วนใหญ่แล้วมันทำไม่ได้ และของคนอื่นก็เช่นกัน
คำถามคือ มีใครในองค์กรของคุณเคยตัดสินใจหรือไม่ว่าเอกสารขาเข้าควรมีอะไรได้บ้าง การตัดสินใจนั้นถูกบันทึกไว้เป็นลายลักษณ์อักษรหรือไม่ และระบบควบคุมที่อ่านเอกสารทุกฉบับเหล่านั้นได้รับแจ้งเรื่องนี้แล้วหรือยัง
คำถามที่ไม่ได้ถามก็ยังมีคำตอบ เพียงแต่ไม่ใช่คำตอบที่ใครเลือกไว้
สำหรับข้อกำหนดของ MAS และ CSA ในบริบทที่เผยแพร่ไว้ โปรดดูหน้า compliance ของสิงคโปร์; สำหรับ Essential Eight และ ISM โปรดดูหน้า compliance ของออสเตรเลีย
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us