






Zero Trust Issues · #004
你刪掉的內容仍然在檔案裡
Microsoft 於 9 月 25 日對 Storm-3168 入侵事件的說明,關鍵在於一個已被刪除、卻仍被讀取的憑證,這是從公開 issue 的編輯歷史中取得的。Office 文件和 PDF 也以同樣的方式保留歷史,原因也相同,而幾乎沒有任何在文件離開組織時檢查它的工具,會去看那段歷史所在的位置。
Microsoft 於 2026 年 9 月 25 日發布了其對一起入侵事件的說明,該事件被其追蹤為 Storm-3168,由 JADEPUFFER 執行,這是 Sysdig 於 2026 年 7 月發現,並報告為首個有記錄的 agentic ransomware operation。這篇說明的大部分內容都在講雲端租戶內部以機器速度發生了什麼:大約十五個半小時的枚舉,超過三百次成功的讀取操作,接著是一段約七分鐘的破壞序列,涉及超過一百次刪除儲存帳戶的嘗試。
值得借鑑的部分在開頭,在那之前的內容都不是重點。
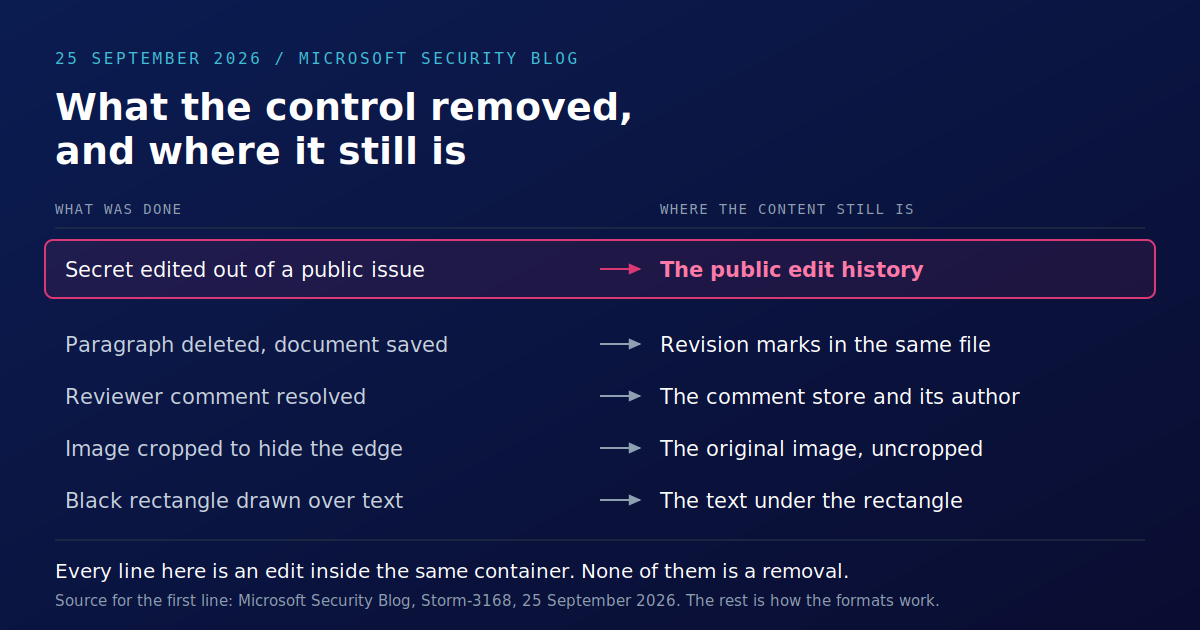
攻擊者掌握了一個 service principal 的 client ID、client secret 和 tenant ID。這些資訊原本以明文形式貼在受影響組織一名員工公開的 GitHub issue 中。用 Microsoft 的話說,"the issue was later edited to remove the secret, but the secret remained accessible through the issue's public edit history"。
相關人員都沒有做什麼特別的事。issue tracker 會保留編輯歷史,因為人們想看一個討論串是如何變化的。移除 secret 的人,是把它從檢視畫面中移除。把它從容器中移除是另一個動作,而那個動作沒有按鈕。
文件的運作方式也是一樣
這不是 issue tracker 的特性。這是任何會儲存自身歷史的東西所具有的特性,而你們組織所依賴的文件格式,從設計上就充滿歷史。
有追蹤的刪除會被儲存,不會被丟棄。 在開啟變更追蹤的情況下,於 Word 文件中刪除一個段落,文字會以修訂標記的形式保留在檔案裡,以便日後審閱或還原。這正是此功能的全部目的。當檔案帶著這些修訂離開辦公室時,它就不再只是功能,而成了風險。
已解決的留言仍然是留言。 將審閱者的註解標記為已處理,並不會把註解本身刪掉,也不會刪掉撰寫者的姓名,或是顯示有人在流程多後期提出異議的時間戳記。
裁切只是顯示指示。 裁切照片以移除邊緣內容時,預設情況下,原始影像資料仍會留在檔案中:裁切只是告訴應用程式要顯示哪一部分。Office 另外提供獨立的壓縮選項,正是因為刪除被裁掉的區域,是一個必須由使用者明確選擇的不同動作。
PDF 允許附加,而不是重寫。 這種格式允許增量更新:變更可以寫在檔案末尾,讓較早的物件保留原位,這就是簽章與註解能在不重寫整份文件的情況下運作的方式。可見的結果是新版本,但舊版本仍可能存在於同一個檔案中。
黑色矩形就是矩形。 在姓名上方畫一個實心圖形,會讓讀者看不到它,但不會讓其他人看不到。下方的文字物件仍然是文字,仍可選取,任何讀取內容串流的程式庫都仍可將其擷取。
這些都不冷門,也都不是漏洞。之所以存在這些行為,是因為有人合理地希望它們如此。它們共同指向一個很少被發布流程納入考量的事實:你送出的文件,不是你正在看的那份文件。
為什麼外送時的控制抓不到它
問問看,文件離開組織時,究竟是什麼在檢查它。
資料外洩工具會比對模式,主要針對檔案呈現的文字內容, 例如帳號、國民身分證號碼、分類標示、關鍵字。人工審查者會開啟檔案並閱讀呈現出的頁面。核准流程會記錄某位具名人員已對其所見內容簽核。
這些全都在讀取檢視內容。檢視內容正是已移除內容保證不會出現的地方,因為不在檢視內容中,正是大家一直努力要達成的「已移除」定義。
有一種民間偏方,而且值得坦白說明。匯出成扁平化的 PDF 確實會去掉相當多這類資料,這也是為什麼許多發布流程最後都會以列印成 PDF 作結。它也會摧毀工作檔案, 公式、圖層、座標,以及下游系統或交易對手自己的工具所需要的結構。可預期的結果是,收件人會要求原始檔,而原始檔便在超出扁平化步驟原本所代替的控制之外被送出。
APAC 的觀點
有兩個地區能把這個後果具體化,而且兩者都不在意寄件人原本的意圖。
新加坡。《個人資料保護法》將保護義務加諸於組織,涵蓋其持有或受其控制的個人資料,而未經授權的揭露就是未經授權的揭露,不論是否有人有意揭露皆然。投標回覆若在修訂歷史中帶有前一位投標者的數字,就已經揭露了那些數字。
南韓。 修訂後的《個人資訊保護法》已於 2026 年 3 月以第 21445 號法案公布,其主要條文於 2026 年 9 月 11 日生效。根據 Hunton Andrews Kurth 對該修訂的分析,在重大違規案件中,該法授權最高可處公司總營收 10% 的行政罰鍰,這改變了組織願意讓多少個人資料繼續留在文件中的算術。要求特定控制者必須取得 ISMS-P 認證的條文則於 2027 年 7 月 1 日起適用,這為能否提出技術性防護措施的證據設定了明確期限,而不只是口頭宣稱。
兩者更完整的控制對應關係都在我們的國家頁面上: Singapore 和 South Korea。
有幫助的是什麼,以及它做不到什麼
這項控制必須在檔案層級運作,而不是在檢視層級,實務上這代表兩件事。
第一,是移除格式預設保留的內容, 例如中繼資料、修訂歷史、註解、文件屬性。Glasswall Find and Redact 會在文件儲存或分享之前,移除其中已命名的資料模式,這能處理組織可事先描述的內容。
第二,是重新生成。Content Disarm and Reconstruction 會將檔案拆解為其組成部分,依據製造商公布的規格逐一驗證,然後從該中介表示法製作出新檔案。原始位元組不會通過,這就是重建與清理之間的差異,也是輸出不會繼承規格中沒有位置可容納之結構的原因。
現在來談誠實的限制,因為一篇主張人們過度信任其控制措施的文章,不應該以要求你過度信任我們的控制措施作結。沒有任何一種控制措施能決定什麼是敏感內容,一段本不該被寫下的可見文字,是人的問題,而且仍然只是人的問題。從文件中移除個人資料,在任何法律意義上都不是匿名化,也沒有人應該把它當作匿名化來向監管機關提交。且一項控制措施只能處理那些經由它路由的檔案,而在大多數組織中,這個集合比圖表所顯示的要小。
它移除的是沒有人知道原本存在的那一部分。從文件實際離開組織的情況來看,正是那一部分總是跑到不該去的地方。
值得拿去問負責發布流程的人的是一個很窄的問題,而且這週就能回答:當文件離開時,是誰在檢查它,而那項檢查是在讀取檔案,還是在讀取頁面?
Sources
- Microsoft Security Blog: Storm-3168, agentic-driven cloud attacks using compromised service principals (25 September 2026)
- Sysdig discovered and reported the JADEPUFFER operation in July 2026, as cited in Microsoft's write-up
- Personal Information Protection Commission (Korea)
- ISMS-P certification scheme (KISA)
- Hunton Andrews Kurth: South Korea amends privacy law to authorise fines of up to 10% of total revenue
- PDPC Singapore: Personal Data Protection Act
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us