






Zero Trust Issues · #004
削除したものは、まだファイルの中に残っている
Microsoft が 9 月 25 日に公表した Storm-3168 の侵入に関する説明は、公開 issue の編集履歴から削除済みの資格情報を読み取ったことを軸にしています。Office 文書と PDF も同じ理由で、同じように履歴を保持します。そして、組織の外へ出ていく文書を検査する仕組みのほとんどは、その履歴がある場所を見ていません。
2026 年 9 月 25 日、Microsoft は Storm-3168 として追跡している侵入についての説明を公開しました。これは JADEPUFFER によるもので、Sysdig が 2026 年 7 月に発見し、最初に文書化された agentic ransomware オペレーションとして報告したアクターです。解説の大半は、クラウドテナント内で機械速度で何が起きたかに関するものです。約 15 時間半にわたる列挙で 300 件を超える読み取り操作が成功し、その後、約 7 分間にわたる破壊的な一連の処理で、ストレージアカウントを削除しようと 100 回を超える試行が行われました。
借りる価値がある部分は、その前の冒頭にあります。
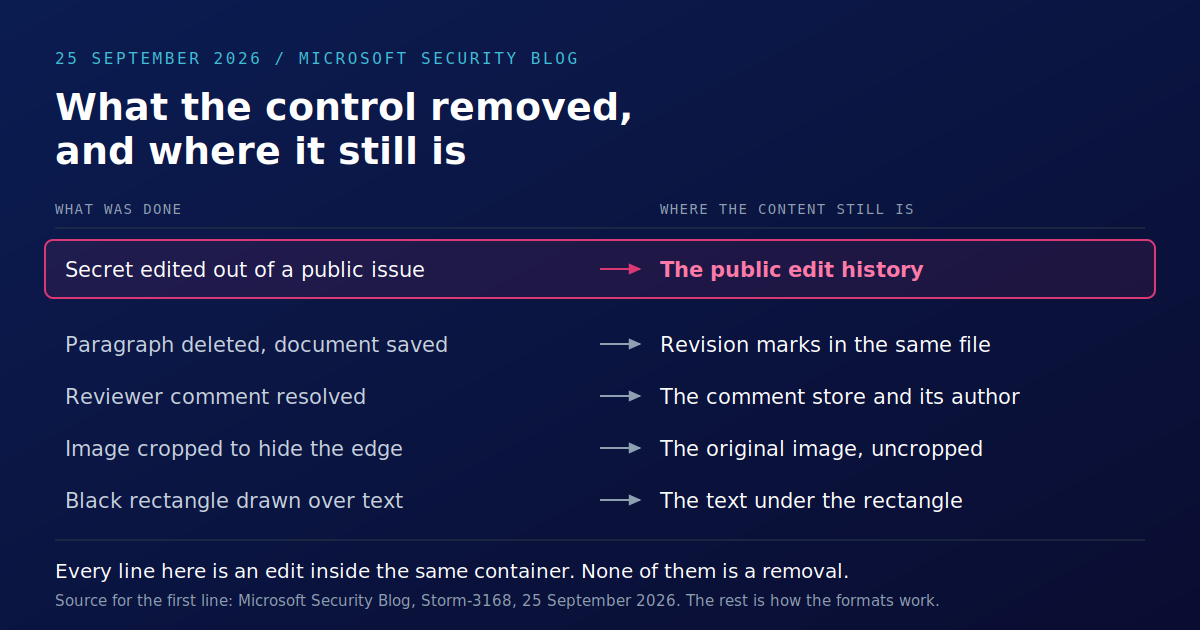
攻撃者は、service principal の client ID、client secret、tenant ID を入手していました。これらは、被害を受けた組織の従業員が公開 GitHub issue にプレーンテキストで投稿していたものです。Microsoft の表現では、「issue は後に secret を削除するために編集されたが、その secret は issue の公開編集履歴を通じて引き続きアクセス可能だった」とされています。
関係者の誰も、特別なことはしていません。issue tracker が編集履歴を保持するのは、スレッドがどう変わったかを見たい人がいるからです。secret を削除した人は、それをビューから取り除いただけです。コンテナから取り除くのは別の操作ですが、その操作にはボタンがありません。
文書も同じように動く
これは issue tracker の性質ではありません。自分自身の履歴を保存するものすべてに当てはまる性質であり、組織が使っている文書フォーマットは、設計上、履歴で満ちています。
追跡された削除は、破棄ではなく保存される。 変更履歴を有効にした Word 文書で段落を削除すると、そのテキストは修正マークとしてファイル内に保持され、レビューしたり復元したりできます。それがこの機能の本来の目的です。修正が残ったままファイルが社外に出た瞬間に、その機能は機能ではなくなります。
解決済みのコメントも、やはりコメントである。 レビュー担当者のメモを解決済みにすると、対応済みとしてマークされます。しかし、そのメモや、書いた人の名前、あるいは誰がどれだけ遅れて異議を出したのかを示すタイムスタンプは削除されません。
トリミングは表示指示である。 写真をトリミングして端にあったものを取り除いても、既定では元の画像データはファイル内に残ります。トリミングは、アプリケーションにどの部分を表示するかを指示するだけです。Office に別の圧縮オプションが用意されているのは、切り取られた部分を削除することが、誰かが明示的に選ばなければならない別の操作だからです。
PDF は書き換えではなく追記を許可する。 このフォーマットは増分更新を許可しており、変更をファイルの末尾に書き込んで、それ以前のオブジェクトをそのまま残せます。これが、文書全体を書き換えずに署名や注釈を扱える仕組みです。見えている結果は新しい版です。以前の版も、同じファイルの中にまだ残っている場合があります。
黒い四角形は、ただの四角形である。 名前の上に塗りつぶし図形を描けば、読む人からは隠せますが、それ以外の誰からも隠せるわけではありません。下にあるテキストオブジェクトは、依然としてテキストであり、選択可能であり、コンテンツストリームを読むどのライブラリでも抽出できます。
これらはいずれも難解な話ではなく、脆弱性でもありません。こうした挙動はすべて、誰かが妥当だと考えて必要としたから存在しています。これらを合わせると、リリースプロセスがほとんど考慮しない 1 つの事実になります。送信する文書は、今見ている文書と同じではない。
送信時の制御がこれを検出できない理由
組織を離れる文書を、実際に何が検査しているのかを考えてみてください。
データ損失対策ツールはパターンを照合します。主に、ファイルが表示するテキスト、つまり口座番号、国民識別番号、機密区分表示、キーワードを対象にします。人間のレビュー担当者はファイルを開き、レンダリングされたページを読みます。承認ワークフローは、見た内容について特定の人物が承認したことを記録します。
それらはすべてビューを読んでいます。削除されたコンテンツがそこにないことが保証されているのはビューだけです。なぜなら、ビューに存在しないことこそが、誰もが目指していた削除の定義だからです。
民間療法のような手段もありますし、それについては率直に言う価値があります。フラット化したPDFに書き出すと、この種の情報のかなりの部分は確かに失われます。そのため、多くのリリースプロセスは print-to-PDF の手順で終わります。ただし、作業用ファイルも失われます。数式、レイヤー、座標、下流システムや取引先自身のツールが必要とする構造です。予想どおり、受信者は元のファイルを求め、フラット化の手順が代替していたはずの管理の外で、その元ファイルが送られることになります。
APACでの読み解き
2つの地域がこの結果を具体的に示していますが、どちらも送信者の意図には関心がありません。
Singapore. Personal Data Protection Act は、組織が保有する、または管理下にある個人データについて保護義務を課しており、意図したかどうかにかかわらず、無許可の開示は無許可の開示です。入札回答書の改訂履歴に前回の入札者の数値が残っていれば、それは開示されたことになります。
韓国。 改正個人情報保護法は、2026年3月に法律第21445号として公布され、その主要規定は2026年9月11日に施行されました。Hunton Andrews Kurthの改正分析によると、この法律は重大なケースにおいて、企業の総収益の最大10%に達する行政罰金を認めており、組織が文書内に残したままにしておく個人データの量に関する計算を変えています。特定の管理者に対してISMS-P認証を義務付ける規定は2027年7月1日に施行され、技術的保護措置を主張するだけでなく、それを証明できることに期限付きの締切を設けています。
より詳細な control の対応表は、各国ページにあります。 Singapore と South Korea。
何が役立ち、何をしないのか
control は view ではなく file レイヤーで機能しなければなりません。実際には、これは2つのことを意味します。
1つ目は、形式が既定で保持するものの削除です。metadata、revision history、comments、document properties です。Glasswall Find and Redact は、文書が保存または共有される前に、指定されたデータパターンを文書から削除します。これにより、組織が事前に説明できるコンテンツに対処できます。
2つ目は再生成です。Content Disarm and Reconstruction は、ファイルを構成要素に分解し、それぞれをメーカーが公開した仕様に照らして検証し、その中間表現から新しいファイルを生成します。元のバイト列は通過しません。これが、再構築とクリーンアップの違いであり、仕様に存在しない構造を出力が継承しない理由です。
ここで率直に限界を述べます。人々が自分たちの control を過信していると論じる文章が、最後に私たちの control を過信するよう求めて終わるべきではないからです。どちらの control も何が sensitive かを決めません。書くべきではなかった可視テキストの段落は人間の問題であり、そのまま残ります。文書から personal data を削除しても、いかなる法的意味でも anonymisation にはなりませんし、そうであるかのように regulator に示すべきではありません。そして control が到達できるのは、そこを通過するようにルーティングされた file だけです。多くの組織では、それは図が示すよりも小さな集合です。
削除されるのは、そこにあると誰も知らなかった部分です。文書が実際に組織を離れる様子を見る限り、その部分こそが、行くべきではない場所へ届き続けています。
release process を所有している人に持っていくべき問いは、今週中に答えられるほど十分に絞られています。文書が外に出るとき、何がそれを検査するのか。そして、その検査は file を読んでいるのか、それとも page を読んでいるのか。
Sources
- Microsoft Security Blog: Storm-3168, agentic-driven cloud attacks using compromised service principals (25 September 2026)
- Sysdig discovered and reported the JADEPUFFER operation in July 2026, as cited in Microsoft's write-up
- Personal Information Protection Commission (Korea)
- ISMS-P certification scheme (KISA)
- Hunton Andrews Kurth: South Korea amends privacy law to authorise fines of up to 10% of total revenue
- PDPC Singapore: Personal Data Protection Act
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us