






Zero Trust Issues · #004
สิ่งที่คุณลบไปยังคงอยู่ในไฟล์
รายงานของ Microsoft เมื่อวันที่ 25 กันยายนเกี่ยวกับการเจาะระบบ Storm-3168 ขึ้นอยู่กับข้อมูลรับรองที่ถูกลบไปแล้วแต่ยังถูกอ่านได้อยู่ จากประวัติการแก้ไขของ issue สาธารณะ เอกสาร Office และ PDF ก็เก็บประวัติไว้ในลักษณะเดียวกัน ด้วยเหตุผลเดียวกัน และแทบไม่มีอะไรที่ตรวจสอบเอกสารขณะส่งออกจากองค์กรจะมองไปยังที่ที่ประวัตินั้นอยู่
เมื่อวันที่ 25 September 2026 Microsoft เผยแพร่รายงานเกี่ยวกับการเจาะระบบที่ติดตามในชื่อ Storm-3168 ซึ่งดำเนินการโดย JADEPUFFER, ผู้กระทำที่ Sysdig ค้นพบใน July 2026 และรายงานว่าเป็นปฏิบัติการ ransomware แบบ agentic ที่มีการบันทึกไว้เป็นครั้งแรก เนื้อหาส่วนใหญ่ของรายงานพูดถึงสิ่งที่เกิดขึ้นภายใน cloud tenant ด้วยความเร็วระดับเครื่อง: การสำรวจประมาณสิบห้าชั่วโมงครึ่ง ด้วยการดำเนินการอ่านที่สำเร็จมากกว่าสามร้อยครั้ง จากนั้นเป็นลำดับการทำลายที่กินเวลาราวเจ็ดนาที และเกี่ยวข้องกับความพยายามลบ storage accounts มากกว่าหนึ่งร้อยครั้ง
ส่วนที่คุ้มค่าจะหยิบมาใช้ อยู่ที่ตอนต้น ก่อนทั้งหมดนั้น
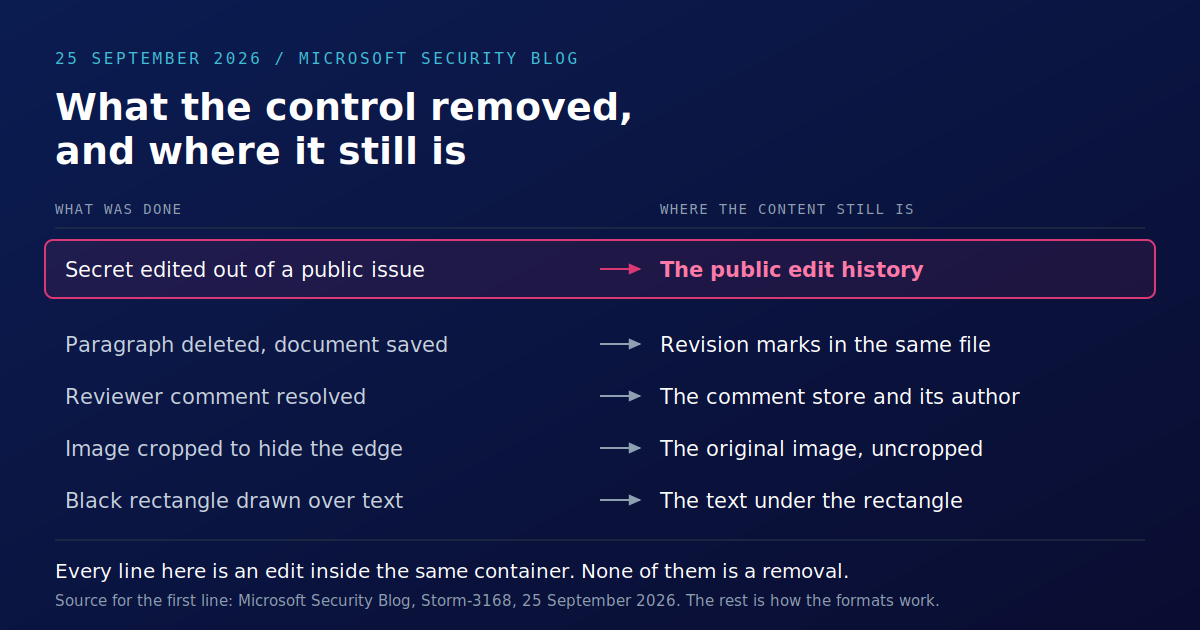
ผู้โจมตีมี client ID, client secret และ tenant ID ของ service principal ข้อมูลเหล่านี้ถูกโพสต์เป็น plaintext ไว้ใน GitHub issue สาธารณะโดยพนักงานขององค์กรที่ได้รับผลกระทบ ตามคำของ Microsoft, "the issue was later edited to remove the secret, but the secret remained accessible through the issue's public edit history".
ไม่มีใครที่เกี่ยวข้องทำอะไรผิดปกติ issue tracker เก็บ edit history ไว้เพราะผู้คนต้องการดูว่า thread เปลี่ยนไปอย่างไร คนที่ลบ secret ก็ลบมันออกจากมุมมอง การลบมันออกจากคอนเทนเนอร์เป็นอีกการกระทำหนึ่ง และการกระทำนั้นไม่มีปุ่ม
เอกสารทำงานในลักษณะเดียวกัน
นี่ไม่ใช่คุณสมบัติของ issue tracker แต่มันเป็นคุณสมบัติของทุกสิ่งที่เก็บประวัติของตัวเอง และ document formats ที่องค์กรของคุณใช้งานก็เต็มไปด้วยประวัติอยู่แล้วโดยการออกแบบ
การลบที่มีการติดตามจะถูกเก็บไว้ ไม่ได้ถูกทิ้งไป ลบย่อหน้าในเอกสาร Word โดยเปิด change tracking ไว้ แล้วข้อความจะยังคงอยู่ในไฟล์ในรูปของ revision mark เพื่อให้ตรวจทานหรือเรียกคืนได้ นั่นคือจุดประสงค์ทั้งหมดของฟีเจอร์นี้ มันจะหยุดเป็นฟีเจอร์ในทันทีที่ไฟล์ออกจากอาคารไปพร้อมกับ revisions ที่ยังอยู่ในนั้น
ความคิดเห็นที่แก้ไขแล้วก็ยังเป็นความคิดเห็นอยู่ การ resolve note ของ reviewer เป็นการทำเครื่องหมายว่าได้รับการจัดการแล้ว แต่มันไม่ได้ลบ note, หรือชื่อของผู้เขียน, หรือ timestamp ที่บอกว่ามีคนยกข้อโต้แย้งขึ้นมาช้าขนาดไหนในกระบวนการ
การครอปเป็นคำสั่งแสดงผล ครอปรูปถ่ายเพื่อลบสิ่งที่อยู่ตรงขอบออกไป และโดยค่าเริ่มต้น ข้อมูลภาพต้นฉบับยังคงอยู่ในไฟล์, การครอปบอกแอปพลิเคชันว่าควรแสดงส่วนใด Office มีตัวเลือกการบีบอัดแยกต่างหากโดยเฉพาะ เพราะการลบพื้นที่ที่ถูกครอปออกเป็นการกระทำที่แตกต่างออกไป ซึ่งต้องมีคนเลือกเอง
PDF อนุญาตให้ต่อท้ายแทนที่จะเขียนใหม่ รูปแบบนี้อนุญาตให้มี incremental update, การเปลี่ยนแปลงสามารถเขียนต่อท้ายไฟล์ได้ โดยปล่อยให้ออบเจ็กต์ก่อนหน้ายังคงอยู่ ซึ่งเป็นวิธีที่การลงลายเซ็นและการใส่คำอธิบายประกอบทำงานได้โดยไม่ต้องเขียนเอกสารทั้งฉบับใหม่ ผลลัพธ์ที่มองเห็นคือเวอร์ชันใหม่ แต่เวอร์ชันก่อนหน้าอาจยังอยู่ภายในไฟล์เดียวกัน
สี่เหลี่ยมสีดำก็คือสี่เหลี่ยมสีดำ การวาดรูปทรงทึบทับชื่อทำให้ผู้อ่านมองไม่เห็น และไม่มีใครอื่นอีก ข้อความที่อยู่ข้างใต้ยังคงเป็นข้อความ ยังเลือกได้ และยังดึงออกมาได้โดยไลบรารีใดก็ตามที่อ่าน content stream
ทั้งหมดนี้ไม่ใช่เรื่องลึกลับ และไม่มีข้อใดเป็นช่องโหว่ พฤติกรรมเหล่านี้แต่ละอย่างมีอยู่เพราะมีคนที่สมเหตุสมผลต้องการมัน มันรวมกันเป็นข้อเท็จจริงเดียวที่กระบวนการเผยแพร่แทบไม่เคยคำนึงถึง: เอกสารที่คุณส่งออกไป ไม่ใช่เอกสารที่คุณกำลังมองอยู่
เหตุใดการควบคุมขาออกจึงไม่ตรวจจับมัน
ลองถามดูว่าอะไรคือสิ่งที่ตรวจสอบเอกสารจริง ๆ ขณะที่มันออกจากองค์กร
เครื่องมือป้องกันการรั่วไหลของข้อมูลจะจับคู่รูปแบบต่าง ๆ โดยส่วนใหญ่จะดูจากข้อความที่ไฟล์แสดง, เช่น หมายเลขบัญชี, หมายเลขประจำตัวประชาชน, เครื่องหมายการจัดชั้นความลับ, คำสำคัญ ผู้ตรวจทานที่เป็นมนุษย์จะเปิดไฟล์และอ่านหน้าที่แสดงผล กระบวนการอนุมัติจะบันทึกว่าบุคคลที่มีชื่อระบุได้ลงนามรับรองสิ่งที่ตนเห็น
ทุกอย่างเหล่านั้นกำลังอ่านมุมมอง มุมมองคือที่เดียวที่เนื้อหาที่ถูกนำออกไปจะไม่อยู่แน่นอน เพราะการไม่อยู่ในมุมมองคือคำจำกัดความของการถูกนำออกไปที่ทุกคนกำลังพยายามทำให้เป็นจริง
มีวิธีแก้แบบพื้นบ้านอยู่ และควรพูดอย่างตรงไปตรงมา การส่งออกเป็น PDF แบบแบนจะตัดเนื้อหาส่วนใหญ่เหล่านี้ออกไปจริง นี่จึงเป็นเหตุผลที่กระบวนการเผยแพร่จำนวนมากจบลงด้วยขั้นตอนพิมพ์เป็น PDF แต่ก็ทำลายไฟล์งานด้วย, ทั้งสูตร, เลเยอร์, พิกัด, โครงสร้างที่ระบบปลายทางหรือเครื่องมือของคู่สัญญาต้องใช้ ผลลัพธ์ที่คาดเดาได้คือผู้รับจะขอไฟล์ต้นฉบับ และไฟล์ต้นฉบับก็ถูกส่งออกไปนอกการควบคุมที่ขั้นตอนการทำให้แบนทำหน้าที่แทน
การอ่านใน APAC
สองเขตอำนาจทำให้ผลลัพธ์นี้เห็นภาพชัด และทั้งสองแห่งไม่ได้สนใจว่าผู้ส่งตั้งใจอะไร
สิงคโปร์. พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลกำหนดภาระหน้าที่ในการคุ้มครองไว้กับองค์กร โดยครอบคลุมข้อมูลส่วนบุคคลที่อยู่ในความครอบครองหรืออยู่ภายใต้การควบคุมขององค์กร และการเปิดเผยโดยไม่ได้รับอนุญาตก็คือการเปิดเผยโดยไม่ได้รับอนุญาต ไม่ว่าผู้ใดจะตั้งใจเปิดเผยหรือไม่ก็ตาม การตอบสนองต่อการประมูลที่มีตัวเลขของผู้เสนอราคาก่อนหน้าอยู่ในประวัติการแก้ไข ได้เปิดเผยตัวเลขดังกล่าวแล้ว
South Korea. Personal Information Protection Act ฉบับแก้ไขได้รับการประกาศใช้เป็น Act No. 21445 ในเดือนมีนาคม 2026 และบทบัญญัติหลักมีผลบังคับใช้เมื่อ 11 กันยายน 2026 โดยให้อำนาจปรับทางปกครองได้สูงสุด 10% ของรายได้รวมของบริษัทในกรณีที่มีความร้ายแรงสูง ตามที่ Hunton Andrews Kurth รายงานไว้ในการวิเคราะห์การแก้ไขดังกล่าว ซึ่งเปลี่ยนสมการว่าหน่วยงานหนึ่งยินดีจะปล่อยให้ข้อมูลส่วนบุคคลค้างอยู่ในเอกสารมากเพียงใด บทบัญญัติที่กำหนดให้การรับรอง ISMS-P เป็นข้อบังคับสำหรับผู้ควบคุมบางประเภทจะมีผลตามมาในวันที่ 1 กรกฎาคม 2027 ซึ่งทำให้มีเส้นตายที่ระบุวันที่ชัดเจนสำหรับการแสดงหลักฐานว่ามีมาตรการป้องกันทางเทคนิคจริง ไม่ใช่เพียงกล่าวอ้าง
แผนผังการควบคุมแบบครบถ้วนสำหรับทั้งสองประเทศอยู่ในหน้าประเทศของเรา: Singapore และ South Korea.
สิ่งที่ช่วยได้ และสิ่งที่มันไม่ได้ทำ
การควบคุมต้องทำงานที่ระดับไฟล์ ไม่ใช่ที่ระดับมุมมอง ซึ่งในทางปฏิบัติหมายถึงสองเรื่อง
อย่างแรกคือการนำสิ่งที่รูปแบบไฟล์เก็บไว้โดยค่าเริ่มต้นออกไป, เช่น เมตาดาตา, ประวัติการแก้ไข, ความคิดเห็น, คุณสมบัติของเอกสาร Glasswall Find and Redact จะลบรูปแบบข้อมูลที่มีชื่อระบุได้ออกจากเอกสารก่อนที่จะถูกจัดเก็บหรือแชร์ ซึ่งจัดการกับเนื้อหาที่องค์กรสามารถอธิบายล่วงหน้าได้
อย่างที่สองคือการสร้างใหม่ Content Disarm and Reconstruction จะถอดแยกไฟล์ออกเป็นส่วนประกอบ ตรวจสอบแต่ละส่วนเทียบกับข้อกำหนดที่ผู้ผลิตเผยแพร่ไว้ และสร้างไฟล์ใหม่จากการแทนค่านั้น ไบต์ต้นฉบับจะไม่ถูกส่งผ่านไป ซึ่งเป็นความแตกต่างระหว่างการสร้างขึ้นใหม่กับการทำความสะอาด และเป็นเหตุผลที่ผลลัพธ์ไม่สืบทอดโครงสร้างที่ข้อกำหนดไม่ได้รองรับ
ตอนนี้มาถึงข้อจำกัดอย่างตรงไปตรงมา, เพราะบทความที่โต้แย้งว่าผู้คนไว้วางใจการควบคุมของตนมากเกินไป ไม่ควรจบลงด้วยการขอให้คุณไว้วางใจของเรามากเกินไป การควบคุมทั้งสองแบบไม่ได้ตัดสินว่าอะไรเป็นข้อมูลอ่อนไหว, ย่อหน้าของข้อความที่มองเห็นได้ซึ่งไม่ควรถูกเขียนขึ้นตั้งแต่แรกเป็นปัญหาของมนุษย์ และก็ยังคงเป็นเช่นนั้น การนำข้อมูลส่วนบุคคลออกจากเอกสารไม่ใช่การทำให้ไม่สามารถระบุตัวตนได้ในความหมายทางกฎหมายใด ๆ และไม่ควรมีใครนำไปเสนอแก่หน่วยงานกำกับดูแลราวกับว่าเป็นเช่นนั้น และการควบคุมจะเข้าถึงได้เฉพาะไฟล์ที่ถูกส่งผ่านมันเท่านั้น ซึ่งในองค์กรส่วนใหญ่เป็นชุดที่เล็กกว่าที่แผนภาพแสดงไว้
สิ่งที่มันนำออกไปคือส่วนที่ไม่มีใครรู้ว่ามีอยู่ จากหลักฐานของวิธีที่เอกสารออกจากองค์กรจริง ๆ นั่นคือส่วนที่มักจะไปโผล่ในที่ที่ไม่ควรอยู่
คำถามที่ควรนำไปถามผู้ที่เป็นเจ้าของกระบวนการเผยแพร่นั้นแคบพอที่จะตอบได้ภายในสัปดาห์นี้, เมื่อเอกสารออกไป, ใครเป็นผู้ตรวจสอบมัน และการตรวจสอบนั้นกำลังอ่านไฟล์หรือกำลังอ่านหน้าอยู่?
Sources
- Microsoft Security Blog: Storm-3168, agentic-driven cloud attacks using compromised service principals (25 September 2026)
- Sysdig discovered and reported the JADEPUFFER operation in July 2026, as cited in Microsoft's write-up
- Personal Information Protection Commission (Korea)
- ISMS-P certification scheme (KISA)
- Hunton Andrews Kurth: South Korea amends privacy law to authorise fines of up to 10% of total revenue
- PDPC Singapore: Personal Data Protection Act
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us