






Zero Trust Issues · #004
Apa yang anda padamkan masih ada dalam fail
Catatan Microsoft pada 25 September tentang pencerobohan Storm-3168 bergantung pada satu kelayakan yang telah dipadam tetapi tetap dibaca, daripada sejarah suntingan isu awam. Dokumen Office dan PDF menyimpan sejarah dengan cara yang sama, atas sebab yang sama, dan hampir tiada apa yang memeriksa dokumen ketika ia keluar dari organisasi melihat tempat sejarah itu berada.
Pada 25 September 2026 Microsoft menerbitkan catatannya tentang satu pencerobohan yang dijejaki sebagai Storm-3168, dijalankan oleh JADEPUFFER, seorang pelaku yang ditemui Sysdig pada Julai 2026 dan dilaporkan sebagai operasi ransomware agentik yang pertama didokumentasikan. Kebanyakan penulisan itu berkisar tentang apa yang berlaku di dalam penyewa awan pada kelajuan mesin: kira-kira lima belas setengah jam penyenaraian dengan lebih daripada tiga ratus operasi baca yang berjaya, kemudian urutan pemusnahan yang berlangsung kira-kira tujuh minit dan melibatkan lebih seratus percubaan untuk memadam akaun storan.
Bahagian yang patut dipinjam ialah di permulaan, sebelum semua itu.
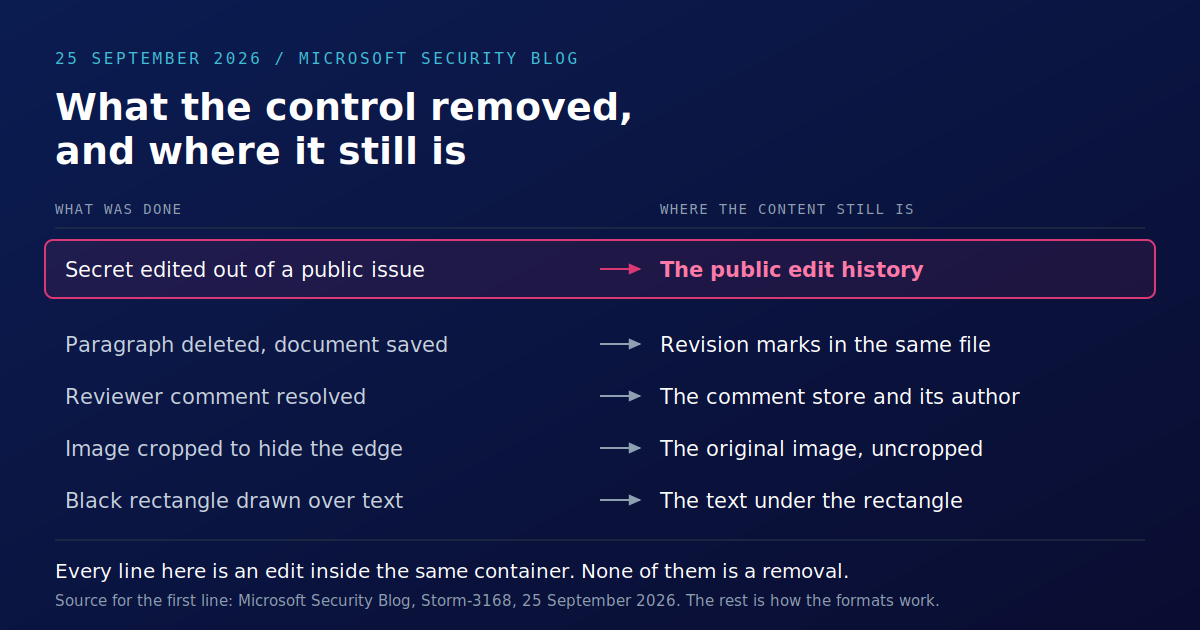
Penyerang itu memegang client ID, client secret dan tenant ID bagi service principal. Semua itu telah disiarkan, dalam plaintext, dalam isu GitHub awam oleh seorang pekerja organisasi yang terjejas. Dalam kata-kata Microsoft, "isu itu kemudian disunting untuk mengalih keluar secret, tetapi secret itu kekal boleh diakses melalui sejarah suntingan awam isu tersebut".
Tiada sesiapa yang terlibat melakukan sesuatu yang luar biasa. Sistem penjejak isu menyimpan sejarah suntingan kerana orang mahu melihat bagaimana sesuatu perbincangan berubah. Orang yang mengalih keluar secret itu mengalih keluarnya daripada paparan. Mengalih keluarnya daripada bekas ialah operasi yang berbeza, dan operasi itu tiada butang.
Dokumen berfungsi dengan cara yang sama
Ini bukan sifat sistem penjejak isu. Ini ialah sifat apa sahaja yang menyimpan sejarahnya sendiri, dan format dokumen yang digunakan organisasi anda penuh dengan sejarah secara reka bentuk.
Pemadaman yang dijejak disimpan, bukan dibuang. Padamkan satu perenggan dalam dokumen Word dengan penjejakan perubahan dihidupkan dan teks itu dikekalkan dalam fail sebagai tanda semakan supaya ia boleh disemak atau dipulihkan semula. Itulah tujuan ciri ini sepenuhnya. Ciri itu berhenti menjadi ciri pada saat fail itu keluar dari bangunan dengan semakan masih ada di dalamnya.
Komen yang diselesaikan masih merupakan komen. Menyelesaikan nota penyemak menandakan bahawa ia telah ditangani. Ia tidak mengalih keluar nota itu, atau nama orang yang menulisnya, atau cap masa yang menunjukkan betapa lewatnya dalam proses seseorang membangkitkan bantahan itu.
Crop ialah arahan paparan. Crop foto untuk mengalih keluar apa yang berada di tepi dan, secara lalai, data imej asal kekal dalam fail: crop memberitahu aplikasi bahagian mana yang hendak dipaparkan. Office menyertakan pilihan pemampatan berasingan tepat kerana memadam kawasan yang dipotong ialah tindakan berbeza yang perlu dipilih oleh seseorang.
PDF dibenarkan menambah, bukan menulis semula. Format ini membenarkan kemas kini tambahan: perubahan boleh ditulis di hujung fail, meninggalkan objek terdahulu di tempatnya, itulah cara penandatanganan dan anotasi berfungsi tanpa menulis semula keseluruhan dokumen. Hasil yang kelihatan ialah versi baharu. Versi terdahulu masih boleh berada dalam fail yang sama.
Segi empat hitam ialah segi empat. Melukis bentuk berisi di atas nama menyembunyikannya daripada pembaca, dan daripada orang lain. Objek teks di bawahnya masih teks, masih boleh dipilih, masih boleh diekstrak oleh mana-mana pustaka yang membaca content stream.
Tiada satu pun daripada ini yang kabur, dan tiada satu pun daripadanya ialah kelemahan. Setiap satu daripada tingkah laku ini wujud kerana seseorang yang munasabah menginginkannya. Kesemuanya membawa kepada satu fakta yang jarang diambil kira oleh proses pelepasan: dokumen yang anda hantar bukan dokumen yang anda sedang lihat.
Mengapa kawalan pada laluan keluar tidak menangkapnya
Tanya apa sebenarnya yang memeriksa dokumen ketika ia meninggalkan organisasi.
Alat pencegahan kehilangan data memadankan corak, kebanyakannya pada teks yang dipaparkan oleh fail itu: nombor akaun, nombor kad pengenalan, tanda pengelasan, kata kunci. Seorang penyemak manusia membuka fail dan membaca halaman yang dipaparkan. Aliran kerja kelulusan merekodkan bahawa seorang individu yang dinamakan telah meluluskan apa yang mereka lihat.
Setiap satu daripada itu membaca paparan. Paparan ialah satu-satunya tempat kandungan yang dibuang dijamin tidak berada, kerana ketiadaan daripada paparan ialah takrif bagi dibuang yang sedang diusahakan oleh semua orang.
Ada satu ubat tradisional, dan wajar untuk jujur mengenainya. Mengeksport ke PDF yang diratakan memang membuang sebahagian besar bahan ini, sebab itulah begitu banyak proses pelepasan berakhir dengan langkah cetak ke PDF. Ia juga memusnahkan fail kerja, formula, lapisan, koordinat, struktur yang diperlukan oleh sistem hiliran atau alat pihak lawan sendiri. Hasil yang boleh dijangka ialah penerima meminta versi asal, dan versi asal dihantar di luar kawalan yang diwakili oleh langkah perataan itu.
Bacaan APAC
Dua wilayah menjadikan akibat itu nyata, dan kedua-duanya tidak berminat dengan apa yang dimaksudkan oleh penghantar.
Singapore. Personal Data Protection Act meletakkan kewajipan perlindungan pada organisasi, meliputi data peribadi yang berada dalam milikan atau di bawah kawalannya, dan pendedahan tanpa kebenaran ialah pendedahan tanpa kebenaran sama ada sesiapa berniat untuk mendedahkannya atau tidak. Respons tender yang membawa angka pembida terdahulu dalam sejarah semakannya telah mendedahkannya.
South Korea. Personal Information Protection Act yang dipinda telah diisytiharkan sebagai Act No. 21445 pada Mac 2026 dan peruntukan utamanya berkuat kuasa pada 11 September 2026. Ia membenarkan denda pentadbiran sehingga 10% daripada jumlah hasil syarikat dalam kes berkeparahan tinggi, seperti yang dilaporkan oleh Hunton Andrews Kurth dalam analisis pindaan itu, yang mengubah pengiraan tentang berapa banyak data peribadi yang sanggup dibiarkan oleh sesebuah organisasi tersimpan dalam dokumen. Peruntukan yang menjadikan pensijilan ISMS-P wajib bagi pengawal tertentu menyusul pada 1 July 2027, yang meletakkan tarikh akhir yang jelas untuk dapat membuktikan perlindungan teknikal itu, bukannya sekadar mendakwanya.
Pemetaan kawalan yang lebih lengkap untuk kedua-duanya ada pada halaman negara kami: Singapore dan South Korea.
Apa yang membantu, dan apa yang tidak dilakukannya
Kawalan itu mesti berfungsi pada lapisan fail, bukannya pada paparan, yang bermaksud dua perkara dalam amalan.
Yang pertama ialah penyingkiran apa yang dikekalkan oleh format secara lalai, metadata, sejarah semakan, komen, sifat dokumen. Glasswall Find and Redact mengalih keluar corak data yang dinamakan daripada dokumen sebelum ia disimpan atau dikongsi, yang menangani kandungan yang boleh dihuraikan oleh organisasi terlebih dahulu.
Yang kedua ialah penjanaan semula. Content Disarm and Reconstruction menyahhimpunkan fail kepada bahagian komponennya, mengesahkan setiap satu terhadap spesifikasi yang diterbitkan oleh pengeluar dan menghasilkan fail baharu daripada perwakilan perantaraan itu. Bait asal tidak melalui proses itu, itulah perbezaan antara bina semula dan pembersihan, dan sebab output tidak mewarisi struktur yang tidak mempunyai tempat dalam spesifikasi.
Sekarang had yang jujur, kerana sebuah tulisan yang berhujah bahawa orang terlalu mempercayai kawalan mereka tidak sepatutnya berakhir dengan meminta anda terlalu mempercayai kawalan kami. Tiada satu pun kawalan menentukan apa yang sensitif: satu perenggan teks yang kelihatan yang tidak sepatutnya pernah ditulis ialah masalah manusia dan kekal sebagai masalah manusia. Mengeluarkan data peribadi daripada dokumen bukanlah penyahnamaan dalam apa-apa erti undang-undang, dan tiada siapa patut membentangkannya kepada pengawal selia seolah-olah ia begitu. Dan sesuatu kawalan hanya akan mencapai fail yang dihalakan melaluinya, yang dalam kebanyakan organisasi ialah set yang lebih kecil daripada yang ditunjukkan oleh rajah.
Apa yang dibuangnya ialah bahagian yang tiada siapa tahu ada di situ. Berdasarkan bukti tentang bagaimana dokumen benar-benar meninggalkan organisasi, itulah bahagian yang terus muncul di tempat yang tidak sepatutnya.
Soalan yang wajar dibawa kepada sesiapa yang memiliki proses pelepasan cukup sempit untuk dijawab minggu ini, apabila sesuatu dokumen keluar, apa yang memeriksanya, dan adakah pemeriksaan itu membaca fail atau membaca halaman?
Sources
- Microsoft Security Blog: Storm-3168, agentic-driven cloud attacks using compromised service principals (25 September 2026)
- Sysdig discovered and reported the JADEPUFFER operation in July 2026, as cited in Microsoft's write-up
- Personal Information Protection Commission (Korea)
- ISMS-P certification scheme (KISA)
- Hunton Andrews Kurth: South Korea amends privacy law to authorise fines of up to 10% of total revenue
- PDPC Singapore: Personal Data Protection Act
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us