






Zero Trust Issues · #004
Apa yang Anda hapus masih ada di dalam file
Catatan Microsoft pada 25 September tentang intrusi Storm-3168 berpusat pada sebuah kredensial yang dihapus dan tetap terbaca juga, dari riwayat edit sebuah issue publik. Dokumen Office dan PDF menyimpan riwayat dengan cara yang sama, untuk alasan yang sama, dan hampir tidak ada yang memeriksa dokumen saat keluar dari organisasi yang melihat ke tempat riwayat itu berada.
Pada 25 September 2026 Microsoft menerbitkan catatannya tentang sebuah intrusi yang dilacak sebagai Storm-3168, dijalankan oleh JADEPUFFER, sebuah pelaku yang ditemukan Sysdig pada Juli 2026 dan dilaporkan sebagai operasi ransomware agentic terdokumentasi pertama. Sebagian besar tulisan itu membahas apa yang terjadi di dalam sebuah cloud tenant dengan kecepatan mesin, sekitar lima belas setengah jam enumerasi dengan lebih dari tiga ratus operasi baca yang berhasil, lalu urutan destruktif yang berlangsung kira-kira tujuh menit dan melibatkan lebih dari seratus upaya untuk menghapus storage account.
Bagian yang layak dipinjam ada di awal, sebelum semua itu.
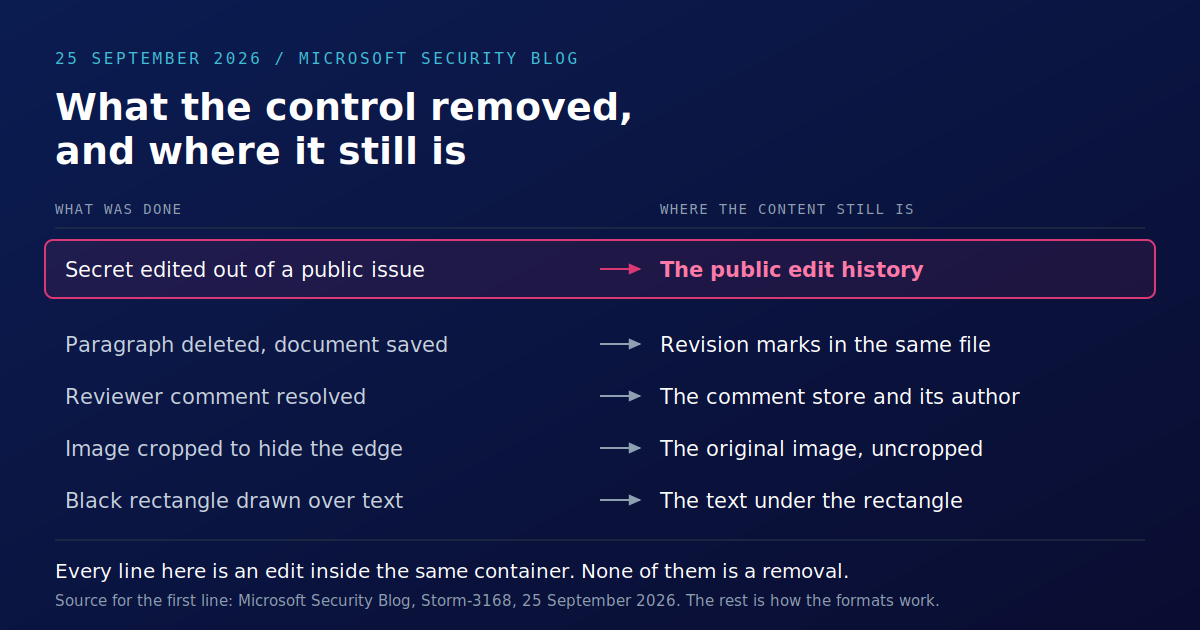
Pelaku memiliki client ID, client secret, dan tenant ID milik service principal. Itu telah diposting, dalam plaintext, di sebuah issue GitHub publik oleh seorang karyawan organisasi yang terdampak. Dalam kata-kata Microsoft, "issue tersebut kemudian diedit untuk menghapus secret, tetapi secret tetap dapat diakses melalui riwayat edit publik issue itu".
Tidak ada pihak yang terlibat melakukan sesuatu yang tidak biasa. Sebuah issue tracker menyimpan riwayat edit karena orang ingin melihat bagaimana sebuah thread berubah. Orang yang menghapus secret menghapusnya dari tampilan. Menghapusnya dari container adalah operasi yang berbeda, dan operasi itu tidak memiliki tombol.
Dokumen bekerja dengan cara yang sama
Ini bukan sifat issue tracker. Ini adalah sifat dari apa pun yang menyimpan riwayat dirinya sendiri, dan format dokumen yang digunakan organisasi Anda penuh dengan riwayat secara desain.
Penghapusan yang dilacak disimpan, bukan dibuang. Hapus sebuah paragraf di dokumen Word dengan change tracking aktif dan teksnya tetap dipertahankan di file sebagai tanda revisi agar dapat ditinjau atau dipulihkan. Itulah inti dari fitur tersebut. Fitur itu berhenti menjadi fitur pada saat file keluar dari gedung dengan revisi masih ada di dalamnya.
Komentar yang diselesaikan tetaplah komentar. Menyelesaikan catatan peninjau menandainya sebagai sudah ditangani. Itu tidak menghapus catatan tersebut, atau nama orang yang menulisnya, atau stempel waktu yang menunjukkan seberapa terlambat dalam proses seseorang mengajukan keberatan.
Crop adalah instruksi tampilan. Crop sebuah foto untuk menghapus apa yang ada di tepi dan, secara default, data gambar asli tetap berada di file, crop memberi tahu aplikasi bagian mana yang harus ditampilkan. Office menyertakan opsi kompresi terpisah justru karena menghapus area yang terpotong adalah tindakan berbeda yang harus dipilih seseorang.
PDF diizinkan menambahkan, bukan menulis ulang. Format ini mengizinkan incremental update, sebuah perubahan dapat ditulis di akhir file, membiarkan objek sebelumnya tetap ada, itulah cara signing dan annotation bekerja tanpa menulis ulang seluruh dokumen. Hasil yang terlihat adalah versi baru. Versi sebelumnya masih bisa berada di dalam file yang sama.
Persegi panjang hitam adalah persegi panjang. Menggambar bentuk terisi di atas sebuah nama menyembunyikannya dari pembaca, dan dari siapa pun selain itu. Objek teks di bawahnya tetaplah teks, tetap dapat dipilih, tetap dapat diekstrak oleh library apa pun yang membaca content stream.
Tidak ada satu pun dari ini yang samar, dan tidak ada satu pun yang merupakan kerentanan. Setiap perilaku ini ada karena seseorang yang masuk akal menginginkannya. Semuanya menghasilkan satu fakta yang jarang diperhitungkan oleh proses rilis, dokumen yang Anda kirim bukanlah dokumen yang sedang Anda lihat.
Mengapa kontrol saat keluar tidak menangkapnya
Tanyakan apa yang sebenarnya memeriksa sebuah dokumen saat meninggalkan organisasi.
Perangkat pencegahan kehilangan data mencocokkan pola, sebagian besar pada teks yang ditampilkan file: nomor akun, nomor identitas nasional, penanda klasifikasi, kata kunci. Seorang peninjau manusia membuka file dan membaca halaman yang dirender. Sebuah alur kerja persetujuan mencatat bahwa orang yang disebutkan namanya telah menyetujui apa yang mereka lihat.
Masing-masing dari itu membaca tampilan. Tampilan adalah satu-satunya tempat konten yang dihapus dijamin tidak berada, karena tidak hadir di tampilan adalah definisi dari dihapus yang sedang diupayakan semua orang.
Ada obat rumahan, dan ada baiknya jujur tentang hal itu. Mengekspor ke PDF yang diratakan memang menghapus cukup banyak materi ini, itulah sebabnya begitu banyak proses rilis berakhir dengan langkah cetak ke PDF. Itu juga menghancurkan file kerja, rumus, lapisan, koordinat, struktur yang dibutuhkan oleh sistem hilir atau alat milik pihak lawan. Hasil yang dapat diprediksi adalah penerima meminta versi asli, dan versi asli dikirim ke luar kendali yang diwakili oleh langkah perataan itu.
Pembacaan APAC
Dua wilayah membuat konsekuensinya menjadi konkret, dan tidak satu pun dari keduanya tertarik pada apa yang dimaksud pengirim.
Singapura. Personal Data Protection Act menempatkan kewajiban perlindungan pada organisasi, mencakup data pribadi yang dimilikinya atau berada di bawah kendalinya, dan pengungkapan tanpa izin tetaplah pengungkapan tanpa izin, terlepas dari ada atau tidaknya niat untuk mengungkapkannya. Sebuah respons tender yang membawa angka penawar sebelumnya dalam riwayat revisinya telah mengungkapkannya.
Korea Selatan. Undang-Undang Perlindungan Informasi Pribadi yang telah diamendemen diumumkan sebagai Act No. 21445 pada Maret 2026 dan ketentuan utamanya mulai berlaku pada 11 September 2026. Undang-undang ini mengizinkan denda administratif hingga 10% dari total pendapatan perusahaan dalam kasus dengan tingkat keparahan tinggi, sebagaimana dilaporkan oleh Hunton Andrews Kurth dalam analisisnya atas amendemen tersebut, yang mengubah perhitungan tentang seberapa banyak data pribadi yang bersedia dibiarkan tetap berada dalam dokumen oleh suatu organisasi. Ketentuan yang mewajibkan sertifikasi ISMS-P bagi pengendali tertentu mulai berlaku pada 1 Juli 2027, yang menetapkan tenggat waktu yang jelas untuk dapat membuktikan perlindungan teknis, bukan sekadar menyatakannya.
Pemetaan kontrol yang lebih lengkap untuk keduanya ada di halaman negara kami: Singapore dan South Korea.
Apa yang membantu, dan apa yang tidak dilakukannya
Kontrol harus bekerja pada lapisan file, bukan pada tampilan, yang dalam praktiknya berarti dua hal.
Yang pertama adalah penghapusan apa yang dipertahankan format secara default, metadata, riwayat revisi, komentar, properti dokumen. Glasswall Find and Redact menghapus pola data yang disebutkan dari dokumen sebelum disimpan atau dibagikan, yang menangani konten yang dapat dijelaskan organisasi sebelumnya.
Yang kedua adalah regenerasi. Content Disarm and Reconstruction menguraikan file menjadi bagian-bagian komponennya, memvalidasi masing-masing terhadap spesifikasi yang diterbitkan produsen, dan membuat file baru dari representasi perantara tersebut. Byte asli tidak melewatinya, itulah perbedaan antara pembangunan ulang dan pembersihan, serta alasan output tidak mewarisi struktur yang tidak memiliki tempat dalam spesifikasi.
Sekarang batasannya secara jujur, karena sebuah tulisan yang berargumen bahwa orang terlalu mempercayai kontrol mereka tidak seharusnya berakhir dengan meminta Anda terlalu mempercayai kontrol kami. Tidak satu pun kontrol memutuskan apa yang sensitif, sebuah paragraf teks yang terlihat dan seharusnya tidak pernah ditulis adalah masalah manusia dan tetaplah demikian. Menghapus data pribadi dari sebuah dokumen bukan anonimisasi dalam arti hukum apa pun, dan tidak seorang pun boleh menyajikannya kepada regulator seolah-olah itu anonimisasi. Dan sebuah kontrol hanya pernah menjangkau file yang dialirkan melaluinya, yang dalam kebanyakan organisasi merupakan kumpulan yang lebih kecil daripada yang disiratkan diagram.
Yang dihapusnya adalah bagian yang tidak diketahui siapa pun ada di sana. Berdasarkan bukti tentang bagaimana dokumen benar-benar meninggalkan organisasi, itulah bagian yang terus muncul di tempat yang seharusnya tidak.
Pertanyaan yang layak diajukan kepada siapa pun yang memiliki proses rilis cukup sempit untuk dijawab minggu ini, ketika sebuah dokumen keluar, apa yang memeriksanya, dan apakah pemeriksaan itu membaca file atau membaca halaman?
Sources
- Microsoft Security Blog: Storm-3168, agentic-driven cloud attacks using compromised service principals (25 September 2026)
- Sysdig discovered and reported the JADEPUFFER operation in July 2026, as cited in Microsoft's write-up
- Personal Information Protection Commission (Korea)
- ISMS-P certification scheme (KISA)
- Hunton Andrews Kurth: South Korea amends privacy law to authorise fines of up to 10% of total revenue
- PDPC Singapore: Personal Data Protection Act
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us