






Zero Trust Issues · #004
Những gì bạn đã xóa vẫn còn trong tệp
Bản tường thuật ngày 25 tháng 9 của Microsoft về vụ xâm nhập Storm-3168 xoay quanh một thông tin xác thực đã bị xóa nhưng vẫn được đọc, lấy từ lịch sử chỉnh sửa của một vấn đề công khai. Tài liệu Office và PDF cũng lưu giữ lịch sử theo cùng cách, vì cùng một lý do, và hầu như không có gì kiểm tra một tài liệu trên đường rời khỏi một tổ chức lại nhìn vào nơi lịch sử đó tồn tại.
Vào ngày 25 tháng 9 năm 2026, Microsoft đã công bố tường thuật của mình về một vụ xâm nhập mà họ theo dõi với tên Storm-3168, do JADEPUFFER thực hiện, một tác nhân mà Sysdig phát hiện vào tháng 7 năm 2026 và báo cáo là hoạt động ransomware agentic đầu tiên được ghi nhận. Phần lớn bài viết nói về những gì đã xảy ra bên trong một tenant đám mây ở tốc độ máy, khoảng mười lăm tiếng rưỡi thăm dò với hơn ba trăm thao tác đọc thành công, rồi một chuỗi phá hoại kéo dài khoảng bảy phút và liên quan đến hơn một trăm lần cố gắng xóa các tài khoản lưu trữ.
Phần đáng để học hỏi nằm ở ngay đầu, trước tất cả những điều đó.
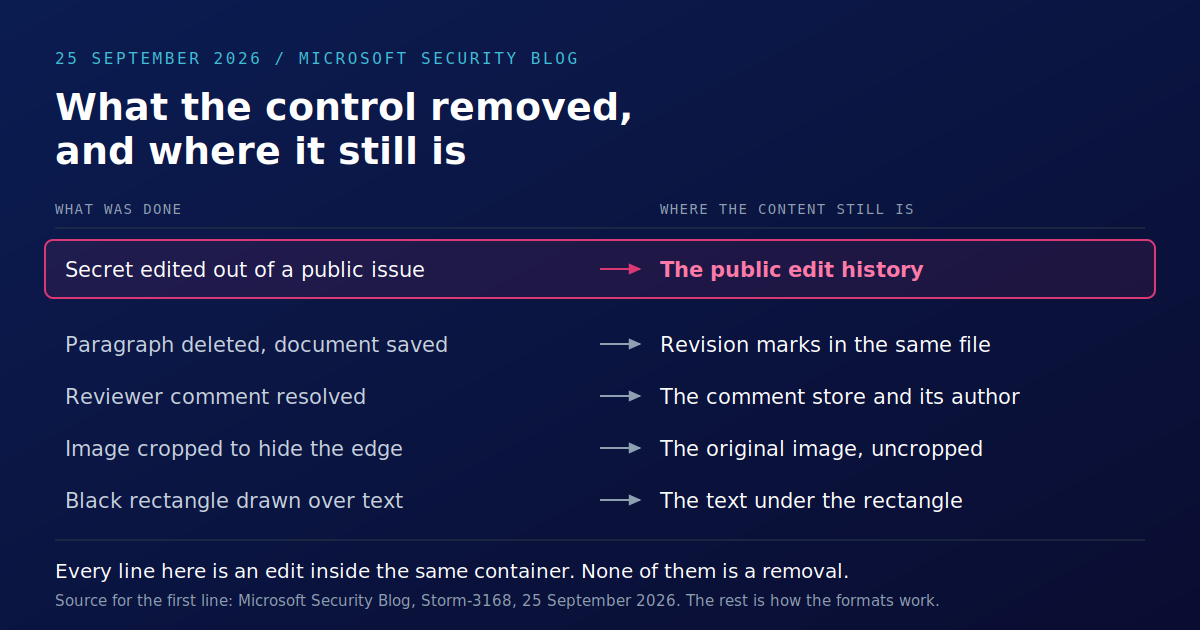
Kẻ tấn công nắm giữ client ID, client secret và tenant ID của một service principal. Những thông tin này đã được đăng, dưới dạng plaintext, trong một GitHub issue công khai bởi một nhân viên của tổ chức bị ảnh hưởng. Theo lời Microsoft, "issue sau đó đã được chỉnh sửa để xóa secret, nhưng secret vẫn có thể truy cập thông qua lịch sử chỉnh sửa công khai của issue".
Không ai liên quan làm điều gì bất thường. Một issue tracker giữ lịch sử chỉnh sửa vì người ta muốn xem một chuỗi thảo luận đã thay đổi như thế nào. Người đã xóa secret đã xóa nó khỏi chế độ xem. Xóa nó khỏi vùng chứa là một thao tác khác, và thao tác đó không có nút bấm.
Tài liệu hoạt động theo cùng một cách
Đây không phải là thuộc tính của issue tracker. Đây là thuộc tính của bất cứ thứ gì lưu trữ lịch sử của chính nó, và các định dạng tài liệu mà tổ chức của bạn đang dùng vốn đã đầy lịch sử theo thiết kế.
Một lần xóa được theo dõi là được lưu lại, không phải bị loại bỏ. Xóa một đoạn trong tài liệu Word khi bật theo dõi thay đổi sẽ giữ lại văn bản trong tệp dưới dạng một dấu sửa đổi để có thể xem xét hoặc khôi phục. Đó là toàn bộ mục đích của tính năng này. Nó không còn là tính năng nữa vào thời điểm tệp rời khỏi tòa nhà mà vẫn còn các bản sửa đổi bên trong.
Các bình luận đã được giải quyết vẫn là bình luận. Giải quyết một ghi chú của người duyệt đánh dấu rằng nó đã được xử lý. Nó không xóa ghi chú, cũng không xóa tên của người đã viết nó, hay dấu thời gian cho biết ai đó đã nêu phản đối muộn đến mức nào trong quy trình.
Cắt ảnh là một chỉ dẫn hiển thị. Cắt một bức ảnh để loại bỏ phần ở mép và, theo mặc định, dữ liệu ảnh gốc vẫn nằm trong tệp: thao tác cắt chỉ cho ứng dụng biết phần nào cần hiển thị. Office cung cấp một tùy chọn nén riêng chính xác vì việc xóa các vùng bị cắt đi là một hành động riêng biệt mà ai đó phải chọn.
PDF được phép nối thêm thay vì ghi lại. Định dạng này cho phép cập nhật gia tăng: một thay đổi có thể được ghi vào cuối tệp, giữ nguyên các đối tượng trước đó, đó là cách ký và chú thích hoạt động mà không cần ghi lại toàn bộ tài liệu. Kết quả hiển thị là phiên bản mới. Phiên bản trước đó vẫn có thể nằm trong cùng một tệp.
Một hình chữ nhật đen chỉ là một hình chữ nhật. Vẽ một hình tô kín đè lên một cái tên sẽ che nó khỏi người đọc, và khỏi không ai khác. Đối tượng văn bản bên dưới vẫn là văn bản, vẫn có thể chọn, vẫn có thể được trích xuất bởi bất kỳ thư viện nào đọc content stream.
Không có điều nào trong số này là bí ẩn, và cũng không có điều nào là lỗ hổng. Mỗi hành vi này tồn tại vì có người hợp lý muốn nó như vậy. Chúng cộng lại thành một sự thật duy nhất mà quy trình phát hành hiếm khi tính đến: tài liệu bạn gửi đi không phải là tài liệu bạn đang nhìn thấy.
Vì sao các kiểm soát ở đầu ra không phát hiện được nó
Hãy hỏi xem thực sự có gì kiểm tra một tài liệu khi nó rời khỏi tổ chức.
Các công cụ ngăn ngừa mất dữ liệu khớp các mẫu, chủ yếu trên phần văn bản mà tệp hiển thị: số tài khoản, số định danh quốc gia, dấu phân loại, từ khóa. Một người rà soát mở tệp và đọc trang được hiển thị. Một quy trình phê duyệt ghi lại rằng một người được nêu tên đã xác nhận những gì họ thấy.
Mỗi thứ trong số đó đều đang đọc chế độ xem. Chế độ xem là nơi duy nhất mà nội dung đã bị loại bỏ chắc chắn sẽ không có, vì việc không còn xuất hiện trong chế độ xem chính là định nghĩa của bị loại bỏ mà mọi người đều đang hướng tới.
Có một mẹo dân gian, và đáng để nói thật về nó. Xuất sang một PDF đã làm phẳng sẽ loại bỏ khá nhiều tài liệu này, đó là lý do vì sao rất nhiều quy trình phát hành kết thúc bằng bước in sang PDF. Nó cũng phá hủy tệp làm việc, các công thức, các lớp, các tọa độ, cấu trúc mà một hệ thống phía sau hoặc công cụ của chính đối tác cần đến. Kết quả có thể đoán trước là bên nhận sẽ yêu cầu bản gốc, và bản gốc được gửi ra ngoài phạm vi kiểm soát mà bước làm phẳng vốn được dùng để thay thế.
Cách đọc ở APAC
Hai lãnh thổ làm cho hệ quả trở nên cụ thể, và cả hai đều không quan tâm đến điều người gửi đã định.
Singapore. Đạo luật Bảo vệ Dữ liệu Cá nhân đặt nghĩa vụ bảo vệ lên tổ chức, bao gồm dữ liệu cá nhân mà tổ chức đang nắm giữ hoặc kiểm soát, và việc tiết lộ trái phép vẫn là tiết lộ trái phép dù có ai đó có ý định tiết lộ hay không. Một phản hồi đấu thầu mang theo số liệu của bên chào thầu trước đó trong lịch sử sửa đổi của nó đã tiết lộ những số liệu đó.
Hàn Quốc. Đạo luật Bảo vệ Thông tin Cá nhân sửa đổi đã được ban hành dưới dạng Act No. 21445 vào tháng 3 năm 2026 và các quy định chính của nó có hiệu lực vào ngày 11 tháng 9 năm 2026. Theo phân tích về sửa đổi của Hunton Andrews Kurth, đạo luật này cho phép phạt hành chính lên tới 10% tổng doanh thu của một công ty trong các trường hợp mức độ nghiêm trọng cao, điều này làm thay đổi phép tính về lượng dữ liệu cá nhân mà một tổ chức sẵn sàng để nằm trong tài liệu. Các quy định bắt buộc chứng nhận ISMS-P đối với một số bên kiểm soát sẽ có hiệu lực từ ngày 1 tháng 7 năm 2027, đặt ra một hạn chót cụ thể để có thể chứng minh các biện pháp bảo vệ kỹ thuật thay vì chỉ tuyên bố chúng.
Bản đồ kiểm soát đầy đủ cho cả hai có trên các trang quốc gia của chúng tôi: Singapore và South Korea.
Điều gì hữu ích, và điều gì không làm được
Kiểm soát phải hoạt động ở lớp tệp chứ không phải ở chế độ xem, điều đó có nghĩa là hai điều trong thực tế.
Điều đầu tiên là loại bỏ những gì định dạng giữ lại theo mặc định, siêu dữ liệu, lịch sử sửa đổi, bình luận, thuộc tính tài liệu. Glasswall Find and Redact loại bỏ các mẫu dữ liệu được đặt tên khỏi tài liệu trước khi chúng được lưu trữ hoặc chia sẻ, qua đó xử lý nội dung mà một tổ chức có thể mô tả trước.
Điều thứ hai là tái tạo. Content Disarm and Reconstruction phân rã một tệp thành các phần cấu thành của nó, xác thực từng phần theo đặc tả đã công bố của nhà sản xuất và tạo ra một tệp mới từ biểu diễn trung gian đó. Các byte gốc không đi qua, đó là sự khác biệt giữa một bản dựng lại và một bước dọn dẹp, và là lý do vì sao đầu ra không kế thừa các cấu trúc mà đặc tả không dành chỗ cho.
Bây giờ là các giới hạn trung thực, vì một bài viết lập luận rằng con người quá tin vào các kiểm soát của họ thì không nên kết thúc bằng việc yêu cầu bạn quá tin vào của chúng tôi. Không kiểm soát nào quyết định điều gì là nhạy cảm, một đoạn văn bản hiển thị lẽ ra không bao giờ được viết ra là vấn đề của con người và vẫn chỉ là như vậy. Việc loại bỏ dữ liệu cá nhân khỏi một tài liệu không phải là ẩn danh theo bất kỳ nghĩa pháp lý nào, và không ai nên trình bày nó với cơ quan quản lý như thể nó là vậy. Và một kiểm soát chỉ bao giờ chạm tới những tệp được chuyển qua nó, mà trong hầu hết các tổ chức thì đó là một tập hợp nhỏ hơn sơ đồ gợi ý.
Điều nó loại bỏ là phần mà không ai biết là có ở đó. Theo bằng chứng về cách tài liệu thực sự rời khỏi tổ chức, đó chính là phần cứ liên tục xuất hiện ở nơi nó không nên có.
Câu hỏi đáng đem đến cho bất kỳ ai sở hữu quy trình phát hành đủ hẹp để trả lời trong tuần này, khi một tài liệu rời đi, ai kiểm tra nó, và việc kiểm tra đó đang đọc tệp hay đang đọc trang?
Sources
- Microsoft Security Blog: Storm-3168, agentic-driven cloud attacks using compromised service principals (25 September 2026)
- Sysdig discovered and reported the JADEPUFFER operation in July 2026, as cited in Microsoft's write-up
- Personal Information Protection Commission (Korea)
- ISMS-P certification scheme (KISA)
- Hunton Andrews Kurth: South Korea amends privacy law to authorise fines of up to 10% of total revenue
- PDPC Singapore: Personal Data Protection Act
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us