

Zero Trust Issues · #002
Ngăn xem trước là bề mặt tấn công
Mười hai trong số hai mươi hai bản vá Microsoft Office nghiêm trọng được phát hành vào ngày 8 tháng 9 năm 2026 có thể bị kích hoạt từ ngăn xem trước, mà không cần mở gì cả và cũng không hiện lời nhắc macro nào. Bài viết này nêu rõ vì sao việc hiển thị một tệp cũng chính là phân tích cú pháp nó, vì sao phần lớn hướng dẫn dành cho người dùng đều nhắm vào một quyết định vốn không bao giờ xảy ra, và một đợt phát hành bản vá kỷ lục làm gì với một cửa sổ vá cố định.
Microsoft đã phát hành bộ bản sửa lỗi bảo mật lớn nhất từ trước đến nay vào ngày 8 tháng 9 năm 2026. Con số tiêu đề phụ thuộc vào người đếm: Tenable đưa ra 964 CVEs, Zero Day Initiative là 972, còn các bên khác cao hơn nữa, vì các mục bên ngoài và Chromium được quy chiếu khác nhau. Xấp xỉ gấp đôi tổng số của tháng 8, khoảng một trăm mục được xếp loại nghiêm trọng, hai mục đã đang bị khai thác ngoài thực tế.
Con số làm thay đổi mọi thứ nhỏ hơn tất cả những con số đó.
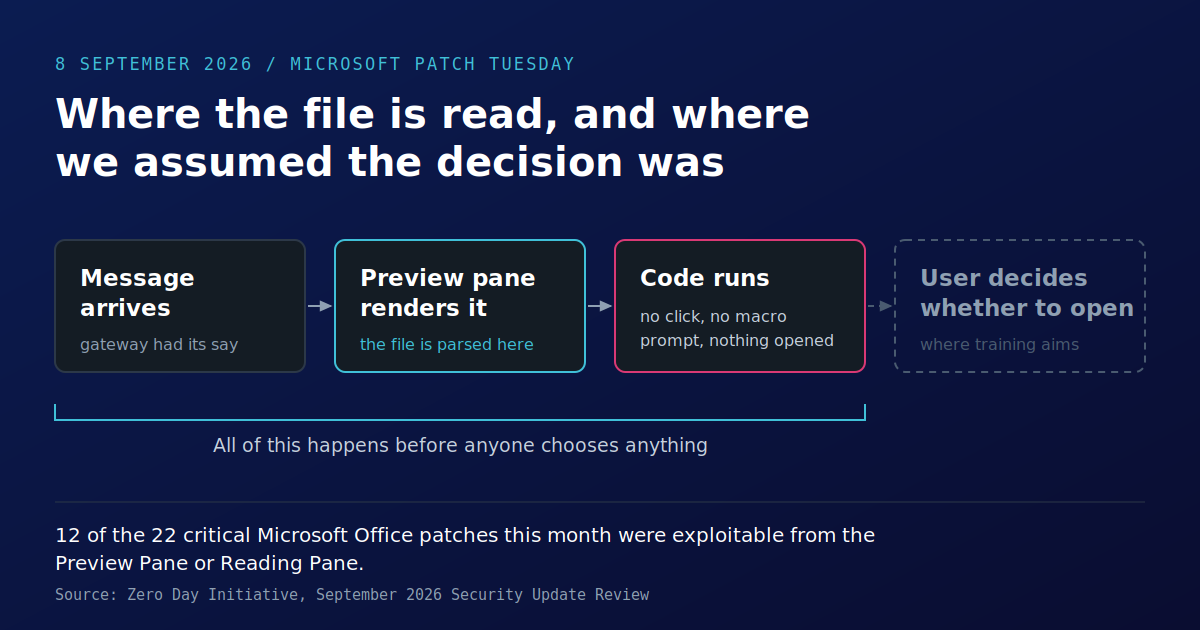
Mười hai trong số hai mươi hai bản vá Microsoft Office nghiêm trọng trong bản phát hành đó có thể bị kích hoạt từ Preview Pane hoặc Reading Pane, theo đánh giá của Zero Day Initiative về tháng đó. Ba bản nghiêm trọng nhất trong số đó có điểm CVSS là 9.8: CVE-2026-77493 trong Windows Graphics Component, CVE-2026-78510 trong Word, và CVE-2026-78509 trong Reading Pane của Outlook.
Không có gì được mở. Không có lời nhắc macro nào xuất hiện. Thông điệp đến, ứng dụng khách vẽ bản xem trước của tệp đính kèm, và mã chạy.
Hiển thị là phân tích cú pháp
Preview pane là một tính năng tiện lợi nhưng có nhiệm vụ đòi hỏi cao. Để cho bạn thấy bên trong một tệp có gì, trước hết nó phải tách tệp ra: giải nén vùng chứa, đi qua các cấu trúc bản ghi, phân giải phông chữ và hình ảnh nhúng, chạy bố cục, vẽ kết quả. Mỗi bước trong số đó đều là mã đang đọc các byte do kẻ tấn công cung cấp và đưa ra quyết định về chúng.
Đó chính là toàn bộ bề mặt tấn công, và đó là phần mà không ai nghĩ đến như một hành động. Đọc một tệp có cảm giác thụ động. Nhưng không phải vậy. Một trường độ dài bị lỗi, một bảng phông chữ được tạo dựng, một lỗi use-after-free trong thành phần đồ họa: không điều nào trong số đó đòi hỏi tài liệu phải được tin cậy, chỉ cần nó được hiển thị.
Đó là lý do vì sao "supported file type" là một cụm từ đáng cẩn trọng. Mỗi định dạng mà ứng dụng khách có thể xem trước đều là một bộ phân tích cú pháp mà nó bị lộ ra qua đó, và ứng dụng khách càng hữu ích trong việc cho bạn thấy mọi thứ mà không cần được hỏi, thì càng nhiều bề mặt đó có thể bị truy cập trước khi bất kỳ phán đoán nào được đưa ra.
Quyết định không nằm trong luồng đường dẫn
Hầu như mọi hướng dẫn dành cho người dùng đang lưu hành đều được xây dựng quanh hành động mở. Đừng mở tệp đính kèm từ những người gửi bạn không nhận ra. Kiểm tra địa chỉ trước khi mở. Di chuột lên liên kết trước khi nhấp. Các mô phỏng phishing đo chính xác điều này: ai đã nhấp, ai đã mở, ai đã báo cáo.
Tất cả những điều đó nhắm tới một khoảnh khắc phán đoán của con người. Mười hai lỗi Office nghiêm trọng của tháng này nằm ở phía trước nó.
Đây không phải là lập luận rằng đào tạo nâng cao nhận thức là vô giá trị. Nó phát hiện phishing đánh cắp thông tin xác thực, xâm phạm email doanh nghiệp, hóa đơn mà thực ra không phải là hóa đơn, và đó là phần lớn những gì thực sự đến. Lập luận ở đây là đào tạo nâng cao nhận thức không thể là biện pháp kiểm soát đối với việc thực thi mã từ tệp, vì người dùng không nằm trong vòng lặp tại thời điểm mã chạy. Một chương trình báo cáo tỷ lệ nhấp chuột rất tốt hoàn toàn không nói gì về lớp lỗi này, vì nó đo một quyết định vốn chưa bao giờ nằm trên đường đi.
Cách đọc trung thực về Preview pane là nó đẩy ranh giới tin cậy sớm hơn so với mô hình tinh thần. Ranh giới đó không phải là quyết định của người dùng. Nó là khoảnh khắc một tệp mà tổ chức đã chấp nhận đến một nơi nào đó mà ứng dụng khách sẽ hiển thị nó.
Các cơ quan quản lý đã gọi tên phần mềm này từ trước
Bản năng đằng sau các quy tắc là đúng, và điều đó đáng được nói ra.
Cơ quan Tín hiệu của Australia đã siết chặt khung thời gian vá của Essential Eight đối với các ứng dụng mà, theo chính lời họ, thường xuyên tương tác với nội dung không đáng tin cậy từ internet: bộ ứng dụng văn phòng, trình duyệt web và các tiện ích mở rộng của chúng, ứng dụng email, phần mềm PDF và các sản phẩm bảo mật. Khung thời gian đó đã được rút từ một tháng xuống còn hai tuần. Danh sách này chính xác là phần mềm mà bản phát hành tháng này tác động mạnh nhất, và lý do được nêu ra cũng chính là lý do đúng đắn.
Kỳ vọng của Singapore đi cùng hướng nhưng từ một góc nhìn khác. Hướng dẫn Quản lý Rủi ro Công nghệ của MAS kỳ vọng các tổ chức tài chính vận hành một quy trình quản lý bản vá đánh giá mức độ nghiêm trọng và triển khai các bản sửa lỗi trong một khung thời gian xác định thay vì khi thuận tiện, và Bộ Quy tắc Thực hành An ninh mạng của CSA đưa ra kỳ vọng tương đương đối với hạ tầng thông tin trọng yếu. Không điều nào trong số đó là bất thường. Hầu như mọi khuôn khổ trong khu vực hiện đều nêu một cửa sổ vá nào đó.
Một khung thời gian cố định trước một bản phát hành biến động
Đây là phần không được viết ra.
Một cửa sổ vá là một cam kết về quy trình của bạn. Nó cho biết bạn sẽ hành động nhanh đến mức nào khi đã có bản sửa lỗi. Nó không nói gì về lượng thứ sẽ đến cùng lúc, và con số thứ hai đó hoàn toàn do người khác quyết định.
Hai tuần là một cam kết hợp lý đối với một tháng bình thường. Nhưng trước một tháng phát hành hơn 960 bản sửa lỗi, trong đó khoảng một trăm là nghiêm trọng, trên một hệ thống có các cửa sổ thay đổi, chu kỳ kiểm thử, chủ sở hữu ứng dụng đang nghỉ phép và một số hệ thống không thể khởi động lại trong giờ làm việc, thì cửa sổ đó không còn hoạt động như một hạn chót nữa mà bắt đầu hoạt động như một hàng đợi.
Hàng đợi có thứ tự. Ai đó sẽ chọn thứ tự đó. Trong hầu hết các tổ chức, việc sắp xếp này được làm không chính thức, bởi bất kỳ ai vận hành chu kỳ vá, thường dựa trên điểm CVSS và đôi khi dựa trên hệ thống nào tạo ra ticket ồn ào nhất. Việc này hiếm khi được ghi lại, hiếm khi được xem xét, và gần như không bao giờ do người có chữ ký trên policy vá quyết định.
Đó là khoảng trống mà tháng này phơi bày. Cửa sổ phơi nhiễm thực ra không phải là hàm của sự cẩn trọng của bạn. Nó là hàm của sự cẩn trọng của bạn chia cho quy mô của bản phát hành, và chỉ một trong hai con số đó là của bạn.
Một lỗi có thể bị kích hoạt từ preview pane trong một ứng dụng thư xứng đáng đứng gần đầu hàng đợi đó, vì nó không cần tương tác của người dùng để làm chậm lại và nó nằm trong phần mềm được thiết kế để đọc thư từ người lạ. Việc nó có nằm ở đó trong tháng này hay không là một câu hỏi có thể trả lời được, và việc trả lời nó hữu ích hơn con số tổng.
Điều này không phải là gì
Ba lưu ý trung thực, vì lập luận này không cần thêm trợ giúp.
Số lượng CVE kỷ lục một phần là thước đo cho việc có bao nhiêu người đang tìm kiếm. Nhiều nhà nghiên cứu hơn, fuzzing tốt hơn, và các chương trình của nhà cung cấp thưởng cho việc công bố đều đẩy con số lên mà không làm phần mềm nền tảng trở nên tệ hơn trong cùng tháng đó. Kỷ lục là có thật, nhưng nó không phải là một tín hiệu rủi ro sạch.
Tắt preview pane là một biện pháp giảm thiểu thực sự, và nó có cái giá thực sự. Những người xử lý phân loại một trăm thư mỗi ngày dùng nó liên tục, và một biện pháp kiểm soát làm họ chậm lại nhiều đến vậy sẽ bị bật lại, chính thức hoặc không chính thức, trong vòng một quý.
Vá lỗi vẫn là câu trả lời đúng cho một lỗ hổng đã được vá. Không có gì ở đây lập luận cho việc làm ít đi. Lập luận ở đây là về việc một cửa sổ cố định có thể hứa hẹn điều gì khi kích thước bản phát hành là quyết định của người khác.
Câu hỏi đáng để đặt ra
Nếu tên bạn nằm trên policy vá, điều cần hỏi trong tuần này không phải là bạn có ở trong cửa sổ hay không. Hầu hết các nhóm đều đã ở trong đó, hoặc sẽ ở trong đó.
Hãy hỏi những mục nào được đưa lên đầu hàng đợi, ai đã quyết định điều đó, và liệu các lỗi kích hoạt mà không cần ai mở bất cứ thứ gì có nằm trong số đó hay không. Nếu không ai trả lời được, thì việc sắp xếp thứ tự chính là biện pháp kiểm soát, và hiện tại nó chưa được tài liệu hóa.
Đối với các khung thời gian vá của Australia trong bối cảnh đã công bố của họ, xem trang tuân thủ Australia; đối với các kỳ vọng của MAS và CSA, xem trang tuân thủ Singapore.
Sources
- Zero Day Initiative: The September 2026 Security Update Review
- Tenable: Microsoft's September 2026 Patch Tuesday addresses 964 CVEs
- BleepingComputer: Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days
- SecurityWeek: Microsoft patches record 974 vulnerabilities, including two exploited zero-days
- ASD: Essential Eight Maturity Model changes (patch timeframes for software that interacts with untrusted content)
- ASD: Essential Eight Maturity Model
- MAS: Technology Risk Management Guidelines
- CSA Singapore: Cybersecurity Codes of Practice for CII
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us