

Zero Trust Issues · #002
Pane pratonton ialah permukaan serangan
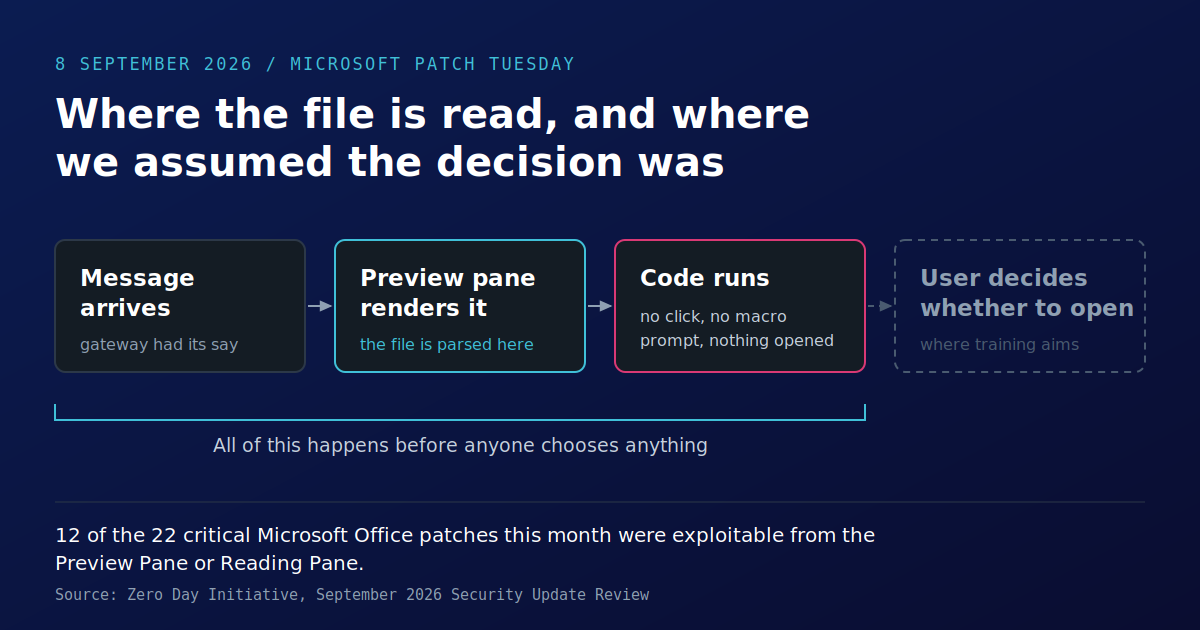
Dua belas daripada dua puluh dua tampalan kritikal Microsoft Office yang dikeluarkan pada 8 September 2026 boleh dicetuskan daripada pane pratonton, tanpa apa-apa dibuka dan tanpa gesaan makro dipaparkan. Bahagian ini menerangkan mengapa memaparkan fail adalah perkara yang sama dengan menghuraikannya, mengapa kebanyakan panduan yang ditujukan kepada pengguna sebenarnya menyasarkan keputusan yang tidak pernah berlaku, dan apa yang dilakukan oleh keluaran tampalan rekod terhadap tetingkap tampalan yang tetap.
Microsoft mengeluarkan set pembetulan keselamatan terbesar dalam rekod pada 8 September 2026. Angka tajuk bergantung pada siapa yang mengira: Tenable meletakkannya pada 964 CVEs, Zero Day Initiative pada 972, yang lain lebih tinggi lagi, kerana item luaran dan Chromium diperuntukkan secara berbeza. Kira-kira dua kali ganda jumlah Ogos, sekitar seratus dinilai kritikal, dua sudah dieksploitasi di alam nyata.
Angka yang mengubah apa-apa adalah lebih kecil daripada semua itu.
Dua belas daripada dua puluh dua patch kritikal Microsoft Office dalam keluaran itu boleh dicetuskan daripada Preview Pane atau Reading Pane, menurut semakan Zero Day Initiative bagi bulan tersebut. Tiga yang paling teruk daripadanya membawa skor CVSS 9.8: CVE-2026-77493 dalam Windows Graphics Component, CVE-2026-78510 dalam Word, dan CVE-2026-78509 dalam Reading Pane Outlook.
Tiada apa-apa dibuka. Tiada gesaan makro muncul. Mesej tiba, klien melukis pratonton lampiran, dan kod berjalan.
Memaparkan ialah menghuraikan
Pane pratonton ialah ciri kemudahan dengan tugas yang mencabar. Untuk menunjukkan kepada anda apa yang ada di dalam fail, ia mesti terlebih dahulu memecahkan fail itu: menyahmampat bekas, menelusuri struktur rekod, menyelesaikan fon dan imej terbenam, menjalankan susun atur, melukis hasilnya. Setiap satu daripada langkah itu ialah kod yang membaca bait yang dibekalkan penyerang dan membuat keputusan mengenainya.
Itulah keseluruhan permukaan serangan, dan itulah bahagian yang tiada siapa anggap sebagai tindakan. Membaca fail terasa pasif. Sebenarnya tidak. Medan panjang yang rosak, jadual fon yang direka, use-after-free dalam komponen grafik: tiada satu pun daripada itu memerlukan dokumen itu dipercayai, hanya perlu dilukis.
Sebab itulah "jenis fail yang disokong" ialah frasa yang wajar diberi perhatian. Setiap format yang boleh dipratonton oleh klien ialah parser yang didedahkannya, dan semakin membantu klien itu dalam menunjukkan sesuatu kepada anda tanpa diminta, semakin banyak permukaan itu boleh dicapai sebelum apa-apa pertimbangan dibuat.
Keputusan yang tidak berada dalam laluan
Hampir setiap panduan yang ditujukan kepada pengguna dalam edaran dibina sekitar tindakan membuka. Jangan buka lampiran daripada penghantar yang anda tidak kenali. Semak alamat sebelum anda membukanya. Tuding pautan sebelum anda mengkliknya. Simulasi phishing mengukur tepat perkara ini: siapa yang mengklik, siapa yang membuka, siapa yang melaporkan.
Semua itu disasarkan kepada saat pertimbangan manusia. Dua belas daripada pepijat Office kritikal bulan ini berada di hulu daripadanya.
Ini bukan hujah bahawa latihan kesedaran tidak bernilai. Ia menangkap phishing kelayakan, kompromi e-mel perniagaan, invois yang bukan invois, dan itulah kebanyakan perkara yang benar-benar tiba. Hujahnya ialah latihan kesedaran tidak boleh menjadi kawalan untuk pelaksanaan kod melalui fail, kerana pengguna tidak terlibat pada titik kod itu berjalan. Program yang melaporkan kadar klik yang cemerlang tidak mengatakan apa-apa langsung tentang kelas pepijat ini, kerana ia mengukur keputusan yang tidak pernah berada dalam laluan.
Pembacaan jujur tentang pane pratonton ialah ia mengalihkan sempadan kepercayaan lebih awal daripada yang dilakukan oleh model mental. Sempadan itu bukan keputusan pengguna. Ia ialah saat fail yang diterima oleh organisasi mendarat di suatu tempat yang akan dipaparkan oleh klien.
Pengawal selia sudah menamakan perisian ini
Naluri di sebalik peraturan itu betul, dan memang wajar untuk dikatakan begitu.
Signals Directorate Australia memperkukuh tempoh masa tampalan Essential Eight untuk aplikasi yang, dalam kata-kata mereka sendiri, secara rutin berinteraksi dengan kandungan yang tidak dipercayai dari internet: suite produktiviti pejabat, pelayar web dan sambungannya, klien e-mel, perisian PDF dan produk keselamatan. Tempoh masa itu berubah daripada satu bulan kepada dua minggu. Senarai itu tepat sekali ialah perisian yang paling terkesan oleh keluaran bulan ini, dan sebab yang dinyatakan memang sebab yang tepat.
Jangkaan Singapura bergerak ke arah yang sama dari sudut yang berbeza. Garis Panduan Pengurusan Risiko Teknologi MAS menjangkakan institusi kewangan mengendalikan proses pengurusan tampalan yang menilai tahap keterukan dan melaksanakan pembaikan dalam tempoh masa yang ditetapkan, bukannya apabila sesuai, dan Kod Amalan Keselamatan Siber CSA membawa jangkaan yang setara untuk infrastruktur maklumat kritikal. Tiada satu pun daripadanya luar biasa. Hampir setiap rangka kerja di rantau ini kini menyatakan sejenis tetingkap tampalan.
Tetingkap tetap terhadap keluaran yang berubah-ubah
Inilah bahagian yang tidak ditulis.
Tetingkap tampalan ialah janji tentang proses anda. Ia menyatakan seberapa cepat anda akan bertindak sebaik sahaja pembaikan wujud. Ia tidak menyatakan berapa banyak yang tiba serentak, dan nombor kedua itu ditentukan sepenuhnya oleh orang lain.
Dua minggu ialah komitmen yang munasabah terhadap bulan biasa. Terhadap bulan yang menghantar lebih daripada 960 pembaikan, kira-kira seratus daripadanya kritikal, merentasi persekitaran dengan tetingkap perubahan, kitaran ujian, pemilik aplikasi yang bercuti dan beberapa sistem yang tidak boleh dimulakan semula semasa waktu perniagaan, tetingkap itu berhenti berfungsi seperti tarikh akhir dan mula berfungsi seperti barisan.
Barisan mempunyai susunan keutamaan. Seseorang memilihnya. Dalam kebanyakan organisasi, pengutamaan itu dilakukan secara tidak formal, oleh sesiapa sahaja yang mengendalikan kitaran tampalan, biasanya mengikut skor CVSS dan kadangkala mengikut sistem yang menjana tiket paling menonjol. Ia jarang direkodkan, jarang disemak, dan hampir tidak pernah dibuat oleh orang yang menandatangani policy tampalan itu.
Itulah jurang yang didedahkan bulan ini. Tempoh pendedahan sebenarnya bukan fungsi ketekunan anda. Ia ialah fungsi ketekunan anda dibahagikan dengan saiz keluaran, dan hanya satu daripada dua nombor itu milik anda.
Pepijat yang boleh dicetuskan melalui preview pane dalam klien mel wajar berada hampir di hadapan barisan itu, kerana ia tidak memerlukan interaksi pengguna untuk memperlahankannya dan ia berada dalam perisian yang membaca mel daripada orang asing secara reka bentuk. Sama ada ia sampai ke sana bulan ini ialah soalan yang boleh dijawab, dan menjawabnya lebih berguna daripada jumlah keseluruhan.
Apa yang ini bukan
Tiga penafian yang jujur, kerana hujah ini tidak memerlukan bantuan.
Kiraan CVE rekod sebahagiannya ialah ukuran berapa ramai orang yang sedang melihat. Lebih ramai penyelidik, fuzzing yang lebih baik, dan program vendor yang memberi ganjaran kepada pendedahan semuanya menaikkan nombor itu tanpa perisian asas menjadi lebih buruk pada bulan yang sama. Rekod itu nyata, dan ia bukan isyarat risiko yang bersih.
Mematikan preview pane ialah mitigasi yang sebenar, dan ia mempunyai kos yang sebenar. Orang yang menyaring seratus mesej sehari menggunakannya secara berterusan, dan kawalan yang memperlahankan mereka sebanyak itu akan dihidupkan semula, secara rasmi atau sebaliknya, dalam tempoh suku tahun.
Patching kekal sebagai jawapan yang betul kepada kerentanan yang telah ditampal. Tiada apa-apa di sini yang berhujah untuk mengurangkannya. Hujah ini adalah tentang apa yang boleh dijanjikan oleh tetingkap tetap apabila saiz keluaran ialah keputusan orang lain.
Soalan yang berbaloi untuk ditanya
Jika nama anda ada pada policy tampalan, perkara yang perlu ditanya minggu ini bukan sama ada anda berada dalam tetingkap itu. Kebanyakan pasukan memang berada, atau akan berada.
Tanya item mana yang pergi ke hadapan barisan, siapa yang memutuskan itu, dan sama ada pepijat yang mencetus tanpa sesiapa membuka apa-apa termasuk dalam kalangan itu. Jika tiada siapa boleh menjawab, susunan itulah kawalannya, dan ia kini tidak didokumenkan.
Untuk tempoh masa tampalan Australia dalam konteks yang diterbitkan, lihat Australia compliance page; untuk jangkaan MAS dan CSA, lihat Singapore compliance page.
Sources
- Zero Day Initiative: The September 2026 Security Update Review
- Tenable: Microsoft's September 2026 Patch Tuesday addresses 964 CVEs
- BleepingComputer: Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days
- SecurityWeek: Microsoft patches record 974 vulnerabilities, including two exploited zero-days
- ASD: Essential Eight Maturity Model changes (patch timeframes for software that interacts with untrusted content)
- ASD: Essential Eight Maturity Model
- MAS: Technology Risk Management Guidelines
- CSA Singapore: Cybersecurity Codes of Practice for CII
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us