

Zero Trust Issues · #002
Panel pratinjau adalah attack surface
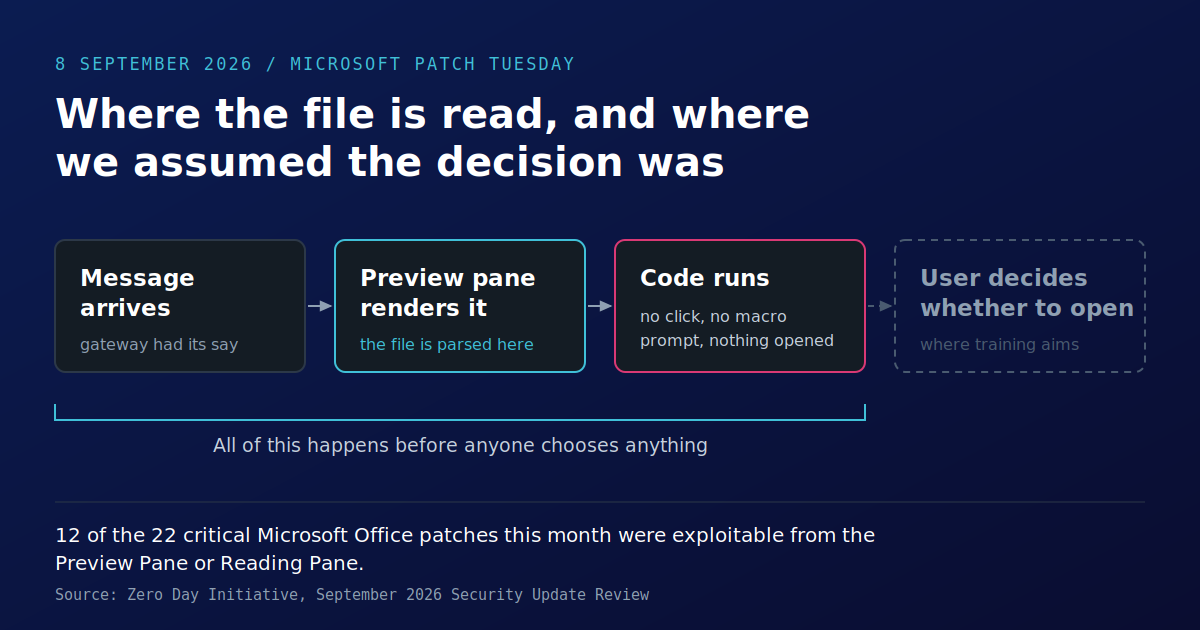
Dua belas dari dua puluh dua patch kritis Microsoft Office yang dirilis pada 8 September 2026 dapat dipicu dari panel pratinjau, tanpa ada yang dibuka dan tanpa prompt makro ditampilkan. Tulisan ini menjelaskan mengapa merender file sama saja dengan mem-parse-nya, mengapa sebagian besar panduan yang ditujukan kepada pengguna sebenarnya mengarah pada keputusan yang tidak pernah terjadi, dan apa dampak rilis patch yang memecahkan rekor terhadap jendela patch yang tetap.
Microsoft merilis kumpulan perbaikan keamanan terbesar yang pernah tercatat pada 8 September 2026. Angka utama bergantung pada siapa yang menghitung: Tenable menempatkannya pada 964 CVEs, Zero Day Initiative pada 972, dan yang lain bahkan lebih tinggi, karena item eksternal dan Chromium dikaitkan secara berbeda. Kira-kira dua kali total bulan Agustus, sekitar seratus diberi rating kritis, dua sudah sedang dieksploitasi di alam liar.
Angka yang mengubah apa pun lebih kecil daripada semua itu.
Dua belas dari dua puluh dua patch kritis Microsoft Office dalam rilis itu dapat dipicu dari Preview Pane atau Reading Pane, menurut tinjauan bulanan Zero Day Initiative. Tiga yang paling parah memiliki skor CVSS 9.8: CVE-2026-77493 di Windows Graphics Component, CVE-2026-78510 di Word, dan CVE-2026-78509 di Reading Pane Outlook.
Tidak ada yang dibuka. Tidak ada prompt makro yang muncul. Pesan tiba, klien menggambar pratinjau lampiran, dan kode dijalankan.
Merender adalah mem-parse
Panel pratinjau adalah fitur kenyamanan dengan tugas yang menuntut. Untuk menunjukkan kepada Anda apa yang ada di dalam sebuah file, panel itu harus terlebih dahulu membongkar file tersebut: mendekompresi kontainer, menelusuri struktur record, menyelesaikan font dan gambar yang tertanam, menjalankan tata letak, merender hasilnya. Setiap langkah itu adalah kode yang membaca byte yang disediakan penyerang dan membuat keputusan tentangnya.
Itulah seluruh attack surface, dan itulah bagian yang tidak dianggap siapa pun sebagai sebuah action. Membaca file terasa pasif. Padahal tidak. Field panjang yang salah format, tabel font yang dibuat khusus, use-after-free di komponen grafis: tidak satu pun dari itu memerlukan dokumen tersebut dipercaya, hanya perlu digambar.
Itulah sebabnya "supported file type" adalah frasa yang perlu digunakan dengan hati-hati. Setiap format yang dapat dipratinjau oleh klien adalah parser yang terekspos melaluinya, dan semakin membantu klien dalam menampilkan sesuatu tanpa diminta, semakin besar permukaan tersebut yang dapat dijangkau sebelum ada penilaian apa pun yang dibuat.
Keputusan yang tidak ada di jalur
Hampir setiap panduan yang ditujukan kepada pengguna yang beredar dibangun di sekitar tindakan membuka. Jangan buka lampiran dari pengirim yang tidak Anda kenali. Periksa alamatnya sebelum Anda membukanya. Arahkan kursor ke tautan sebelum Anda mengekliknya. Simulasi phishing mengukur tepat ini: siapa yang mengeklik, siapa yang membuka, siapa yang melaporkan.
Semua itu ditujukan pada momen penilaian manusia. Dua belas bug kritis Office bulan ini berada di hulu dari momen itu.
Ini bukan argumen bahwa pelatihan awareness tidak berguna. Pelatihan itu menangkap credential phishing, business email compromise, invoice yang bukan invoice, dan itulah sebagian besar yang benar-benar masuk. Ini adalah argumen bahwa pelatihan awareness tidak dapat menjadi kontrol untuk eksekusi kode yang dibawa file, karena pengguna tidak terlibat pada titik saat kode dijalankan. Program yang melaporkan click rate yang sangat baik sama sekali tidak mengatakan apa pun tentang kelas bug ini, karena program itu mengukur keputusan yang tidak pernah ada di jalur.
Pembacaan yang jujur atas panel pratinjau adalah bahwa panel itu memindahkan batas kepercayaan lebih awal daripada yang dilakukan model mental. Batas itu bukan keputusan pengguna. Itu adalah saat sebuah file yang diterima organisasi mendarat di tempat yang akan dirender oleh klien.
Regulator sudah menamai perangkat lunak ini
Naluri di balik aturan itu benar, dan penting untuk mengatakannya.
Direktorat Sinyal Australia memperkuat jangka waktu patch Essential Eight untuk aplikasi yang, menurut kata-kata mereka sendiri, secara rutin berinteraksi dengan konten tidak tepercaya dari internet: suite produktivitas kantor, peramban web dan ekstensinya, klien email, perangkat lunak PDF, dan produk keamanan. Jangka waktu itu berubah dari satu bulan menjadi dua minggu. Daftar tersebut tepat adalah perangkat lunak yang paling terdampak oleh rilis bulan ini, dan alasan yang dinyatakan adalah alasan yang tepat.
Ekspektasi Singapura bergerak ke arah yang sama dari sudut yang berbeda. Pedoman Technology Risk Management MAS mengharapkan lembaga keuangan menjalankan proses manajemen patch yang menilai tingkat keparahan dan menerapkan perbaikan dalam jangka waktu yang ditentukan, bukan saat sempat, dan Codes of Practice keamanan siber CSA membawa ekspektasi yang setara untuk infrastruktur informasi kritis. Tidak ada dari keduanya yang tidak biasa. Hampir setiap kerangka kerja di kawasan ini sekarang menyatakan semacam jendela patch.
Jendela tetap terhadap rilis yang berubah-ubah
Inilah bagian yang tidak dituliskan.
Jendela patch adalah janji tentang proses Anda. Itu menyatakan seberapa cepat Anda akan bertindak setelah perbaikan tersedia. Itu tidak menyatakan berapa banyak yang datang sekaligus, dan angka kedua itu sepenuhnya ditentukan oleh orang lain.
Dua minggu adalah komitmen yang masuk akal terhadap satu bulan yang biasa. Terhadap satu bulan yang mengirim lebih dari 960 perbaikan, sekitar seratus di antaranya kritis, di seluruh estate dengan jendela perubahan, siklus pengujian, pemilik aplikasi yang sedang cuti, dan sejumlah kecil sistem yang tidak dapat dimulai ulang selama jam kerja, jendela itu berhenti berperilaku seperti tenggat waktu dan mulai berperilaku seperti antrean.
Antrian memiliki urutan. Seseorang yang menentukan urutan itu. Di sebagian besar organisasi, pengurutan itu dilakukan secara informal, oleh siapa pun yang menjalankan siklus patch, biasanya berdasarkan skor CVSS dan kadang-kadang berdasarkan sistem mana pun yang menghasilkan tiket paling keras. Hal ini jarang dicatat, jarang ditinjau, dan hampir tidak pernah diputuskan oleh orang yang tanda tangannya tercantum pada policy patch.
Itulah celah yang terungkap bulan ini. Jendela paparan sebenarnya bukan fungsi dari ketekunan Anda. Itu adalah fungsi dari ketekunan Anda dibagi dengan ukuran rilis, dan hanya satu dari dua angka itu yang milik Anda.
Bug yang dapat dipicu dari preview pane di klien email layak berada dekat bagian depan antrean itu, karena bug tersebut tidak memerlukan interaksi pengguna untuk memperlambatnya dan berada di perangkat lunak yang memang dirancang untuk membaca email dari orang asing. Apakah bug itu sampai ke sana bulan ini adalah pertanyaan yang bisa dijawab, dan menjawabnya lebih berguna daripada total keseluruhan.
Apa yang bukan ini
Tiga catatan jujur, karena argumen ini tidak memerlukan bantuan.
Jumlah CVE yang memecahkan rekor sebagian merupakan ukuran dari berapa banyak orang yang sedang mencari. Lebih banyak peneliti, fuzzing yang lebih baik, dan program vendor yang memberi penghargaan atas pengungkapan semuanya mendorong angka itu naik tanpa perangkat lunak yang mendasarinya menjadi lebih buruk pada bulan yang sama. Rekor itu nyata, dan itu bukan sinyal risiko yang bersih.
Mematikan preview pane adalah mitigasi yang nyata, dan ada biayanya yang nyata. Orang yang menilai seratus pesan sehari menggunakannya terus-menerus, dan kontrol yang memperlambat mereka sedemikian rupa akan diaktifkan kembali, secara formal atau tidak, dalam waktu satu kuartal.
Patching tetap menjadi jawaban yang tepat untuk kerentanan yang telah dipatch. Tidak ada di sini yang berargumen untuk mengurangi hal itu. Argumennya adalah tentang apa yang dapat dijanjikan oleh jendela tetap ketika ukuran rilis adalah keputusan orang lain.
Pertanyaan yang layak diajukan
Jika nama Anda tercantum pada policy patch, hal yang perlu ditanyakan minggu ini bukanlah apakah Anda berada di dalam jendela. Sebagian besar tim memang berada di dalamnya, atau akan berada di dalamnya.
Tanyakan item mana yang diprioritaskan ke depan antrean, siapa yang memutuskan itu, dan apakah bug yang aktif tanpa ada orang yang membuka apa pun termasuk di antaranya. Jika tidak ada yang bisa menjawab, pengurutan itulah kontrolnya, dan saat ini belum terdokumentasi.
Untuk jangka waktu patch Australia dalam konteks yang dipublikasikan, lihat Australia compliance page; untuk ekspektasi MAS dan CSA, lihat Singapore compliance page.
Sources
- Zero Day Initiative: The September 2026 Security Update Review
- Tenable: Microsoft's September 2026 Patch Tuesday addresses 964 CVEs
- BleepingComputer: Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days
- SecurityWeek: Microsoft patches record 974 vulnerabilities, including two exploited zero-days
- ASD: Essential Eight Maturity Model changes (patch timeframes for software that interacts with untrusted content)
- ASD: Essential Eight Maturity Model
- MAS: Technology Risk Management Guidelines
- CSA Singapore: Cybersecurity Codes of Practice for CII
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us