

Zero Trust Issues · #002
미리 보기 창이 공격 표면이다
2026년 9월 8일에 공개된 22개의 중요한 Microsoft Office 패치 중 12개는 아무것도 열지 않고 매크로 프롬프트도 표시되지 않은 상태에서 미리 보기 창에서 트리거할 수 있다. 이 글은 파일을 렌더링하는 것이 곧 파싱하는 것과 같은 이유, 대부분의 사용자 대상 안내가 실제로는 결코 일어나지 않는 결정을 전제로 한다는 점, 그리고 기록적인 패치 릴리스가 고정된 패치 기간에 어떤 영향을 미치는지를 설명한다.
Microsoft는 2026년 9월 8일에 기록상 가장 큰 보안 수정 집합을 공개했다. 헤드라인 수치는 누가 세느냐에 따라 달라진다. Tenable은 964개의 CVE로 집계했고, Zero Day Initiative는 972개로 집계했으며, 외부 및 Chromium 항목이 서로 다르게 분류되기 때문에 다른 집계는 더 높게 나오기도 한다. 8월 총합의 약 두 배, 약 100개는 critical로 평가되었고, 그중 2개는 이미 실제 환경에서 악용되고 있었다.
무언가를 바꾸는 숫자는 그 모든 것보다 더 작다.
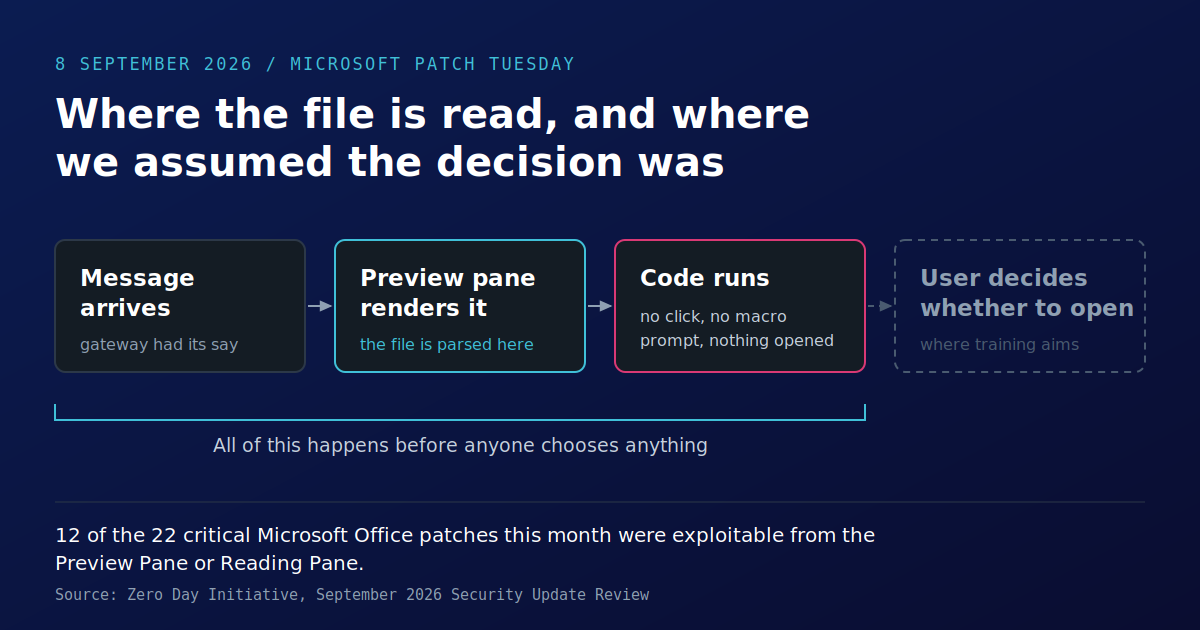
Zero Day Initiative의 해당 월 검토에 따르면, 그 릴리스에 포함된 22개의 중요한 Microsoft Office 패치 중 12개는 Preview Pane 또는 Reading Pane에서 트리거할 수 있다. 그중 가장 심각한 3개는 CVSS 점수 9.8을 받았으며, Windows Graphics Component의 CVE-2026-77493, Word의 CVE-2026-78510, Outlook의 Reading Pane의 CVE-2026-78509이다. 9.8
아무것도 열리지 않는다. 매크로 프롬프트도 나타나지 않는다. 메시지가 도착하고, 클라이언트가 첨부 파일의 미리 보기를 그리며, 코드가 실행된다.
렌더링은 파싱이다
미리보기 창은 편의를 위한 기능이지만, 그 역할은 까다롭습니다. 파일 안에 무엇이 들어 있는지 보여주려면, 먼저 파일을 분해해야 합니다. 즉, 컨테이너를 압축 해제하고, 레코드 구조를 따라가며, 포함된 글꼴과 이미지를 해석하고, 레이아웃을 실행한 뒤, 결과를 화면에 그려야 합니다. 이러한 각 단계는 모두 공격자가 제공한 바이트를 읽고 그에 대해 판단을 내리는 코드입니다.
그것이 바로 전체 공격 표면이며, 아무도 행동으로 생각하지 않는 부분이기도 하다. 파일을 읽는 것은 수동적으로 느껴진다. 하지만 그렇지 않다. 잘못된 길이 필드, 조작된 글꼴 테이블, 그래픽 구성 요소의 use-after-free 같은 것들은 문서가 신뢰될 것을 요구하지 않는다. 단지 그 문서가 그려지기만 하면 된다.
그래서 "지원되는 파일 형식"이라는 표현은 조심해서 다룰 가치가 있다. 클라이언트가 미리 볼 수 있는 모든 형식은 그 클라이언트가 노출되는 파서이며, 묻지도 않았는데 보여주는 데 더 친절할수록, 어떤 판단이 내려지기 전 도달 가능한 표면도 더 넓어진다.
경로에 없는 결정
시중에 나와 있는 거의 모든 사용자 대상 안내는 여는 행위를 중심으로 구성되어 있다. 알지 못하는 발신자의 첨부 파일은 열지 말 것. 열기 전에 주소를 확인할 것. 클릭하기 전에 링크 위에 마우스를 올릴 것. 피싱 시뮬레이션은 바로 이것을 측정한다. 누가 클릭했는지, 누가 열었는지, 누가 신고했는지.
이 모든 것은 인간의 판단이 이루어지는 순간을 겨냥한다. 이번 달 중요한 Office 버그 12개는 그보다 앞단에 있다.
이것은 인식 교육이 무가치하다는 주장이 아니다. 인식 교육은 자격 증명 피싱, 비즈니스 이메일 침해, 청구서가 아닌 청구서 같은 것을 잡아내며, 실제로 도착하는 것의 대부분이 바로 그것들이다. 다만 인식 교육은 파일 기반 코드 실행에 대한 통제가 될 수 없다는 주장이다. 코드가 실행되는 시점에는 사용자가 개입하지 않기 때문이다. 클릭률이 훌륭하다고 보고하는 프로그램은 이 부류의 버그에 대해 아무 말도 하지 않는다. 측정한 것은 경로에 존재하지도 않았던 결정이었기 때문이다.
미리 보기 창을 솔직하게 읽으면, 그것은 신뢰 경계를 정신 모델보다 더 앞쪽으로 옮긴다는 뜻이다. 경계는 사용자의 결정이 아니다. 조직이 수용한 파일이 클라이언트가 렌더링할 어떤 위치에 도착하는 그 순간이다.
규제 기관은 이미 이 소프트웨어를 지목했다
규칙 뒤에 있는 직감은 옳으며, 그렇게 말할 가치가 있다.
Australia의 Signals Directorate는 Essential Eight 패치 기간을, 자체 표현에 따르면 인터넷의 신뢰할 수 없는 콘텐츠와 일상적으로 상호작용하는 애플리케이션, 오피스 생산성 제품군, 웹 브라우저와 그 확장 기능, 이메일 클라이언트, PDF 소프트웨어, 보안 제품, 에 대해 강화했다. 그 기간은 한 달에서 2주로 바뀌었다. 목록은 정확히 이번 달 릴리스가 가장 큰 타격을 준 소프트웨어이며, 제시된 이유도 정확히 옳다.
Singapore의 기대도 다른 각도에서 같은 방향을 향한다. MAS Technology Risk Management Guidelines는 금융기관이 심각도를 평가하고 정해진 기간 내에 수정 사항을 배포하는 패치 관리 프로세스를 운영할 것을 기대하며, CSA의 Cybersecurity Codes of Practice는 중요 정보 인프라에 대해 그에 상응하는 기대를 담고 있다. 둘 다 특별한 것은 아니다. 이제 이 지역의 거의 모든 프레임워크가 어떤 형태로든 패치 기간을 명시한다.
가변적인 릴리스에 맞서는 고정된 기간
여기에 적히지 않는 부분이 있다.
패치 기간은 귀하의 프로세스에 대한 약속이다. 수정 사항이 존재하게 된 뒤 얼마나 빨리 대응할지를 말해 준다. 한 번에 얼마나 많은 것이 도착하는지는 전혀 말해 주지 않으며, 그 두 번째 숫자는 전적으로 다른 누군가가 정한다.
2주는 평범한 한 달에 대해서는 합리적인 약속이다. 하지만 한 달 동안 960개가 넘는 수정 사항이 배포되고, 그중 약 100개가 치명적이며, 변경 기간과 테스트 주기, 휴가 중인 애플리케이션 소유자, 그리고 업무 시간 중에는 재시작할 수 없는 몇몇 시스템이 있는 환경에서는, 그 기간은 더 이상 마감일처럼 작동하지 않고 대기열처럼 작동하기 시작한다.
대기열에는 순서가 있다. 누군가가 그 순서를 정한다. 대부분의 조직에서는 그 정렬이 비공식적으로 이루어지며, 패치 주기를 운영하는 사람이 보통 CVSS 점수에 따라, 때로는 가장 큰 소리를 낸 티켓을 만든 시스템에 따라 정한다. 그것은 기록되는 경우가 드물고, 검토되는 경우도 드물며, 패치 policy에 서명한 사람이 정하는 경우는 거의 없다.
이번 달이 드러내는 것은 바로 그 간극이다. 노출 기간은 사실상 귀하의 성실성의 함수가 아니다. 그것은 귀하의 성실성을 릴리스 규모로 나눈 값의 함수이며, 그 두 숫자 중 귀하의 것은 하나뿐이다.
메일 클라이언트의 preview-pane-triggerable 버그는 그 대기열의 앞쪽에 있어야 마땅하다. 사용자의 상호작용 없이도 작동하며, 설계상 낯선 사람이 보낸 메일을 읽는 소프트웨어에 있기 때문이다. 이번 달에 실제로 그렇게 되었는지는 답할 수 있는 질문이며, 총합보다 그 답이 더 유용하다.
이것이 아닌 것
정직한 주의사항 세 가지, 이 논거는 도움을 필요로 하지 않기 때문이다.
기록적인 CVE 수는 부분적으로 얼마나 많은 사람이 살펴보고 있는지를 나타내는 지표다. 더 많은 연구자, 더 나은 퍼징, 그리고 공개를 보상하는 벤더 프로그램은 모두 같은 달에 소프트웨어가 더 나빠지지 않더라도 수치를 끌어올린다. 그 기록은 실제이며, 깨끗한 위험 신호는 아니다.
preview pane을 끄는 것은 실제 완화책이며, 실제 비용이 따른다. 하루에 메시지를 백 개씩 분류하는 사람들은 이를 계속 사용하며, 그만큼 업무를 느리게 만드는 통제는 1분기 안에 공식적으로든 아니든 다시 켜지게 된다.
패치된 취약점에 대한 올바른 답은 여전히 패치다. 여기에는 그것을 덜 하자는 주장은 없다. 논점은 릴리스 규모가 다른 누군가의 결정일 때, 고정된 기간이 무엇을 약속할 수 있는가에 관한 것이다.
물어볼 가치가 있는 질문
패치 policy에 귀하의 이름이 올라 있다면, 이번 주에 물어봐야 할 것은 기간 안에 있었는지 여부가 아니다. 대부분의 팀은 그 안에 있었거나, 앞으로 있을 것이다.
어떤 항목이 대기열의 앞쪽으로 갔는지, 누가 그렇게 결정했는지, 그리고 아무도 아무것도 열지 않아도 발동하는 버그가 그 안에 포함되었는지를 물어보라. 아무도 답할 수 없다면, 그 정렬이 바로 통제 수단이며, 현재는 문서화되어 있지 않은 것이다.
Australia의 게시된 맥락에서의 패치 기간은 Australia compliance page를 참조하고, MAS 및 CSA의 기대 사항은 Singapore compliance page를 참조하라.
Sources
- Zero Day Initiative: The September 2026 Security Update Review
- Tenable: Microsoft's September 2026 Patch Tuesday addresses 964 CVEs
- BleepingComputer: Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days
- SecurityWeek: Microsoft patches record 974 vulnerabilities, including two exploited zero-days
- ASD: Essential Eight Maturity Model changes (patch timeframes for software that interacts with untrusted content)
- ASD: Essential Eight Maturity Model
- MAS: Technology Risk Management Guidelines
- CSA Singapore: Cybersecurity Codes of Practice for CII
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us