

Zero Trust Issues · #002
แผงแสดงตัวอย่างคือพื้นผิวการโจมตี
ในบรรดาแพตช์ Microsoft Office ที่มีความสำคัญ 22 รายการซึ่งเผยแพร่เมื่อวันที่ 8 กันยายน 2026 มี 12 รายการที่สามารถถูกกระตุ้นได้จากบานหน้าต่างแสดงตัวอย่าง โดยไม่ต้องเปิดไฟล์และไม่มีการแสดงพรอมต์มาโคร บทความนี้อธิบายว่าทำไมการเรนเดอร์ไฟล์จึงเป็นสิ่งเดียวกับการแยกวิเคราะห์ไฟล์ เหตุใดคำแนะนำส่วนใหญ่ที่มุ่งไปยังผู้ใช้จึงอ้างอิงถึงการตัดสินใจที่ไม่เคยเกิดขึ้น และการออกรอบแพตช์ที่ทำสถิติไว้ส่งผลอย่างไรต่อหน้าต่างเวลาสำหรับการแพตช์ที่กำหนดไว้
Microsoft ได้เผยแพร่ชุดการแก้ไขด้านความปลอดภัยที่ใหญ่ที่สุดเป็นประวัติการณ์เมื่อวันที่ 8 กันยายน 2026 ตัวเลขพาดหัวขึ้นอยู่กับว่าใครเป็นผู้นับ: Tenable ระบุไว้ที่ 964 CVEs, Zero Day Initiative ระบุไว้ที่ 972, และรายอื่นๆ สูงกว่านั้นอีก เนื่องจากรายการภายนอกและ Chromium ถูกจัดสรรแตกต่างกัน โดยรวมแล้วประมาณสองเท่าของยอดรวมในเดือนสิงหาคม ประมาณหนึ่งร้อยรายการถูกจัดระดับว่ามีความร้ายแรงสูง และมีอยู่สองรายการที่กำลังถูกใช้โจมตีจริงแล้ว
ตัวเลขที่เปลี่ยนแปลงอะไรได้จริงมีขนาดเล็กกว่าทั้งหมดนั้น
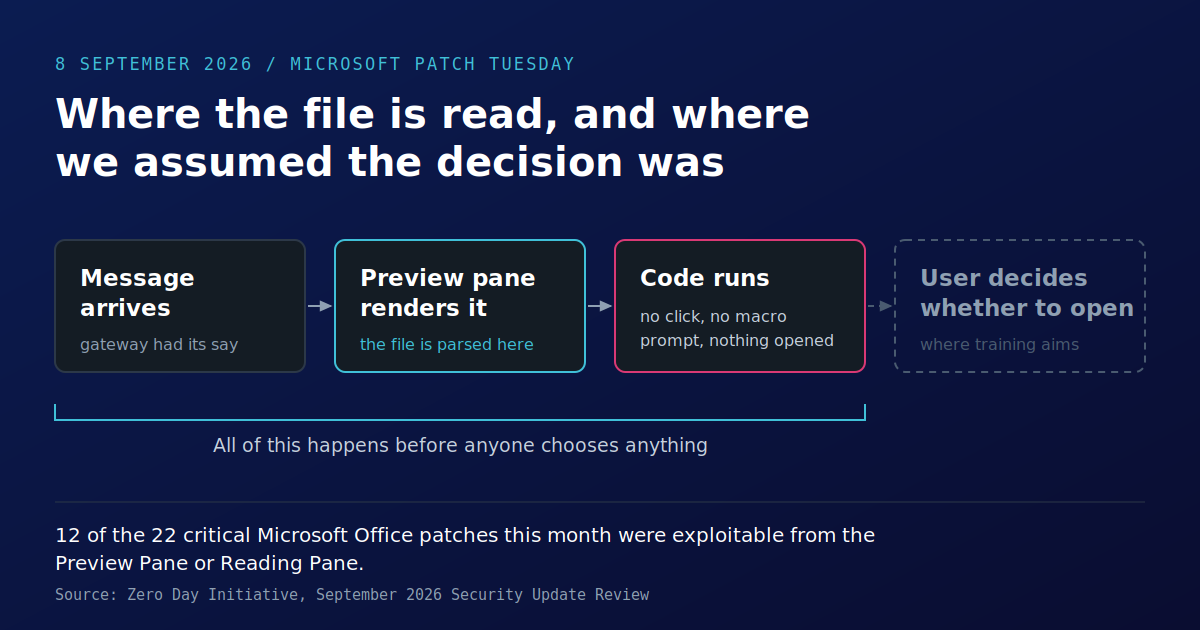
แพตช์สำคัญของ Microsoft Office 12 จาก 22 รายการในชุดอัปเดตนั้นสามารถ ถูกกระตุ้นได้จาก Preview Pane หรือ Reading Pane ตามการทบทวนประจำเดือนของ Zero Day Initiative สามรายการที่รุนแรงที่สุดมีคะแนน CVSS 9.8 ได้แก่ CVE-2026-77493 ใน Windows Graphics Component, CVE-2026-78510 ใน Word และ CVE-2026-78509 ใน Reading Pane ของ Outlook
ไม่มีอะไรถูกเปิด ไม่มีพรอมต์มาโครปรากฏขึ้น ข้อความมาถึง ไคลเอนต์ วาดภาพตัวอย่างของไฟล์แนบ และโค้ดก็ทำงาน
การเรนเดอร์คือการแยกวิเคราะห์
แผงแสดงตัวอย่างเป็นฟีเจอร์เพื่อความสะดวกที่มีงานหนักต้องทำ เพื่อแสดงให้คุณเห็นว่ามีอะไรอยู่ภายในไฟล์ มันต้องแยกไฟล์ออกก่อน: คลายการบีบอัดคอนเทนเนอร์ ไล่ดูโครงสร้างเรคคอร์ด แก้ไขฟอนต์และรูปภาพที่ฝังอยู่ รันเลย์เอาต์ และวาดผลลัพธ์ ทุกขั้นตอนเหล่านั้นคือโค้ดที่อ่านไบต์ซึ่งผู้โจมตีส่งมาและตัดสินใจเกี่ยวกับมัน
นั่นคือพื้นผิวการโจมตีทั้งหมด และเป็นส่วนที่ไม่มีใครคิดว่าเป็นการกระทำ การอ่านไฟล์ให้ความรู้สึกเหมือนเป็นสิ่งที่รับอย่างเฉยๆ แต่มันไม่ใช่ ฟิลด์ความยาวที่ผิดรูปแบบ ตารางฟอนต์ที่ถูกสร้างขึ้นมาโดยเฉพาะ use-after-free ในคอมโพเนนต์กราฟิก: ไม่มีสิ่งใดต้องให้เอกสารถูกเชื่อถือ มีเพียงต้องถูกวาดเท่านั้น
นั่นคือเหตุผลที่คำว่า "supported file type" เป็นวลีที่ควรระมัดระวัง ทุกฟอร์แมตที่ไคลเอนต์สามารถแสดงตัวอย่างได้คือ parser ที่มันถูกเปิดให้เข้าถึง และยิ่งไคลเอนต์ช่วยเหลือคุณมากขึ้นในการแสดงสิ่งต่างๆ โดยไม่ต้องถูกขอ พื้นผิวนั้นก็ยิ่งเข้าถึงได้มากขึ้นก่อนที่จะมีการตัดสินใจใดๆ เกิดขึ้น
การตัดสินใจที่ไม่ได้อยู่ในเส้นทาง
คำแนะนำที่มุ่งไปยังผู้ใช้เกือบทั้งหมดที่มีอยู่ในปัจจุบันถูกสร้างขึ้นรอบการกระทำของการเปิดไฟล์ อย่าเปิดไฟล์แนบจากผู้ส่งที่คุณไม่รู้จัก ตรวจสอบที่อยู่ก่อนที่คุณจะเปิดมัน วางเมาส์เหนือ ลิงก์ ก่อนที่คุณจะคลิกมัน การจำลองฟิชชิงวัดสิ่งนี้โดยตรง: ใครคลิก ใครเปิด ใครรายงาน
ทั้งหมดนั้นมุ่งไปยังช่วงเวลาของการตัดสินใจของมนุษย์ แพตช์สำคัญของ Office ในเดือนนี้ 12 รายการอยู่ก่อนหน้านั้น
นี่ไม่ใช่ข้อโต้แย้งว่าการฝึกอบรมด้านความตระหนักรู้ไร้ค่า มันช่วยจับการฟิชชิงเพื่อขโมยข้อมูลประจำตัว การปลอมแปลงอีเมลธุรกิจ ใบแจ้งหนี้ที่ไม่ใช่ใบแจ้งหนี้ และสิ่งเหล่านั้นคือส่วนใหญ่ของสิ่งที่เข้ามาจริงๆ ข้อโต้แย้งคือการฝึกอบรมด้านความตระหนักรู้ไม่สามารถเป็นการควบคุมสำหรับการรันโค้ดที่มากับไฟล์ได้ เพราะผู้ใช้ไม่ได้อยู่ในวงจร ณ จุดที่โค้ดทำงาน โปรแกรมที่รายงานอัตราการคลิกยอดเยี่ยมไม่ได้บอกอะไรเลยเกี่ยวกับบั๊กประเภทนี้ เพราะมันวัดการตัดสินใจที่ไม่เคยอยู่ในเส้นทาง
การอ่านแผงแสดงตัวอย่างอย่างตรงไปตรงมาคือมันขยับขอบเขตความเชื่อถือให้เร็วขึ้นกว่าที่แบบจำลองทางความคิดทำ ขอบเขตนั้นไม่ใช่การตัดสินใจของผู้ใช้ แต่มันคือช่วงเวลาที่ไฟล์ซึ่งองค์กรยอมรับเข้ามาถึงจุดที่ไคลเอนต์จะเรนเดอร์มัน
หน่วยงานกำกับดูแลได้ตั้งชื่อซอฟต์แวร์นี้ไว้แล้ว
สัญชาตญาณเบื้องหลังของกฎเหล่านี้ถูกต้อง และควรกล่าวเช่นนั้น
Signals Directorate ของออสเตรเลียได้ยกระดับกรอบเวลาการแพตช์ของ Essential Eight สำหรับแอปพลิเคชันที่ตามคำกล่าวของหน่วยงานเอง มักโต้ตอบกับเนื้อหาที่ไม่น่าเชื่อถือจากอินเทอร์เน็ตอยู่เป็นประจำ: ชุดโปรแกรมเพิ่มประสิทธิภาพสำนักงาน เว็บเบราว์เซอร์และส่วนขยาย ไคลเอนต์อีเมล ซอฟต์แวร์ PDF และผลิตภัณฑ์ด้านความปลอดภัย กรอบเวลาดังกล่าวถูกปรับจากหนึ่งเดือนเป็นสองสัปดาห์ รายการนี้ตรงกับซอฟต์แวร์ที่การอัปเดตในเดือนนี้กระทบหนักที่สุดอย่างแม่นยำ และเหตุผลที่ระบุไว้ก็เป็นเหตุผลที่ถูกต้องอย่างยิ่ง
ความคาดหวังของสิงคโปร์ก็เดินไปในทิศทางเดียวกันจากอีกมุมหนึ่ง แนวทาง Technology Risk Management Guidelines ของ MAS คาดหวังให้สถาบันการเงินดำเนินกระบวนการจัดการแพตช์ที่ประเมินความรุนแรงและนำการแก้ไขไปใช้ภายในกรอบเวลาที่กำหนด แทนที่จะทำเมื่อสะดวก และ Cybersecurity Codes of Practice ของ CSA ก็มีความคาดหวังที่เทียบเท่าสำหรับโครงสร้างพื้นฐานสารสนเทศที่สำคัญ ทั้งสองอย่างนี้ไม่ใช่เรื่องผิดปกติ ปัจจุบันแทบทุกกรอบงานในภูมิภาคนี้ระบุช่วงเวลาสำหรับแพตช์ในรูปแบบใดรูปแบบหนึ่ง
หน้าต่างเวลาที่ตายตัวกับการอัปเดตที่เปลี่ยนแปลงได้
นี่คือส่วนที่ไม่ได้ถูกเขียนลงไป
ช่วงเวลาสำหรับแพตช์คือคำมั่นเกี่ยวกับกระบวนการของคุณ มันบอกว่าคุณจะลงมือเร็วแค่ไหนเมื่อมีการแก้ไขแล้ว แต่มันไม่ได้บอกว่าในคราวเดียวจะมีอะไรเข้ามามากแค่ไหน และตัวเลขตัวที่สองนั้นถูกกำหนดโดยคนอื่นทั้งหมด
สองสัปดาห์เป็นคำมั่นที่สมเหตุสมผลเมื่อเทียบกับหนึ่งเดือนปกติ แต่เมื่อเทียบกับเดือนที่ปล่อยการแก้ไขมากกว่า 960 รายการ โดยประมาณหนึ่งร้อยรายการเป็นระดับวิกฤต ครอบคลุมสภาพแวดล้อมที่มีหน้าต่างการเปลี่ยนแปลง รอบการทดสอบ เจ้าของแอปพลิเคชันที่ลาพัก และระบบอีกจำนวนหนึ่งที่ไม่สามารถรีสตาร์ตได้ในเวลาทำการ หน้าต่างดังกล่าวก็จะหยุดทำตัวเหมือนเส้นตาย และเริ่มทำตัวเหมือนคิว
คิวมีลำดับของมัน ใครบางคนเป็นคนกำหนด ในองค์กรส่วนใหญ่ การจัดลำดับนั้นทำกันแบบไม่เป็นทางการ โดยผู้ที่ดูแลรอบการแพตช์ ซึ่งมักอิงจากคะแนน CVSS และบางครั้งก็อิงจากระบบใดก็ตามที่สร้างทิกเก็ตเสียงดังที่สุด มันแทบไม่เคยถูกบันทึก แทบไม่เคยถูกทบทวน และแทบไม่เคยถูกตัดสินโดยคนที่ลงนามใน policy การแพตช์
นั่นคือช่องว่างที่เดือนนี้เปิดเผยออกมา หน้าต่างการเปิดรับความเสี่ยงไม่ได้ขึ้นอยู่กับความรอบคอบของคุณโดยตรง แต่มันขึ้นอยู่กับความรอบคอบของคุณหารด้วยขนาดของ release และมีเพียงหนึ่งในสองตัวเลขนั้นเท่านั้นที่เป็นของคุณ
บั๊กที่สามารถถูกกระตุ้นจาก preview pane ในไคลเอนต์อีเมลสมควรอยู่ใกล้ด้านหน้าของคิวนั้น เพราะมันไม่มีการโต้ตอบจากผู้ใช้มาถ่วงเวลา และมันอยู่ในซอฟต์แวร์ที่ออกแบบมาให้อ่านอีเมลจากคนแปลกหน้าโดยตั้งใจ ไม่ว่ามันจะไปถึงจุดนั้นในเดือนนี้หรือไม่เป็นคำถามที่ตอบได้ และการตอบคำถามนั้นมีประโยชน์มากกว่าตัวเลขรวม
สิ่งที่นี่ไม่ใช่
ข้อควรระวังที่ซื่อสัตย์สามข้อ เพราะข้อโต้แย้งนี้ไม่ต้องการความช่วยเหลือ
จำนวน CVE ที่เป็นสถิติสูงสุดส่วนหนึ่งเป็นการวัดว่ามีคนกำลังมองอยู่มากแค่ไหน นักวิจัยที่มากขึ้น การ fuzzing ที่ดีขึ้น และโปรแกรมของผู้ขายที่ให้รางวัลแก่การเปิดเผย ล้วนผลักตัวเลขให้สูงขึ้นได้โดยที่ซอฟต์แวร์พื้นฐานไม่ได้แย่ลงในเดือนเดียวกันนั้น สถิตินี้เป็นเรื่องจริง และมันไม่ใช่สัญญาณความเสี่ยงที่สะอาดชัดเจน
การปิด preview pane เป็นมาตรการบรรเทาความเสี่ยงที่ได้ผลจริง และมีต้นทุนจริง ผู้คนที่คัดกรองข้อความวันละร้อยฉบับใช้มันอยู่ตลอด และการควบคุมที่ทำให้พวกเขาช้าลงมากขนาดนั้นมักจะถูกเปิดกลับมาใช้อีก ไม่ว่าจะอย่างเป็นทางการหรือไม่ก็ตาม ภายในหนึ่งไตรมาส
การแพตช์ยังคงเป็นคำตอบที่ถูกต้องสำหรับช่องโหว่ที่มีแพตช์แล้ว ไม่มีอะไรในที่นี้โต้แย้งให้ทำมันน้อยลง ข้อโต้แย้งอยู่ที่ว่า หน้าต่างเวลาที่ตายตัวจะสัญญาอะไรได้บ้าง เมื่อขนาดของ release เป็นการตัดสินใจของคนอื่น
คำถามที่ควรถาม
ถ้าชื่อของคุณอยู่บน policy การแพตช์ สิ่งที่ควรถามในสัปดาห์นี้ไม่ใช่ว่าคุณอยู่ภายในหน้าต่างเวลาหรือไม่ ทีมส่วนใหญ่อยู่ หรือจะอยู่
ถามว่ารายการใดถูกส่งไปอยู่หน้าคิว ใครเป็นคนตัดสินใจ และบั๊กที่ทำงานได้โดยไม่ต้องมีใครเปิดอะไรเลยอยู่ในกลุ่มนั้นหรือไม่ ถ้าไม่มีใครตอบได้ การจัดลำดับก็คือการควบคุม และในตอนนี้มันยังไม่มีเอกสารกำกับ
สำหรับกรอบเวลาการแพตช์ของออสเตรเลียในบริบทที่เผยแพร่ไว้ ดูที่Australia compliance page; สำหรับความคาดหวังของ MAS และ CSA ดูที่Singapore compliance page
Sources
- Zero Day Initiative: The September 2026 Security Update Review
- Tenable: Microsoft's September 2026 Patch Tuesday addresses 964 CVEs
- BleepingComputer: Microsoft September 2026 Patch Tuesday fixes 966 flaws, 2 zero-days
- SecurityWeek: Microsoft patches record 974 vulnerabilities, including two exploited zero-days
- ASD: Essential Eight Maturity Model changes (patch timeframes for software that interacts with untrusted content)
- ASD: Essential Eight Maturity Model
- MAS: Technology Risk Management Guidelines
- CSA Singapore: Cybersecurity Codes of Practice for CII
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us