Safeware Glasswall APAC Partner
데모 신청

하나의 엔진, 세 가지 제품

모든 파일을 1초 이내에 알려진 정상 표준으로 재구성

Glasswall은 모든 파일을 신뢰할 수 없는 것으로 간주하고, 파일 형식 사양에 따라 검증한 뒤 안전하고 표준을 준수하는 사본으로 재구성합니다. 안티바이러스, 샌드박스, EDR과 달리 알려진 위협이 탐지되기를 기다리지 않습니다. Glasswall은 827만 건의 테스트에서 악성 파일의 100%를 무력화했다고 보고합니다. 동일한 특허 CDR 엔진이 신뢰 경계에 맞는 모델, 즉 Genesis, Halo 또는 Meteor에서 실행되며 AI 기반 위협 예측이 위험도를 함께 평가합니다. 엔진은 Glasswall이 만들고, 아시아태평양에서의 공급과 지원은 Safeware가 담당합니다.

Glasswall CDR 작동 방식

여러분이 여는 파일은 사양에 맞춰 새로 만들어진 파일입니다

Glasswall은 파일을 살펴보고 신뢰할지 판단하지 않습니다. 파일을 분해하여 해당 형식의 공개 사양이 허용하는 것만 남기고, 그것으로 새 파일을 제조합니다. 잘못 내릴 판정 자체가 없으며, 원본 바이트는 여러분에게 도달하지 않습니다.

단계 01

검사

파일은 구성 요소로 분해되어 제조사가 공개한 사양과 대조됩니다. 따라서 파일의 모든 부분은 해당 형식이 허용하는 것이거나 그렇지 않은 것입니다.

단계 02

복구

알 수 없거나 유효하지 않거나 손상된 구조는 해당 사양에 맞춰 복구됩니다. 나중에 사람이 판단하도록 남겨 두는 것은 없습니다.

단계 03

무력화

위험도가 높은 액티브 콘텐츠는 고객의 정책에 따라 제거됩니다. 매크로, 임베디드 스크립트, OLE 개체가 이에 해당합니다. 무엇을 제거할지는 고객이 관리하는 설정이며, 엔진이 대신 내리는 판단이 아닙니다.

단계 04

재구성

남은 요소를 바탕으로 형식 사양에 따라 새 파일을 처음부터 생성합니다. 원본 파일의 조각은 템플릿에 복사되지 않습니다.

단계 05

전달

시맨틱 검사로 재구성된 파일의 무결성을 확인하며, 1초 이내에 완전히 사용 가능한 상태로 전달됩니다. CMYK 이미지는 정확하게, 임베디드 글꼴은 그대로, 좌표는 변경되지 않습니다.

배포 모델

파일이 있는 곳에서 재구성하는 열 가지 방법

판단 기준은 간단합니다. 파일이 실제로 재구성되어야 하는 위치에 맞춰 모델을 고르십시오. Halo는 파일이 이미 지나다니는 대용량 경로를 담당하며 Halo의 제로 트러스트 키오스크는 이동식 미디어를 입구에서 검사하고, Genesis는 명령줄에서 동작하는 엔진 그 자체이며, Embedded Engine은 고객사의 소프트웨어 안에서 재구성을 수행하고, Meteor는 서버가 닿지 않는 곳에서 동작합니다.

Glasswall Halo
관리형 Kubernetes

Halo는 Kubernetes 네이티브이므로 이미 사용 중인 관리형 컨트롤 플레인 위에서 실행됩니다. Azure AKS, Amazon EKS, Google GKE, Oracle OKE를 지원합니다. 대량 파일 흐름에 따라 수평으로 자동 확장되며, 파일이 이미 지나가는 경로 상에서 인라인으로 재구성을 수행하고, 통합 API, 웹 게이트웨이 통합, Microsoft 365 스토리지 보호를 통해 연동됩니다.

Glasswall Halo
자체 관리 Kubernetes

클러스터를 직접 운영하셔도 됩니다. 고객사의 데이터센터나 고객사의 클라우드 구독 안에 프라이빗 Kubernetes 클러스터를 두고, 이미 운영 중인 가상 호스트인 VMware vSphere, Proxmox, Amazon EC2 위에서 실행합니다. 엔진과 정책 모델은 동일하며, 고객사가 통제하는 하드웨어에서 동작합니다.

Glasswall Halo
가상 머신 어플라이언스

Kubernetes를 직접 운영하지 않는 사이트를 위해 Halo는 봉인된 가상 머신 이미지(OVA 또는 VHD)로 제공됩니다. DISA STIG 기준으로 강화하고 FIPS를 활성화한 RHEL 9 위에서 단일 노드 RKE2가 동작하며, 이미 사용 중인 하이퍼바이저에 그대로 올리면 됩니다. 엔진과 정책 모델은 동일하고, 고객사 팀이 직접 조립할 것은 없습니다.

Glasswall Halo
관리형 SaaS

구축할 클러스터도, 운영할 대상도 없습니다. Safeware가 자체 인프라에서 Halo를 호스팅하고 운영까지 맡습니다. 고객사는 통합 API 또는 웹 게이트웨이 통합으로 연동하면 됩니다.

Glasswall Halo
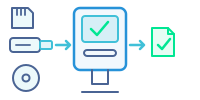
제로 트러스트 키오스크

USB 메모리, SD 카드, 디스크는 파일이 네트워크에 도달하기 전에 입구에서 검사됩니다. 암호화된 드라이브는 키오스크에서 잠금 해제되고, 파일은 Halo와 기타 검사를 거치며, 엔지니어가 통과한 파일을 수령합니다. 키오스크 한 대가 네트워크 연결 없이 단독으로 Halo를 실행할 수도 있고, 여러 대의 키오스크가 네트워크상의 중앙 Halo를 공유할 수도 있습니다.

Glasswall Genesis
명령줄 바이너리

CDR 엔진 그 자체를, 명령줄로 구동되는 단일 독립 실행형 바이너리로 제공하며, Halo와 Meteor가 실행하는 것과 동일한 엔진입니다. 프로세스를 시작할 수 있는 언어라면 무엇이든 호출할 수 있어, 빌드 파이프라인이나 컨테이너 단계에 넣는 것만큼 손쉽게 OEM 제품에도 임베드됩니다. Linux, Windows, macOS(x64 및 Arm64)를 지원하며, 런타임이 함께 컴파일되어 있어 먼저 설치할 것이 없습니다.

Glasswall Embedded Engine
임베디드 라이브러리

임베드하는 또 하나의 방법입니다. Genesis가 프로세스로 호출되는 것과 달리, Embedded Engine은 네이티브 라이브러리로 링크됩니다. C/C++ 코어에 Java, Python, C# 래퍼를 제공하므로 파일은 고객사의 바이너리 안, 프로세스 내에서 재구성되며 고객 코드가 파일을 열기 전에 끝납니다. 프로세스 내 실행이 선호가 아니라 필수 요건일 때 Genesis 명령줄 대신 이 방식을 선택하십시오.

Glasswall Embedded Engine
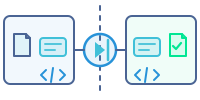
크로스도메인 다이오드

크로스도메인 솔루션에서는 Embedded Engine이 먼저 파일을 재구성한 뒤, XML로 변환이 이를 다이오드나 게이트웨이가 반대편에서 스키마에 대해 검사할 수 있는 단순한 XML로 다시 작성합니다. 도착한 뒤에는 XML을 원래 형식으로 되돌리고, 파일이 고신뢰 네트워크에 닿기 전에 다시 한 번 검사합니다. 크로스도메인 통제 세트에 대해 평가 가능하지만, 그 자체로 인증을 취득한 것은 아닙니다.

Glasswall Meteor
데스크톱 에이전트

감시 대상 입력 폴더와 출력 폴더를 갖춘 단일 Windows 설치 프로그램입니다. 파일을 넣으면 재구성된 사본을 가져올 수 있으며 통합 작업이 필요 없습니다. 파일은 엔드포인트에서 정화되고, Meteor Pro는 동일한 엔진을 200개 이상의 로컬 및 클라우드 스토리지 플랫폼으로 확장합니다.

Glasswall Meteor
에어갭 네트워크

에어갭, 기밀 또는 자국 내 네트워크 안에서 완전히 분리된 상태로 동작합니다. 인터넷에 의존하지 않고, 파일을 처리하는 동안 클라우드를 호출하지도 않으며, 업데이트와 정책은 오프라인 패키지로 전달됩니다. 파일과 정책, 감사 로그는 고객사의 경계 안에 머무릅니다.


CDR 도구

Glasswall Genesis

CDR 엔진 그 자체를 독립 실행형 바이너리로 제공합니다. 이미 보유하신 것 안에서 재구성이 이루어져야 한다면 Genesis만 따로 도입하십시오. 자사 제품, CI/CD 파이프라인, 크로스도메인 가드, 또는 전술 엣지에서 동작하는 프로세스가 그런 경우입니다.

  • 명령줄로 한 번만 통합하면 프로세스를 실행할 수 있는 모든 언어에서 사용할 수 있습니다
  • Windows, Linux, macOS(x86-64 및 Arm64)에서 바이너리로도 컨테이너로도 실행
  • 메모리 안전 아키텍처로 처리 속도 최대 2배
  • 다른 도구가 PDF로 평면화해 버리는 특수 형식: 지리공간 데이터, CAD, DICOM
Glasswall Genesis
배포 형태
독립 실행형 바이너리 또는 컨테이너
통합
명령줄(CLI)
지원 OS
Windows, Linux, macOS(x86-64, Arm64)
연결성
호스트가 실행되는 곳이면 어디든, 완전 오프라인 포함
주요 용도
OEM 제품, CI/CD, 크로스도메인 가드, 전술 엣지
Safeware의 역할
통합 자문 및 품질 검증

원래 형식 그대로의 재구성

다른 도구가 평탄화해 버리는 형식

지리공간 파일은 여러 레이어로 이루어집니다. 영상, 벡터 오버레이, 지형, 구조화 메타데이터입니다. PDF로 평탄화하면 이 모두가 한 장의 그림으로 뭉개지는데, 그것이야말로 분석가가 남겨야 했던 것입니다. Glasswall은 파일을 원래 형식 그대로 재구성합니다.

  • NITF(MIL-STD-2500C 및 TRE 분석 포함)와 함께 SIDD, GPX, KML, GeoJSON, SHP
  • CAD 및 엔지니어링 형식: DWG, DXF, STEP AP242
  • 충실도 유지: CMYK 정확도의 이미지, 내장 글꼴, 좌표는 그대로
지리공간 파일을 개별 레이어로 분해한 그림: 위성 영상, 벡터 오버레이, 지형 등고선, 구조화 데이터

서버

Glasswall Halo

Genesis를 서비스로, 게이트웨이에 필요한 규모로 실행합니다. Halo는 파일이 이미 오가는 경로, 즉 업로드 포털, 이메일, 웹 게이트웨이, Microsoft 365, 그리고 제로 트러스트 키오스크의 이동식 미디어 위에서 인라인으로 재구성을 수행합니다.

처리량이 지속적이고 정책, 대시보드, 인증, 감사자가 읽을 수 있는 파일 단위 판정 기록을 중앙에서 통제해야 할 때 선택하는 배포 형태입니다.

  • Kubernetes 네이티브, 온프레미스 또는 자사 클라우드
  • 통합 API, 웹 게이트웨이 통합, Microsoft 365 스토리지 보호
  • 재구성과 함께 제공되는 파일 평판(ReversingLabs) 및 멀티 AV 검사
  • 중앙 집중식 정책, 대시보드, 파일 단위 판정 기록
Glasswall Halo
배포 형태
클라우드, 온프레미스 또는 에어갭 환경, Kubernetes 기반 또는 가상 머신 어플라이언스로
통합
통합 API, 웹 게이트웨이 통합, Microsoft 365 스토리지 보호
지원 OS
자사 클러스터, 온프레미스 또는 자사 클라우드
연결성
온라인, 온프레미스 또는 완전 에어갭 환경
주요 용도
업로드 포털, 이메일과 웹 게이트웨이, M365 환경, 이동식 미디어(제로 트러스트 키오스크)
Safeware의 역할
아키텍처, 통합, 운영 환경 지원

데스크톱

Glasswall Meteor

게이트웨이를 거치지 않는 파일을 위해 Genesis를 엔드포인트에서 실행합니다. 파일을 넣으면 재구성된 사본이 돌아옵니다. 데스크톱은 물론 로컬 및 클라우드 스토리지 전반에서 동작합니다.

서버가 닿을 수 없는 경계를 위한 배포 형태입니다. 이동식 매체 키오스크, 기밀 네트워크 내부의 분석가 워크스테이션, 그리고 사고 이전의 어떤 것도 신뢰해서는 안 되는 침해 후 작업이 여기에 해당합니다.

  • 온라인, 오프라인 또는 완전 에어갭으로 실행
  • 데스크톱 에이전트, 폴더 동기화, 배치 또는 인라인
  • 데이터가 경계를 벗어나지 않습니다. 텔레메트리 전송도 클라우드 콜백도 없습니다
  • 이동식 매체 키오스크와 전달용 단말에 적합
Glasswall Meteor
배포 형태
데스크톱, 온프레미스 또는 에어갭
통합
데스크톱 에이전트, 폴더 동기화, 배치, 인라인
지원 OS
Windows
연결성
온라인, 오프라인 또는 완전 에어갭
주요 용도
이동식 매체 키오스크, 분석가 데스크톱, 침해 후 복구
Safeware의 역할
배포 보안 강화 및 거버넌스

배포 모델 비교

Genesis, Halo, Meteor 비교

하나의 엔진, 세 가지 이용 방식. Halo와 Meteor 모두 Genesis를 실행하므로 어느 쪽이든 동일한 공개 형식 사양에 따라 재구성합니다. 다른 것은 재구성이 일어나는 위치와 무엇에 연결되는지입니다.

항목GenesisHaloMeteor
배포 모델독립 실행형 바이너리 또는 컨테이너클라우드, 온프레미스 또는 에어갭 환경, Kubernetes 기반 또는 가상 머신 어플라이언스로데스크톱, 온프레미스 또는 에어갭
적합한 용도자사 애플리케이션 또는 파이프라인 내부의 CDR포털, 이메일, 게이트웨이의 대규모 파일 흐름데스크톱, 로컬, 에어갭 환경의 파일 정화
대표 배포 사례OEM 제품, CI/CD, 크로스도메인 가드, 전술 엣지업로드 포털, 이메일과 웹 게이트웨이, Microsoft 365 환경, 이동식 미디어(제로 트러스트 키오스크)이동식 매체 키오스크, 분석가 데스크톱, 침해 후 복구
통합명령줄(CLI)통합 API, 웹 게이트웨이 통합, Microsoft 365 스토리지 보호데스크톱 에이전트, 폴더 동기화, 배치, 인라인
지원 OSWindows, Linux, macOS(x86-64 및 Arm64)자사 Kubernetes 클러스터, 온프레미스 또는 자사 클라우드Windows
연결성호스트가 실행되는 곳이면 어디든, 완전 오프라인 포함온라인, 온프레미스 또는 완전 에어갭 환경온라인, 오프라인 또는 완전 에어갭
지원 파일140개 이상의 확장자, 세 제품 모두 동일한 엔진Office, PDF, 이미지 및 아카이브 형식Office, PDF, 이미지 및 아카이브 형식
핵심 차별점특수 형식 지원과 최대 2배 빠른 처리, 메모리 안전게이트웨이와 M365 규모의 인라인 CDR, 파일 평판(ReversingLabs) 및 멀티 AV 검사데이터가 경계를 벗어나지 않으며 텔레메트리 전송도 클라우드 콜백도 없습니다
Safeware의 역할 (아시아태평양)통합 자문 및 품질 검증아키텍처, 통합, 운영 환경 지원배포 보안 강화 및 거버넌스

지원 파일 형식

140개 이상의 파일 확장자를 원본 그대로 재구성

세 제품 모두 동일한 Genesis 엔진을 사용하므로 선택하는 배포 방식에 따라 지원 범위가 달라지지 않습니다. 형식 이름은 제조사 표기를 따릅니다.

문서

PDF · OOXML · Legacy Office · ODF · RTF

실행 파일 및 바로 가기

PE · ELF · Mach-O · LNK

이메일

EML · MSG · 중첩 첨부파일 처리

지리공간 및 CAD

NITF(MIL-STD-2500C 및 TRE 분석 포함) · SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242

오디오 및 비디오

H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV

구조화된 데이터 및 웹

JSON · CSV · SVG · HTML · CSS

이미지

JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM

아카이브 형식

ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO

네이티브 형식 그대로 재구성

문서는 문서로 돌아옵니다. 안전하게 만들기 위해 PDF로 평면화하지 않습니다.

게다가 원본 그대로의 충실도

CMYK 색상 정확도, 임베디드 글꼴, 좌표까지 그대로 유지됩니다. 재구성 후 따로 확인할 필요가 없는 파일입니다.

재구성과 함께

AI 기반 위협 예측은 파일을 열기 전에 점수를 산정합니다

위의 각 제품은 파일을 재구성합니다. AI 기반 위협 예측은 다른 질문에 답합니다. 그 파일이 애초에 악성일 가능성이 얼마나 높았는가 하는 질문입니다.

CDR이 이미 만들어 내는 파일 구조의 정밀한 텔레메트리로 학습한 머신러닝 모델이 각 PDF, DOCX, XLSX 파일을 점수화합니다. 덕분에 누군가 열기 전에 알려지지 않은 위협과 제로데이 위협이 드러나고, SOC는 분류의 근거를 얻습니다. 세 제품 중 어느 것과도 함께 동작하며 대체하지 않습니다.

  • 시그니처나 샌드박스 판정이 아니라 파일 자체의 구조에서 위험도를 산출
  • Glasswall은 PDF에서 0.015%의 오탐률을 보고
  • 재구성과 마찬가지로 오프라인 및 에어갭 환경에서 실행
  • 판정에 따른 차단이 아니라 분류와 SOC 자동화에 활용
AI 기반 위협 예측
성격
배포 형태가 아닌 점수화 기능
함께 쓰는 제품
Genesis, Halo 또는 Meteor
제공 형태
CLI, Docker 이미지 또는 라이브러리
연결성
오프라인 및 에어갭
Safeware의 역할
배포 및 운영 지원

공통 기능

모든 배포에 포함되는 것

  • 기본이 제로 트러스트입니다. 모든 파일을 신뢰할 수 없는 것으로 간주하고 검증한 뒤 안전하고 규정을 준수하는 상태로 재구성합니다. 알려진 위협의 탐지를 기다리는 안티바이러스, 샌드박스, EDR과는 다릅니다
  • 특허받은 CDR(Inspect, Repair, Disarm, Rebuild, Deliver)이 각 파일을 해당 파일 형식 사양에 맞춰 1초 이내에 알려진 안전한 사본으로 재구성합니다
  • CDR 경로에 시그니처도 위협 피드도 사용하지 않으므로 오프라인과 에어갭 환경에서도 온라인과 동일하게 작동합니다
  • Office, PDF, 이미지, 아카이브를 포함한 140개 이상의 확장자
  • 구성 가능한 규칙에 따른 정책 기반 처리. 매크로, 스크립트, 임베디드 개체 같은 활성 콘텐츠는 정책이 허용하지 않는 한 기본적으로 제거됩니다
  • 알려진 정상 템플릿으로 재구성함으로써, 스테가노그래피와 은닉 데이터가 악용하는 여유 공간을 사후 탐지하려 하지 않고 아예 제거합니다
  • 감사 추적과 SOC 자동화를 위한, 모든 파일의 JSON 또는 XML 분석 보고서
  • 아시아태평양에서 Safeware가 공급하고 지원합니다: 현지 시간대 지원, 역내 배포 엔지니어, 아키텍처, 통합, 현지화

더 자세한 제품 문서

API 레퍼런스, 사양, 릴리스 노트는 Glasswall이 게시합니다. 범위 산정, 통합, 아시아태평양 개념 검증은 Safeware가 창구입니다.

데모 예약

Safeware와 함께 Glasswall 배포를 계획하세요.

귀사의 운영 환경과 파일 워크플로를 알려주시면 클라우드, 온프레미스, 격리 환경에 맞는 구축 경로를 명확한 마일스톤과 함께 제시하겠습니다.