



Glasswall Halo
マネージドKubernetes
HaloはKubernetesネイティブであるため、すでに利用中のマネージドコントロールプレーン上で動作します。Azure AKS、Amazon EKS、Google GKE、Oracle OKEに対応。大量のファイル流通に応じて水平に自動スケールし、連携API、Webゲートウェイ連携、Microsoft 365ストレージ保護と統合され、ファイルがすでに通っている経路上でインラインに再構築を行います。
1つのエンジン、3つの製品
Glasswallはすべてのファイルを信頼できないものとして扱い、ファイル形式の仕様に照らして検証したうえで、安全で規格に準拠したコピーへ再構築します。アンチウイルス、サンドボックス、EDRとは異なり、既知の脅威が検出されるのを待ちません。Glasswallは827万件のテストで悪意あるファイルの100%を無害化したと報告しています。同じ特許取得済みのCDRエンジンが、貴社の信頼境界に応じたモデル、Genesis、Halo、Meteorのいずれかで動作し、AIによる脅威予測がリスクスコアリングを担います。エンジンを開発するのはGlasswall、アジア太平洋地域で提供と支援を行うのがSafewareです。
Glasswall CDRの仕組み
Glasswallは、ファイルを調べて信頼できるかどうかを判断するのではありません。ファイルを分解し、そのフォーマットの公開仕様が許可する要素だけを残して、そこから新しいファイルを製造します。判断を誤る余地はなく、元のバイト列がお客様に届くことはありません。
ファイルは構成要素に分解され、製造元が公開する仕様と照合されます。したがってファイル内のすべての要素は、そのフォーマットが許可するものであるか、そうでないかのいずれかです。
不明、無効、または破損した構造は、その仕様に従って修復されます。後で人が判断するために保留されるものはありません。
リスクの高いアクティブコンテンツは、お客様のポリシーに従って削除されます。マクロ、埋め込みスクリプト、OLEオブジェクトが対象です。何を削除するかはお客様が管理する設定であり、エンジンが代わりに判断するものではありません。
残った要素から、フォーマットの仕様に従って新しいファイルをゼロから生成します。元のファイルの断片がテンプレートにコピーされることはありません。
セマンティックチェックにより再構築されたファイルの整合性を確認し、1秒未満で完全に機能する状態で届きます。CMYK画像は正確に、埋め込みフォントは保持され、座標は変更されません。
導入モデル
判断の枠組みは単純です。ファイルを実際に再構築すべき場所に合わせてモデルを選んでください。Haloはファイルがすでに通っている大量の経路を担い、そのゼロトラスト・キオスクはリムーバブルメディアを入口で検査します。Genesisはコマンドラインで動くエンジンそのもの、Embedded Engineは自社ソフトウェアの内部で再構築を行い、Meteorはサーバーが届かない場所で機能します。
Glasswall Halo
HaloはKubernetesネイティブであるため、すでに利用中のマネージドコントロールプレーン上で動作します。Azure AKS、Amazon EKS、Google GKE、Oracle OKEに対応。大量のファイル流通に応じて水平に自動スケールし、連携API、Webゲートウェイ連携、Microsoft 365ストレージ保護と統合され、ファイルがすでに通っている経路上でインラインに再構築を行います。
Glasswall Halo
クラスターをご自身で運用することもできます。自社データセンターまたは自社のクラウドサブスクリプション内のプライベートKubernetesクラスターを、すでに運用中の仮想ホスト(VMware vSphere、Proxmox、Amazon EC2)上で稼働させます。エンジンもポリシーモデルも同一で、お客様が管理するハードウェア上で動作します。
Glasswall Halo
Kubernetesを自社で運用していない場合、Haloは封止された仮想マシンイメージ(OVAまたはVHD)として提供されます。DISA STIGに準拠して堅牢化しFIPSを有効にしたRHEL 9上でシングルノードのRKE2が動作し、すでにお使いのハイパーバイザーにそのまま配置できます。エンジンもポリシーモデルも同一で、お客様の側で組み立てる作業はありません。
Glasswall Halo
構築すべきクラスターも、運用すべきものもありません。SafewareがHaloを自社インフラでホストし、運用まで担います。お客様は連携APIまたはWebゲートウェイ連携を通じて接続するだけです。
Glasswall Halo
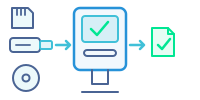
USBメモリ、SDカード、ディスクは、ファイルがネットワークに到達する前に入口で検査されます。暗号化されたドライブはキオスクで解除され、ファイルはHaloとお客様のその他のチェックを通過し、エンジニアは通過したものを受け取ります。1台のキオスクがネットワーク接続なしでHalo単体で動作することも、複数のキオスクがネットワーク上の中央のHaloを共有することも可能です。
Glasswall Genesis
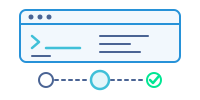
CDRエンジンそのものを、コマンドラインから実行する単体で完結するバイナリとして提供します。HaloとMeteorが動かしているのと同じエンジンです。プロセスを起動できる言語であれば呼び出せるため、ビルドパイプラインやコンテナ処理に組み込むのと同じ手軽さでOEM製品にも組み込めます。Linux、Windows、macOS(x64およびArm64)に対応し、ランタイムが同梱されているため事前のインストールは不要です。
Glasswall Embedded Engine
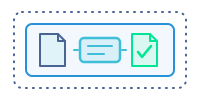
組み込みのもう一つの方法です。Genesisがプロセスとして呼び出されるのに対し、Embedded EngineはネイティブライブラリとしてリンクされC/C++コアにJava、Python、C#のラッパーが付属します。ファイルはお客様のバイナリ内部、プロセス内で再構築され、お客様のコードがファイルを開く前に完了します。プロセス内での実行が望ましいだけでなく絶対要件である場合は、Genesis CLIではなくこちらを選択してください。
Glasswall Embedded Engine
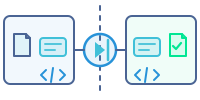
クロスドメインソリューションでは、Embedded Engineがファイルを再構築し、続いてXMLへの変換がそれを単純なXMLに書き換えます。ダイオードやゲートウェイは、対向側でそのXMLをスキーマに照らして検証できます。XMLは到着時に元の形式に戻され、ファイルが高信頼ネットワークに到達する前に再度チェックされます。クロスドメインの統制セットに照らして評価可能ですが、認定を取得しているわけではありません。
Glasswall Meteor
監視対象の入力フォルダーと出力フォルダーを備えた単一のWindowsインストーラーです。ファイルを入れると再構築されたコピーを取り出せ、連携作業は不要です。ファイルはエンドポイント上で無害化され、Meteor Proは同じエンジンを200以上のローカルおよびクラウドストレージ基盤に広げます。
Glasswall Meteor
エアギャップ、機密、または国内限定のネットワーク内部で完全に切り離して動作します。インターネットへの依存はなく、ファイル処理中にクラウドを呼び出すこともありません。更新とポリシーはオフラインパッケージとして提供されます。ファイル、ポリシー、監査ログは境界の内側にとどまります。
CDRツール
CDRエンジンそのものを、単体で完結するバイナリとして提供します。すでにお持ちのもの、自社製品、CI/CDパイプライン、クロスドメインガード、タクティカルエッジで動作するプロセスなどの内部で再構築を行う必要がある場合は、Genesis単体でご利用ください。

ネイティブ形式での再構築
地理空間ファイルは層で構成されています。画像、ベクターオーバーレイ、地形、構造化メタデータです。PDFへ平坦化すると、そのすべてが一枚の絵に潰れてしまい、アナリストが本当に必要としていたものが失われます。Glasswallは、ファイルを元の形式のまま再構築します。

サーバー
Genesisをサービスとして、ゲートウェイに必要な規模で動作させます。Haloは、ファイルがすでに通っている経路、すなわちアップロードポータル、メール、Webゲートウェイ、Microsoft 365、そしてゼロトラスト・キオスクではリムーバブルメディア上でインラインに再構築を行います。
処理量が継続的で、ポリシー、ダッシュボード、認証、監査担当者が読めるファイル単位の判定記録を一元管理する必要がある場合の導入形態です。

デスクトップ
ゲートウェイを経由しないファイルのために、Genesisをエンドポイントで動作させます。ファイルを渡せば再構築されたコピーが返ってきます。デスクトップでも、ローカルおよびクラウドストレージ全体でも利用できます。
サーバーが届かない境界のための導入形態です。リムーバブルメディアのキオスク、機密ネットワーク内のアナリスト端末、そしてインシデント以前のものを一切信頼すべきでない侵害後の作業などが該当します。

導入モデルの比較
ひとつのエンジン、3通りの利用方法。HaloとMeteorはいずれもGenesisを動かしているため、どれも同一の公開フォーマット仕様に照らして再構築します。異なるのは、再構築が行われる場所と、何に接続するかです。
| 項目 | Genesis |  Halo |  Meteor |
|---|---|---|---|
| 導入モデル | 単体で完結するバイナリまたはコンテナ | クラウド、オンプレミス、またはエアギャップ。Kubernetes上、または仮想マシンアプライアンスとして | デスクトップ、オンプレミスまたはエアギャップ |
| 適した用途 | 自社のアプリケーションやパイプライン内部でのCDR | ポータル、メール、ゲートウェイでの大規模なファイル流通 | デスクトップ、ローカル、エアギャップ環境でのファイル無害化 |
| 代表的な導入例 | OEM製品、CI/CD、クロスドメインガード、戦術エッジ | アップロードポータル、メール、Webゲートウェイ、Microsoft 365環境、リムーバブルメディア(ゼロトラスト・キオスク) | リムーバブルメディアのキオスク、アナリスト端末、侵害後の復旧作業 |
| 連携・統合 | コマンドライン(CLI) | 連携API、Webゲートウェイ連携、Microsoft 365ストレージ保護 | デスクトップエージェント、フォルダー同期、バッチ、インライン |
| 対応OS | Windows、Linux、macOS(x86-64およびArm64) | 自社のKubernetesクラスター、オンプレミスまたは自社クラウド | Windows |
| 接続性 | ホストが動作する場所であればどこでも、完全オフラインを含む | オンライン、オンプレミス、または完全エアギャップ | オンライン、オフライン、完全なエアギャップ |
| 対応ファイル | 140以上の拡張子、3製品すべてで同一のエンジン | Office、PDF、画像、アーカイブ形式 | Office、PDF、画像、アーカイブ形式 |
| 主な特長 | 特殊フォーマット対応と最大2倍の処理速度、メモリ安全 | ゲートウェイとM365の規模でのインラインCDR、ファイルレピュテーション(ReversingLabs)、マルチAVスキャン | データは境界外に出ず、テレメトリ送信もクラウドへのコールバックもありません |
| Safewareの役割(アジア太平洋) | 統合に関する助言と品質保証 | アーキテクチャ設計、統合、本番運用サポート | 導入時の堅牢化とガバナンス |
対応ファイル形式
3 製品すべてに同じ Genesis エンジンが入っているため、選択する導入形態によって対応範囲が変わることはありません。形式名は各メーカーの表記に従います。
PDF · OOXML · Legacy Office · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · 入れ子の添付ファイル処理
NITF(MIL-STD-2500CおよびTRE解析を含む)· SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
文書は文書のまま戻ります。安全にするために PDF へ平坦化することはありません。
CMYK の色再現、埋め込みフォント、座標はいずれもそのまま。再構築後に問い合わせの必要がないファイルです。
再構築と並行して
上記の各製品はファイルを再構築します。AIによる脅威予測はそれとは別の問いに答えます。そのファイルがそもそもどれだけ悪意を持つ可能性が高かったか、という問いです。
CDRがすでに生成しているファイル構造の詳細なテレメトリで学習した機械学習モデルが、各PDF、DOCX、XLSXファイルをスコアリングします。これにより、誰かが開く前に未知の脅威やゼロデイ脅威が可視化され、SOCがトリアージの手掛かりを得られます。3製品のいずれとも併用でき、置き換えるものではありません。
共通の機能
APIリファレンス、仕様、リリースノートはGlasswallが公開しています。要件定義、統合、アジア太平洋地域での概念実証については、Safewareが窓口となります。
デモを予約
貴社の運用状況とファイルのワークフローをお聞かせください。クラウド、オンプレミス、分離環境に向けた導入の道筋を、明確なマイルストーンとともに策定します。