



Glasswall Halo
托管 Kubernetes
Halo 是 Kubernetes 原生的,因此可运行在你本就在采购的托管控制平面上:Azure AKS、Amazon EKS、Google GKE 或 Oracle OKE。它随大量文件流水平自动扩缩容,并在文件本就经过的路径上以内联方式完成重建,通过集成 API、Web 网关集成和 Microsoft 365 存储保护集成。
一个引擎,三款产品
Glasswall 将每个文件都视为不可信,先对照文件格式规范进行校验,再重建为安全、符合规范的副本。与杀毒软件、沙箱和 EDR 不同,它不等待已知威胁被检出。Glasswall 报告在 827 万个测试文件中无害化了 100% 的恶意文件。同一套获得专利的CDR 引擎,会以符合您信任边界的模式运行:Genesis、Halo 或 Meteor,并由 AI 威胁预测同时评估风险。引擎由 Glasswall 打造,亚太地区的交付与支持由 Safeware 负责。
Glasswall CDR 的工作原理
Glasswall 不会检查文件并判断是否值得信任。它将文件拆解,只保留该格式公开规范允许的内容,再据此制造一个新文件。没有可能出错的判定,原始字节也不会到达您手中。
文件被拆解为各个组成结构,并对照其厂商公开的规范进行映射,因此文件中的每一部分要么是该格式允许的,要么不是。
未知、无效或损坏的结构会按照该规范修复,不会留待他人事后判断。
高风险活动内容会按照您的策略移除:宏、嵌入脚本、OLE 对象。移除什么由您掌控的设置决定,而不是引擎代您做出的判断。
根据保留下来的内容,按照格式规范从零生成一个新文件。原始文件的片段不会被复制进模板。
语义校验确认重建后的文件完整无损,并在一秒内以完全可用的状态送达:CMYK 图像准确、嵌入字体保留、坐标不变。
部署模式
判断框架很简单:根据文件真正需要被重建的位置来选择模式。Halo 覆盖文件本就流经的大流量路径,其零信任自助终端在入口处检查可移动介质,Genesis 是运行在命令行上的引擎本体,Embedded Engine 把重建放进你自己的软件内部,而 Meteor 则在服务器触及不到的地方发挥作用。
Glasswall Halo
Halo 是 Kubernetes 原生的,因此可运行在你本就在采购的托管控制平面上:Azure AKS、Amazon EKS、Google GKE 或 Oracle OKE。它随大量文件流水平自动扩缩容,并在文件本就经过的路径上以内联方式完成重建,通过集成 API、Web 网关集成和 Microsoft 365 存储保护集成。
Glasswall Halo
你也可以自己运行集群。在你自己的数据中心或你自己的云订阅中部署私有 Kubernetes 集群,运行在你本就在运维的虚拟主机上:VMware vSphere、Proxmox 或 Amazon EC2。引擎与策略模型完全相同,只是运行在你掌控的硬件上。
Glasswall Halo
对于自己不运维 Kubernetes 的站点,Halo 以密封虚拟机映像的形式交付,可选 OVA 或 VHD:RHEL 9 按 DISA STIG 加固并启用 FIPS,其上运行单节点 RKE2,可直接投放到你已经在用的虚拟化平台上。引擎与策略模型完全相同,你的团队无需自行拼装任何东西。
Glasswall Halo
无需搭建集群,也没有需要运维的东西。Safeware 在自有基础设施中托管 Halo 并负责运行;你只需通过集成 API 或 Web 网关集成接入。
Glasswall Halo
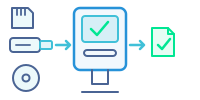
USB 闪存盘、SD 卡和光盘在入口处接受检查,之后其中的文件才会进入你的网络。加密驱动器在自助终端上解锁,文件经过 Halo 和你的其他检查,工程师取走通过检查的文件。单台自助终端可在无网络连接的情况下独立运行 Halo,也可由多台自助终端共用你网络中的一套中央 Halo。
Glasswall Genesis
CDR 引擎本体,作为一个通过命令行驱动的自包含二进制交付,也正是 Halo 和 Meteor 所运行的同一套引擎。任何能够启动进程的语言都可以调用它,因此把它嵌入 OEM 产品,与把它放进构建流水线或容器步骤一样简单。支持 Linux、Windows 和 macOS(x64 与 Arm64),且运行时已编译在内,无需事先安装任何东西。
Glasswall Embedded Engine
另一种嵌入方式。Genesis 是被当作进程调用的,而 Embedded Engine 则以原生库的形式链接进来:核心为 C/C++,并提供 Java、Python 和 C# 封装,因此文件在你自己的二进制内部、在进程内完成重建,早于你自己的代码打开它。当进程内执行不只是偏好而是硬性要求时,请选择它而非 Genesis 命令行。
Glasswall Embedded Engine
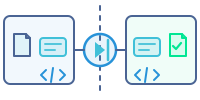
在跨域方案中,Embedded Engine 先重建文件,再由转换为 XML 将其改写为简单的 XML,供二极管或网关在对端对照模式校验。XML 在抵达后被还原为原始格式,并在文件进入高信任网络之前再次检查。可对照跨域控制集进行评估,但其本身并未获得认证。
Glasswall Meteor
单一 Windows 安装程序,配有受监控的输入与输出文件夹:放入一个文件,取回重建后的副本,无需集成工作。文件在终端上完成净化,Meteor Pro 则把同一套引擎扩展到 200 多个本地与云存储平台。
Glasswall Meteor
在气隙、涉密或境内网络中完全断网运行:不依赖互联网,文件处理过程中不会回调云端,更新与策略以离线包的形式交付。文件、策略与审计日志始终留在你的边界之内。
CDR 工具
CDR 引擎本体,作为一个自包含二进制交付。当重建必须发生在你已经拥有的东西内部时,就单独采用它:你自己的产品、CI/CD 流水线、跨域网闸,或是运行在战术边缘的某个进程。

原生格式重建
地理空间文件由多个图层构成:影像、矢量叠加层、地形与结构化元数据。一旦压平为 PDF,这一切就塌缩成一张图片,而那恰恰是分析人员需要保留的东西。Glasswall 则以文件本来的格式重建它。

服务器
以服务形式运行的 Genesis,规模匹配网关所需。Halo 把重建内联到文件本就经过的路径上:上传门户、邮件、Web 网关、Microsoft 365,以及零信任自助终端处的可移动介质。
当处理量持续不断、且策略、仪表板、认证以及审计人员可读的逐文件判定记录都需要集中管控时,选择这一部署形态。

桌面端
把 Genesis 放到终端上,服务那些从不经过网关的文件。放入一个文件,就能取回重建后的副本,桌面端以及本地和云存储都适用。
这是为服务器触及不到的边界准备的部署形态:可移动介质自助终端、涉密网络内的分析员工作站,以及事故之前的一切都不应被信任的事后处置工作。

部署模式对比
同一套引擎,三种使用方式。Halo 与 Meteor 都运行 Genesis,因此每一种都依据同一套已发布的格式规范进行重建;差别只在于重建发生的位置,以及它对接的对象。
| 能力项 | Genesis |  Halo |  Meteor |
|---|---|---|---|
| 部署模式 | 自包含二进制或容器 | 云端、本地部署或气隙环境,基于 Kubernetes 或作为虚拟机一体机 | 桌面、本地部署或气隙 |
| 适用场景 | 在您自己的应用或流水线内部运行 CDR | 门户、邮件和网关的大规模文件流转 | 桌面、本地与气隙环境的文件净化 |
| 典型部署 | OEM 产品、CI/CD、跨域防护、战术边缘 | 上传门户、邮件与 Web 网关、Microsoft 365 环境、可移动介质(零信任自助终端) | 可移动介质自助终端、分析员桌面、事后修复 |
| 集成 | 命令行(CLI) | 集成 API、Web 网关集成、Microsoft 365 存储保护 | 桌面代理、文件夹同步、批处理、内联 |
| 运行平台 | Windows、Linux、macOS(x86-64 与 Arm64) | 您的 Kubernetes 集群,本地或您的云上 | Windows |
| 连接性 | 宿主运行在哪里就运行在哪里,包括完全离线 | 在线、本地部署或完全气隙 | 在线、离线或完全气隙 |
| 文件覆盖 | 140 种以上扩展名,三款产品使用同一引擎 | Office、PDF、图像与归档格式 | Office、PDF、图像与归档格式 |
| 核心差异 | 专业格式支持与最高 2 倍处理速度,内存安全 | 网关与 M365 规模下的内联 CDR,加文件信誉(ReversingLabs)与多引擎杀毒扫描 | 数据不出边界,无遥测外发,无云端回调 |
| Safeware 的角色(亚太) | 集成咨询与质量验证 | 架构、集成与生产环境支持 | 部署加固与治理 |
支持的文件格式
三款产品内部使用同一个 Genesis 引擎,因此覆盖范围不会因您选择的部署方式而改变。格式名称沿用各厂商的写法。
PDF · OOXML · Legacy Office · ODF · RTF
PE · ELF · Mach-O · LNK
EML · MSG · 嵌套附件处理
NITF(包括 MIL-STD-2500C 与 TRE 分析)· SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242
H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV
JSON · CSV · SVG · HTML · CSS
JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM
ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO
文档回来时仍是文档。我们不会为了让文件安全而将其平铺为 PDF。
CMYK 色彩准确、嵌入字体完整、坐标未被改动。重建后的文件无需任何人再来追问。
与重建并行
上述每款产品都会重建文件。AI 威胁预测回答的是另一个问题:这个文件当初有多大可能本就是恶意的。
基于 CDR 已经产出的深层文件结构遥测训练的机器学习模型会为每个 PDF、DOCX 和 XLSX 文件评分,从而在有人打开之前显现未知威胁与零日威胁,为 SOC 提供研判依据。它与三者中的任意一款配合运行,而非取而代之。
共有能力