Safeware Glasswall APAC Partner
Đặt lịch demo

Một engine, ba sản phẩm

Mọi tệp được tái tạo theo chuẩn an toàn đã biết, trong chưa đầy một giây

Glasswall coi mọi tệp là không đáng tin, sau đó đối chiếu với đặc tả định dạng tệp và tái tạo thành một bản sao an toàn, tuân thủ chuẩn. Khác với phần mềm diệt virus, sandbox và EDR, Glasswall không chờ phát hiện một mối đe dọa đã biết. Glasswall cho biết đã vô hiệu hóa 100% tệp độc hại trên 8,27 triệu tệp được kiểm thử. Cùng một engine CDR đã được cấp bằng sáng chế sẽ chạy theo mô hình phù hợp với ranh giới tin cậy của bạn: Genesis, Halo hoặc Meteor, cùng dự đoán mối đe dọa bằng AI chấm điểm rủi ro song song. Glasswall xây dựng engine; Safeware cung cấp và hỗ trợ tại châu Á - Thái Bình Dương.

Glasswall CDR hoạt động thế nào

Tệp bạn mở là một tệp mới, được dựng theo đúng đặc tả

Glasswall không xem xét một tệp rồi quyết định có tin tưởng hay không. Nó tháo rời tệp, chỉ giữ lại những gì đặc tả công khai của định dạng cho phép, rồi tạo ra một tệp mới từ phần còn lại. Không có phán quyết nào để sai, và không byte gốc nào đến tay bạn.

Bước 01

Kiểm tra

Tệp được tách thành các cấu trúc thành phần và đối chiếu với đặc tả do nhà sản xuất công bố, nên mọi phần của tệp hoặc là thứ định dạng cho phép, hoặc không.

Bước 02

Sửa chữa

Các cấu trúc không xác định, không hợp lệ hoặc hỏng được sửa theo đúng đặc tả đó. Không có gì bị gác lại chờ người khác phán xét.

Bước 03

Vô hiệu hóa

Nội dung động rủi ro cao được loại bỏ theo chính sách của bạn: macro, tập lệnh nhúng, đối tượng OLE. Loại bỏ những gì là một thiết lập bạn kiểm soát, không phải phán đoán mà công cụ tự đưa ra thay bạn.

Bước 04

Tái tạo

Một tệp mới được tạo từ đầu từ những phần còn lại, theo đặc tả của định dạng. Các phần của tệp gốc không được sao chép vào mẫu.

Bước 05

Bàn giao

Kiểm tra ngữ nghĩa xác nhận tệp dựng lại còn nguyên vẹn, và tệp đến nơi với đầy đủ chức năng trong chưa đầy một giây: ảnh CMYK chuẩn màu, phông chữ nhúng còn nguyên, toạ độ không đổi.

Mô hình triển khai

Mười cách đưa việc tái tạo đến đúng nơi có tệp của bạn

Khung quyết định rất đơn giản: chọn mô hình theo nơi tệp thực sự cần được tái tạo. Halo lo các tuyến lưu lượng lớn mà tệp vốn đã đi qua, và Zero Trust Kiosk của nó kiểm tra phương tiện lưu trữ rời ngay tại cửa, Genesis chính là engine chạy trên dòng lệnh, Embedded Engine đưa việc tái tạo vào bên trong phần mềm của chính bạn, còn Meteor hoạt động ở những nơi máy chủ không với tới.

Glasswall Halo
Kubernetes được quản lý

Halo vốn thuần Kubernetes, nên nó chạy trên chính mặt phẳng điều khiển được quản lý mà bạn đã mua: Azure AKS, Amazon EKS, Google GKE hoặc Oracle OKE. Nó tự mở rộng theo chiều ngang dưới lưu lượng tệp lớn và đặt việc tái tạo ngay trên các tuyến mà tệp vốn đã đi qua, được kết nối qua API tích hợp, Tích hợp web gateway và bảo vệ lưu trữ Microsoft 365.

Glasswall Halo
Kubernetes tự quản lý

Hoặc bạn tự vận hành cụm máy chủ. Một cụm Kubernetes riêng đặt trong trung tâm dữ liệu của bạn hoặc trong chính thuê bao đám mây của bạn, chạy trên những máy chủ ảo bạn vốn đã vận hành: VMware vSphere, Proxmox hoặc Amazon EC2. Cùng engine và cùng mô hình chính sách, trên phần cứng do bạn kiểm soát.

Glasswall Halo
Thiết bị máy ảo

Với những nơi không tự vận hành Kubernetes, Halo được giao dưới dạng ảnh máy ảo niêm phong, OVA hoặc VHD: RHEL 9 gia cố theo DISA STIG và bật FIPS, chạy RKE2 một nút, thả thẳng vào nền tảng ảo hóa bạn đang dùng. Cùng engine và cùng mô hình chính sách, không có gì để đội của bạn phải tự lắp ráp.

Glasswall Halo
SaaS được quản lý

Không có cụm máy chủ nào phải dựng lên và không có gì phải vận hành. Safeware lưu trữ Halo trên hạ tầng của chính chúng tôi và vận hành thay bạn; bạn tích hợp qua API tích hợp hoặc Tích hợp web gateway.

Glasswall Halo
Zero Trust Kiosk

Ổ USB, thẻ SD và đĩa được kiểm tra ngay tại cửa, trước khi tệp của chúng đến được mạng của bạn. Ổ đĩa mã hóa được mở khóa tại kiosk, các tệp đi qua Halo và các kiểm tra khác của bạn, và kỹ sư nhận lại những gì đã vượt qua. Một kiosk có thể chạy Halo độc lập, không cần kết nối mạng, hoặc nhiều kiosk có thể dùng chung một Halo trung tâm trên mạng của bạn.

Glasswall Genesis
Tệp nhị phân dòng lệnh

Chính là engine CDR, đóng gói thành một tệp nhị phân độc lập điều khiển bằng dòng lệnh, và cũng là engine mà Halo và Meteor đang chạy. Bất kỳ ngôn ngữ nào khởi động được một tiến trình đều có thể gọi nó, nên việc nhúng vào một sản phẩm OEM cũng dễ như ghép nó vào một quy trình build hay một bước container. Hỗ trợ Linux, Windows và macOS, x64 và Arm64, với runtime đã biên dịch sẵn bên trong nên không cần cài đặt gì trước.

Glasswall Embedded Engine
Thư viện nhúng

Cách nhúng còn lại. Genesis được gọi như một tiến trình, còn Embedded Engine thì liên kết vào như một thư viện gốc: lõi C/C++ kèm các lớp bao Java, Python và C#, nên tệp được tái tạo ngay trong tiến trình, bên trong tệp nhị phân của chính bạn, trước khi mã của bạn mở nó. Hãy chọn nó thay cho Genesis CLI khi chạy trong tiến trình là yêu cầu bắt buộc chứ không chỉ là ưu tiên.

Glasswall Embedded Engine
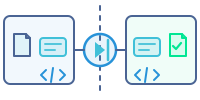
Diode liên miền

Trong một giải pháp liên miền, Embedded Engine tái tạo tệp trước, rồi Chuyển đổi sang XML ghi lại nó thành XML đơn giản mà một diode hoặc cổng bảo vệ có thể kiểm tra theo schema ở phía bên kia. XML được chuyển ngược về định dạng ban đầu khi tới nơi và được kiểm tra lại trước khi tệp chạm tới mạng tin cậy cao. Có thể đánh giá theo các bộ kiểm soát liên miền, nhưng bản thân chưa được cấp chứng nhận.

Glasswall Meteor
Tác tử máy trạm

Một trình cài đặt Windows duy nhất với thư mục đầu vào và đầu ra được giám sát: thả tệp vào, lấy bản sao đã tái tạo ra, không cần công việc tích hợp. Tệp được làm sạch ngay trên thiết bị đầu cuối, và Meteor Pro mở rộng cùng engine đó ra hơn 200 nền tảng lưu trữ nội bộ và đám mây.

Glasswall Meteor
Mạng cách ly

Chạy hoàn toàn ngắt kết nối bên trong mạng cách ly, mạng mật hoặc mạng trong nước: không phụ thuộc internet, không gọi ra đám mây trong lúc xử lý tệp, bản cập nhật và chính sách được chuyển giao dưới dạng gói ngoại tuyến. Tệp, chính sách và nhật ký kiểm toán đều ở lại bên trong ranh giới của bạn.


Công cụ CDR

Glasswall Genesis

Chính là engine CDR, đóng gói thành một tệp nhị phân độc lập. Hãy dùng riêng nó khi việc tái tạo bắt buộc phải diễn ra bên trong thứ bạn đã sở hữu: sản phẩm của chính bạn, một quy trình CI/CD, một cổng bảo vệ liên miền, hay một tiến trình chạy ở biên tác chiến.

  • Tích hợp một lần bằng dòng lệnh, dùng được với mọi ngôn ngữ có thể chạy tiến trình
  • Chạy dưới dạng tệp nhị phân hoặc trong container trên Windows, Linux và macOS, x86-64 và Arm64
  • Xử lý nhanh tới 2 lần trên kiến trúc an toàn bộ nhớ
  • Các định dạng chuyên biệt mà công cụ khác phải ép về PDF: địa không gian, CAD, DICOM
Glasswall Genesis
Hình thức triển khai
Tệp nhị phân độc lập hoặc container
Tích hợp
Dòng lệnh (CLI)
Chạy trên
Windows, Linux, macOS (x86-64, Arm64)
Khả năng kết nối
Bất cứ nơi nào ứng dụng chủ chạy, kể cả hoàn toàn ngoại tuyến
Dùng điển hình
Sản phẩm OEM, CI/CD, cổng liên miền, biên chiến thuật
Vai trò của Safeware
Tư vấn tích hợp và kiểm định chất lượng

Tái tạo đúng định dạng gốc

Những định dạng mà công cụ khác làm phẳng

Một tệp không gian địa lý là tập hợp các lớp: ảnh, lớp phủ vector, địa hình và siêu dữ liệu có cấu trúc. Làm phẳng nó thành PDF thì tất cả sụp lại thành một bức ảnh, đúng thứ mà chuyên viên phân tích cần giữ lại. Glasswall thì tái tạo tệp ở đúng định dạng vốn có của nó.

  • NITF, gồm cả MIL-STD-2500C và phân tích TRE, cùng với SIDD, GPX, KML, GeoJSON và SHP
  • Định dạng CAD và kỹ thuật: DWG, DXF và STEP AP242
  • Giữ nguyên độ trung thực: ảnh chuẩn CMYK, phông chữ nhúng, tọa độ không bị đụng tới
Một tệp không gian địa lý được tách thành các lớp riêng: ảnh vệ tinh, lớp phủ vector, đường bình độ địa hình và dữ liệu có cấu trúc

Máy chủ

Glasswall Halo

Genesis chạy như một dịch vụ, ở quy mô mà một gateway cần. Halo đặt việc tái tạo ngay trên những tuyến tệp vốn đã đi qua: cổng tải lên, email, web gateway, Microsoft 365 và, tại Zero Trust Kiosk, phương tiện lưu trữ rời.

Đây là phương án khi lưu lượng diễn ra liên tục và việc kiểm soát phải tập trung: chính sách, bảng điều khiển, xác thực và bản ghi phán quyết theo từng tệp mà kiểm toán viên đọc được.

  • Kubernetes-native, tại chỗ hoặc trên đám mây của bạn
  • API tích hợp, Tích hợp web gateway và bảo vệ lưu trữ Microsoft 365
  • Uy tín tệp (ReversingLabs) và quét đa AV song song với quá trình tái tạo
  • Chính sách tập trung, bảng điều khiển và bản ghi phán quyết theo từng tệp
Glasswall Halo
Hình thức triển khai
Đám mây, tại chỗ hoặc ngắt kết nối mạng, trên Kubernetes hoặc dưới dạng thiết bị máy ảo
Tích hợp
API tích hợp, Tích hợp web gateway, bảo vệ lưu trữ Microsoft 365
Chạy trên
Cụm của bạn, tại chỗ hoặc trên đám mây của bạn
Khả năng kết nối
Trực tuyến, tại chỗ hoặc ngắt kết nối mạng hoàn toàn
Dùng điển hình
Cổng tải lên, email và web gateway, môi trường M365, phương tiện lưu trữ rời (Zero Trust Kiosk)
Vai trò của Safeware
Kiến trúc, tích hợp và hỗ trợ vận hành sản xuất

Máy tính để bàn

Glasswall Meteor

Genesis ngay trên thiết bị đầu cuối, dành cho những tệp không bao giờ đi qua gateway. Đưa một tệp vào và nhận lại bản đã tái tạo, trên máy trạm cũng như trên toàn bộ lưu trữ cục bộ và đám mây.

Đây là phương án cho những ranh giới mà máy chủ không với tới: ki-ốt dùng phương tiện rời, máy trạm của chuyên viên phân tích bên trong mạng mật, và công việc sau sự cố khi không gì trước thời điểm đó đáng tin.

  • Chạy trực tuyến, ngoại tuyến hoặc hoàn toàn cách ly
  • Tác nhân trên máy trạm, đồng bộ thư mục, xử lý theo lô hoặc nội tuyến
  • Không có gì rời khỏi ranh giới: không gửi dữ liệu đo từ xa, không gọi ngược về đám mây
  • Phù hợp với ki-ốt dùng phương tiện rời và trạm trung chuyển
Glasswall Meteor
Hình thức triển khai
Máy trạm, tại chỗ hoặc mạng cách ly
Tích hợp
Tác nhân trên máy trạm, đồng bộ thư mục, xử lý theo lô, nội tuyến
Chạy trên
Windows
Khả năng kết nối
Trực tuyến, ngoại tuyến hoặc hoàn toàn cách ly
Dùng điển hình
Ki-ốt dùng phương tiện rời, máy trạm chuyên viên phân tích, khắc phục sau sự cố
Vai trò của Safeware
Gia cố triển khai và quản trị

So sánh mô hình triển khai

Genesis, Halo và Meteor đặt cạnh nhau

Một engine, ba cách tiếp cận. Halo và Meteor đều chạy Genesis, nên mỗi cách đều tái tạo theo cùng những đặc tả định dạng đã công bố; khác biệt chỉ nằm ở nơi việc tái tạo diễn ra và thứ mà nó kết nối vào.

Hạng mụcGenesisHaloMeteor
Mô hình triển khaiTệp nhị phân độc lập hoặc containerĐám mây, tại chỗ hoặc ngắt kết nối mạng, trên Kubernetes hoặc dưới dạng thiết bị máy ảoMáy trạm, tại chỗ hoặc mạng cách ly
Phù hợp nhất choCDR bên trong ứng dụng hoặc luồng xử lý của bạnLuồng tệp quy mô lớn qua cổng thông tin, email và gatewayLàm sạch tệp trên máy trạm, cục bộ và mạng cách ly
Triển khai điển hìnhSản phẩm OEM, CI/CD, cổng liên miền, biên chiến thuậtCổng tải lên, email và web gateway, môi trường Microsoft 365, phương tiện lưu trữ rời (Zero Trust Kiosk)Ki-ốt dùng phương tiện rời, máy trạm chuyên viên phân tích, khắc phục sau sự cố
Tích hợpDòng lệnh (CLI)API tích hợp, Tích hợp web gateway, bảo vệ lưu trữ Microsoft 365Tác nhân trên máy trạm, đồng bộ thư mục, xử lý theo lô, nội tuyến
Chạy trênWindows, Linux, macOS (x86-64 và Arm64)Cụm Kubernetes của bạn, tại chỗ hoặc trên đám mây của bạnWindows
Khả năng kết nốiBất cứ nơi nào ứng dụng chủ chạy, kể cả hoàn toàn ngoại tuyếnTrực tuyến, tại chỗ hoặc ngắt kết nối mạng hoàn toànTrực tuyến, ngoại tuyến hoặc hoàn toàn cách ly
Phạm vi tệpHơn 140 phần mở rộng, cùng một engine trong cả baĐịnh dạng Office, PDF, hình ảnh và lưu trữĐịnh dạng Office, PDF, hình ảnh và lưu trữ
Khác biệt chínhĐịnh dạng chuyên biệt và tốc độ xử lý nhanh tới 2 lần, an toàn bộ nhớCDR nội tuyến cùng uy tín tệp (ReversingLabs) và quét đa AV ở quy mô gateway và M365Dữ liệu không rời khỏi ranh giới, không gửi dữ liệu đo từ xa, không gọi ngược về đám mây
Vai trò của Safeware (châu Á - Thái Bình Dương)Tư vấn tích hợp và kiểm định chất lượngKiến trúc, tích hợp và hỗ trợ vận hành sản xuấtGia cố triển khai và quản trị

Định dạng tệp hỗ trợ

Hơn 140 phần mở rộng tệp, dựng lại nguyên vẹn

Cả ba sản phẩm đều dùng chung một công cụ Genesis, nên phạm vi hỗ trợ không thay đổi theo cách triển khai bạn chọn. Tên định dạng giữ nguyên theo nhà sản xuất.

Tài liệu

PDF · OOXML · Legacy Office · ODF · RTF

Tệp thực thi và lối tắt

PE · ELF · Mach-O · LNK

Email

EML · MSG · Xử lý tệp đính kèm lồng nhau

Không gian địa lý và CAD

NITF, bao gồm MIL-STD-2500C và phân tích TRE · SIDD · GPX · KML · GeoJSON · SHP · DWG · DXF · STEP AP242

Âm thanh và video

H.264 · H.265 · MPEG-2 · MP4 · MP3 · WAV

Dữ liệu có cấu trúc và web

JSON · CSV · SVG · HTML · CSS

Hình ảnh

JPEG · PNG · TIFF · GIF · BMP · HEIF · JPEG 2000 · WebP · WSQ · DICOM

Định dạng lưu trữ

ZIP · 7Z · RAR · TAR · GZ · BZ2 · XZ · ISO

Dựng lại đúng định dạng gốc

Tài liệu trở về vẫn là tài liệu. Chúng tôi không làm phẳng tệp thành PDF chỉ để khiến nó an toàn.

Và độ trung thực tương xứng

Màu CMYK chính xác, phông chữ nhúng nguyên vẹn, toạ độ không bị đụng đến. Một tệp dựng lại mà không ai phải hỏi lại.

Song song với quá trình tái tạo

Dự đoán mối đe dọa bằng AI chấm điểm tệp trước khi chúng được mở

Mỗi sản phẩm ở trên đều tái tạo tệp. Dự đoán mối đe dọa bằng AI trả lời một câu hỏi khác: ngay từ đầu, khả năng tệp đó độc hại đến mức nào.

Các mô hình học máy được huấn luyện trên dữ liệu đo từ xa chi tiết về cấu trúc tệp mà CDR vốn đã tạo ra sẽ chấm điểm từng tệp PDF, DOCX và XLSX, nhờ đó lộ ra mối đe dọa chưa biết và zero-day trước khi có ai mở, và cho SOC một căn cứ để phân loại. Nó chạy cùng bất kỳ sản phẩm nào trong ba, chứ không thay thế chúng.

  • Chấm điểm rủi ro từ chính cấu trúc của tệp, không dựa vào chữ ký hay phán quyết của sandbox
  • Glasswall cho biết tỷ lệ báo động giả với PDF là 0,015%
  • Chạy ngoại tuyến và trong mạng cách ly, giống như chính quá trình tái tạo
  • Phục vụ phân loại và tự động hóa SOC thay vì chặn theo một phán quyết
Dự đoán mối đe dọa bằng AI
Nó là gì
Một năng lực chấm điểm, không phải một hình thức triển khai
Chạy cùng
Genesis, Halo hoặc Meteor
Hình thức cung cấp
CLI, image Docker hoặc thư viện
Khả năng kết nối
Ngoại tuyến và mạng cách ly
Vai trò của Safeware
Hỗ trợ triển khai và vận hành

Năng lực dùng chung

Những gì mọi phương án triển khai đều có

  • Zero Trust theo mặc định: mọi tệp đều bị coi là không đáng tin, sau đó được kiểm định và tái tạo thành bản an toàn, tuân thủ, khác với phần mềm diệt virus, sandbox và EDR vốn chờ phát hiện mối đe dọa đã biết
  • CDR đã được cấp bằng sáng chế (Inspect, Repair, Disarm, Rebuild, Deliver) dựng lại từng tệp theo đặc tả loại tệp thành bản sao an toàn đã biết trong chưa đầy một giây
  • Không dùng chữ ký nhận dạng và không dùng nguồn cấp dữ liệu mối đe dọa trong luồng CDR, nên hoạt động ngoại tuyến và trong mạng cách ly giống hệt như khi trực tuyến
  • Hơn 140 phần mở rộng tệp, gồm Office, PDF, hình ảnh và tệp nén
  • Xử lý theo chính sách với quy tắc cấu hình được; nội dung chủ động như macro, script và đối tượng nhúng bị loại bỏ theo mặc định trừ khi chính sách cho phép
  • Việc tái tạo theo khuôn mẫu an toàn đã biết sẽ loại bỏ luôn khoảng trống thừa mà kỹ thuật giấu tin và dữ liệu ẩn khai thác, thay vì cố phát hiện chúng sau đó
  • Báo cáo phân tích cho mọi tệp, ở định dạng JSON hoặc XML, phục vụ nhật ký kiểm toán và tự động hóa SOC
  • Được Safeware cung cấp và hỗ trợ trên toàn châu Á - Thái Bình Dương: hỗ trợ theo múi giờ địa phương, kỹ sư triển khai trong khu vực, kiến trúc, tích hợp và bản địa hóa

Tài liệu sản phẩm chuyên sâu

Tài liệu tham chiếu API, đặc tả kỹ thuật và ghi chú phát hành do Glasswall công bố. Về xác định phạm vi, tích hợp và thử nghiệm khái niệm tại châu Á - Thái Bình Dương, Safeware là đầu mối của bạn.

Đặt lịch demo

Lập kế hoạch triển khai Glasswall cùng Safeware.

Hãy chia sẻ bối cảnh vận hành và quy trình xử lý tệp của bạn. Chúng tôi sẽ vạch ra lộ trình triển khai cho môi trường đám mây, tại chỗ và cô lập, kèm các mốc bàn giao rõ ràng.