

Zero Trust Issues
Genesis、および例外リスト上のフォーマット
Glasswall は 2026年8月17日に Genesis をリリースしました。これは、140以上のファイル拡張子に対してネイティブ形式での再構築をもたらす新しいエンジンであり、ネストされたコンテンツを最後まで追跡し、前世代より最大2倍の速度を実現します。本稿では、興味深い変化が件数ではなく仕組みにある理由、ファイルをフラット化することで実際に何が失われるのか、そして境界制御の例外リストがそれについて何を示しているのかを説明します。
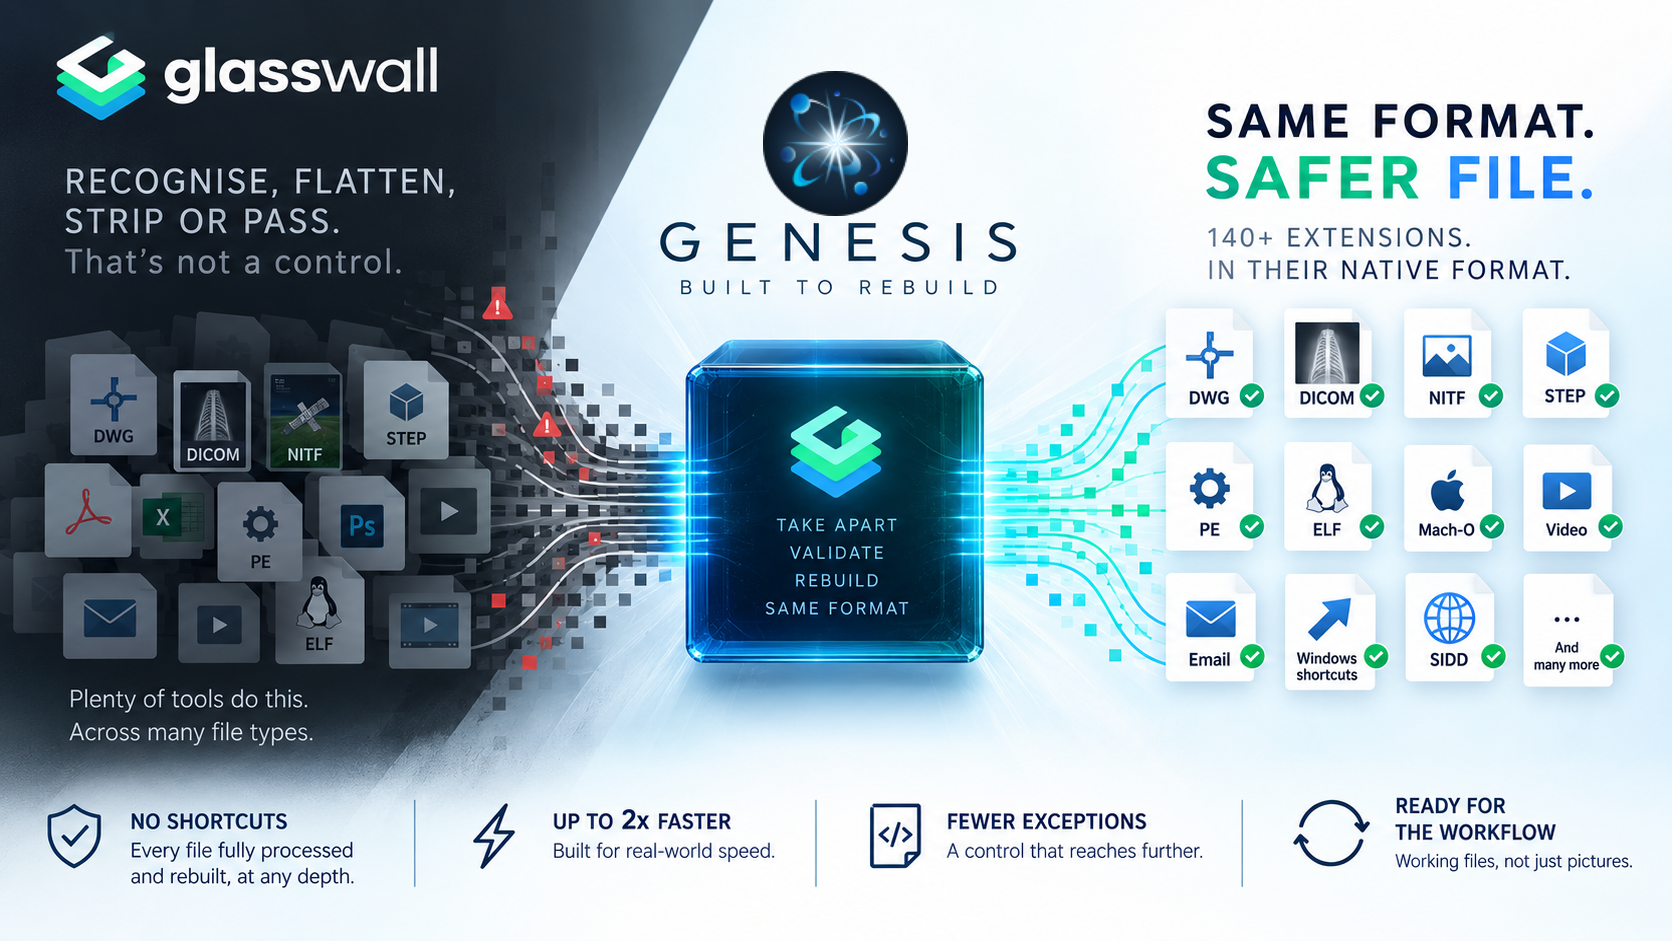
Glasswall の前世代エンジンは、日常的なフォーマットをネイティブに再構築していました。8月17日にリリースされた Genesis は、同じ再構築を 140以上のファイル拡張子に対して、それぞれの形式のまま、しかも最大2倍の速度で提供します。その文の中で最も興味深くないのは、その数値です。
"supported" の2つの意味
まず、「ファイルタイプを support する」とは何を意味するのかから始めましょう。というのも、それには2つの異なる意味があり、そのうち制御に当たるのは1つだけだからです。
1つ目は、フォーマットを認識して何らかの処理を行うことです。たとえば、画像にフラット化する、危険そうなものを取り除く、あるいは問題なさそうだから通過させる、といったことです。多くのツールが長年にわたり、膨大な種類のファイルタイプに対してこれを行ってきました。
2つ目は、ファイルを分解し、各構造をメーカーが公開している仕様に照らして検証し、その中間表現から、到着時と同じ format の新しいファイルを作成することです。元のファイルは一度も通過しません。これが rebuild であり、ユーザーに届くものを変える唯一の "supported" の形です。
例外リスト
すべてのファイル制御には、書かれているかどうかにかかわらず例外リストがあります。CAD 図面、地理空間画像、DICOM スタディ、実行ファイルなどが、制御では再構築できないために制御の外へ回されます。誰もそれをそうは呼びません。メールボックスのルール、ゲートウェイを迂回する共有フォルダ、エンジニアリングファイルはエンジニアリングへ直接送るという恒久的な指示です。
フラット化では、そのギャップは決して埋まりませんでした。たとえ提供されていたとしてもです。ファイルの画像に関する問題は、誰もそれを読めないことではありません。今日では、モデルがスプレッドシートの写真から数値を読み取ることもできます。問題は、画像は作業ファイルではないということです。数式、形状、レイヤー、座標、下流システムが必要とするメタデータは失われるため、ワークフローに戻せず、元のファイルが制御の外で要求されます。ファイルを安全にした制御は、同時に作業を手作業化してしまい、報告書に載るのはそのうちの片方だけです。
Genesis がもたらすもの
Genesis がもたらすのは、その再構築を同じ仕組みで、専門的な作業を担うフォーマットにまで広げることです。Glasswall の公開範囲によれば、NITF および SIDD の画像、DWG、DXF、STEP AP242、DICOM、PE、ELF、Mach-O、Windows shortcuts、ネストされた添付ファイルを含む email、audio と video、structured data と web formats、そして日常的な文書が含まれます。各ファイルはネイティブ形式のまま再構築され、CMYK を正確に再現した画像、埋め込みフォントの保持、座標の維持が行われます。
それが例外リストを短くする理由です。policy の判断ではなく、より遠くまで届く制御だからです。
それについては、カバレッジ以上に重要な点が2つあります。
近道なし。 すべての format は完全に処理され再構築され、ネストは時計が許す深さまでではなく、最後まで追跡されます。文書の中の画像、email の中の文書の中の画像は、外側のラッパーから信頼を継承するのではなく、それ自体の条件で policy を満たします。この業界のあらゆる深さの制限は、もともとは技術的な妥協として始まり、やがて静かに policy になりました。相手側はそれを指示として読み取ります。つまり、彼らが止まった場所より1段下に置け、ということです。
速度。 Glasswall は、前世代エンジンより最大2倍高速な処理を報告しています。前世代エンジンもすでに高速でした。これは脚注のように聞こえますが、そうではありません。レイテンシーこそが、インライン制御が監視専用に移される理由であり、大きなファイルではスキップされる理由であり、そもそも深さ制限が与えられる理由です。すべてに対して実行できるほど高速な制御は、すべてに対して実行される制御です。
その内部では、エンジンは managed .NET で記述され、self-contained Native AOT binary としてコンパイルされています。これにより、敵対的なファイルの解析に伴うメモリ破損のリスクが低減されます。また、Windows、Linux、macOS 上で、コンテナ内、戦術的エッジ、あるいは完全に air-gapped な環境でも動作し、signature や reputation サービスへの依存はありません。各 rule には構造化された provenance、公開された specification、そこに紐づく CVE または advisory が含まれ、レポートには何が見つかったか、何が行われたか、そしてファイルが離脱した時点でどの状態だったかが示されます。
境界に承認を与える人への問い
今日、例外リストに載っている format はどれですか。また、それらがそこに置かれているのは安全だからですか、それとも再構築できるものが何もなかったからですか?
Genesis、Halo、Meteor がそれぞれどこに当てはまるかは、products page をご覧ください。例外リストがシンガポールでは監査上の論点となる file-handling obligations については、Singapore compliance page をご覧ください。
Sources
See it against your own files
We will bring the engine, you bring the documents that matter. Contracted, deployed and supported in-region by Safeware.
Talk to us